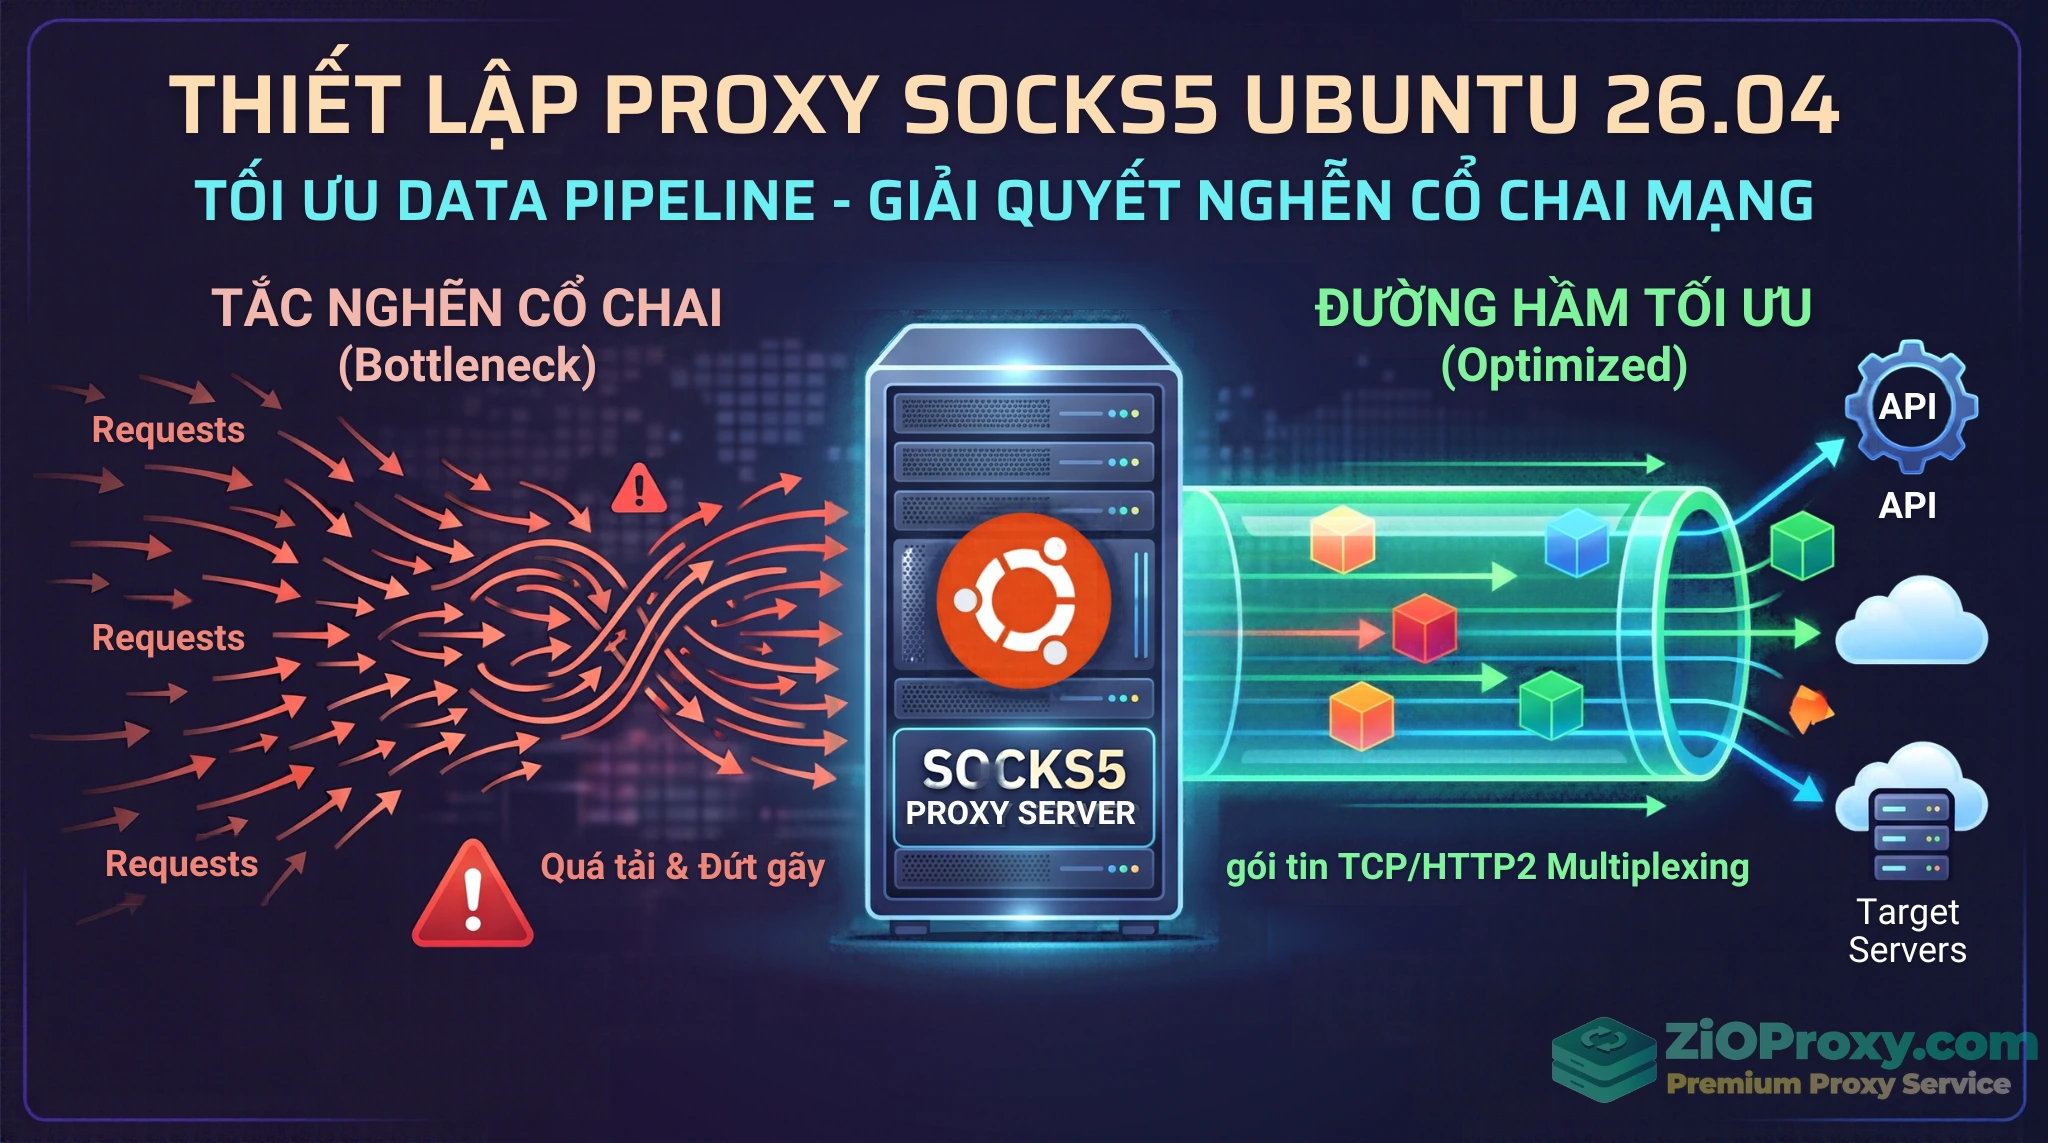
Bạn đang build một Data Pipeline để thu thập dữ liệu từ các API đối tác hoặc nguồn public được phép truy cập. Mọi thứ hoạt động mượt mà trong môi trường dev. Nhưng khi đẩy lên production và scale số lượng worker để xử lý hàng ngàn request mỗi giây, log hệ thống bắt đầu hiển thị cảnh báo đỏ với hàng loạt lỗi Connection Timeout, Cannot assign requested address hay Too many open files. Đáng nói hơn, khi kiểm tra giám sát hạ tầng, thông số CPU, RAM hay băng thông mạng (bandwidth) của server vẫn còn dư dả nhiều.
Nếu bạn từng gặp khó khăn vì kịch bản trên, thì vấn đề hoàn toàn không nằm ở gói cước mạng bạn đang thuê hay cấu hình máy chủ vật lý. Nút thắt cổ chai (bottleneck) đang nằm ở giới hạn quản lý kết nối TCP của hệ điều hành Linux và cách các worker điều phối luồng dữ liệu đi ra (egress traffic).
Việc thiết lập Proxy SOCKS5 Ubuntu 26.04 làm một gateway trung chuyển chuyên dụng, kết hợp với kỹ thuật tuning Kernel (tinh chỉnh nhân hệ điều hành) và tối ưu giao thức HTTP/2 Client là giải pháp kỹ thuật để xử lý bài toán này. Vậy tại sao sự kết hợp này lại mang lại hiệu năng cao, và làm thế nào để cấu hình chúng chuẩn xác cho môi trường chịu tải nặng? Hãy cùng đi sâu vào từng bước kỹ thuật ngay dưới đây.
Nghẽn cổ chai mạng trong Data Pipeline: Vấn đề không chỉ nằm ở băng thông
Khi Data Engineer thiết kế các hệ thống thu thập dữ liệu bất đồng bộ (async), chúng ta thường tập trung vào việc tối ưu code, tăng connection pool size trong các thư viện HTTP. Tuy nhiên, giới hạn của tầng ứng dụng không thể vượt qua rào cản vật lý của tầng OS (Hệ điều hành).
Cạn kiệt File Descriptor và nghẽn TCP socket
Trong kiến trúc Linux, mỗi kết nối mạng (socket TCP) được quản lý dưới dạng một File Descriptor (FD). Mặc định, vì lý do lịch sử và bảo vệ bộ nhớ, Ubuntu giới hạn số lượng FD cho một tiến trình ở mức khiêm tốn (thường là 1024). Khi pipeline của bạn mở 5000 kết nối song song tới các API, hệ điều hành sẽ lập tức từ chối cấp thêm socket, dẫn đến việc ứng dụng gặp lỗi Too many open files và crash ngay lập tức.
Bên cạnh đó, hiện tượng Connection Timeout thường xuyên xảy ra do hai nguyên nhân cốt lõi ở tầng Kernel:
- Tràn hàng đợi kết nối (Listen/SYN Queue Overflows): Khi lượng request mới được tạo ra quá nhanh (những gói tin SYN ban đầu), nếu hàng đợi của Kernel bị đầy do cấu hình mặc định thấp, hệ thống sẽ âm thầm drop (hủy) các gói tin này. Worker của bạn sẽ bị treo, chờ đợi phản hồi cho đến khi chạm mức timeout của code.
- Cạn kiệt cổng cục bộ (Ephemeral Port Exhaustion): Mỗi request gọi ra ngoài tiêu tốn một port ngẫu nhiên. Sau khi đóng kết nối, theo chuẩn giao thức TCP, port này bị giam ở trạng thái
TIME_WAIT mặc định tới 60 giây để bắt các gói tin đến muộn. Với hàng chục nghìn request mỗi phút, toàn bộ dải port khả dụng (khoảng 28.000 port mặc định) sẽ bị lấp đầy, khiến worker không thể tạo thêm bất kỳ đường hầm TCP nào mới.
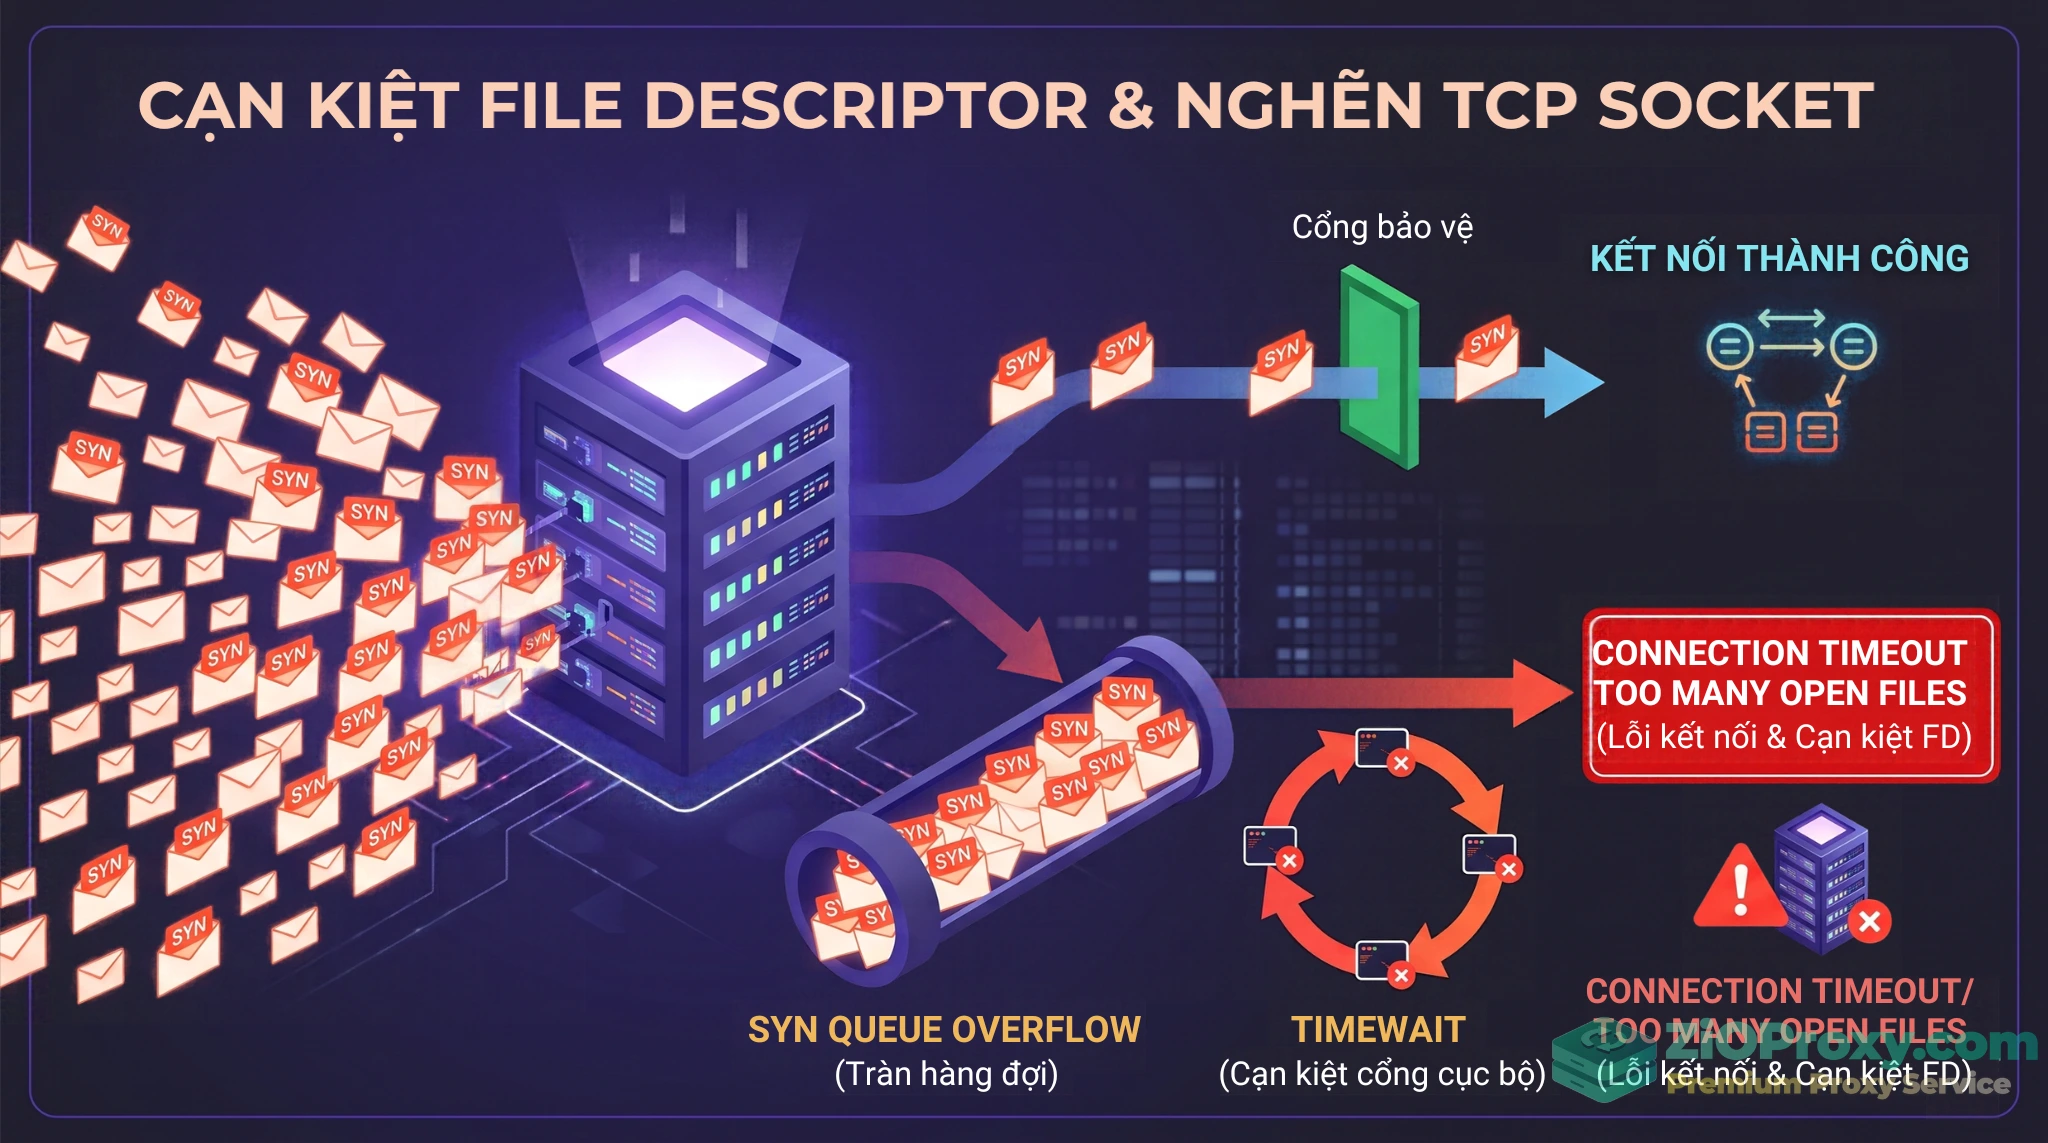
Cơ chế gây nghẽn mạng do cạn kiệt File Descriptor và tràn trạng thái TIME_WAIT ở tầng Kernel.
Tại sao thiết lập Proxy SOCKS5 Ubuntu 26.04 lại giải quyết được bài toán scale?
Để gỡ nút thắt trên, thay vì để hàng ngàn worker phân tán trực tiếp mở kết nối TCP rải rác, các kỹ sư thường định tuyến toàn bộ traffic qua một cụm SOCKS5 Proxy nội bộ.
Quản lý luồng egress và giảm tải cho worker
Khác với HTTP Proxy hoạt động ở tầng Application (Layer 7) phải liên tục phân tích, parse tiêu đề HTTP (tiêu tốn nhiều CPU và RAM khi scale), SOCKS5 hoạt động ở tầng Session (Layer 5). Nó đóng vai trò như một ống dẫn mờ đục, chỉ làm nhiệm vụ chuyển tiếp chuỗi byte TCP/UDP thuần túy mà không quan tâm nội dung bên trong là gì.
Nhờ vậy, SOCKS5 tiêu tốn ít tài nguyên. Khi kết hợp với sự ổn định của hệ điều hành Ubuntu 26.04 LTS (phiên bản hỗ trợ dài hạn có nhân Kernel tối ưu hóa mạng), một máy chủ proxy cấu hình chuẩn có thể gánh vác hàng chục nghìn luồng Keep-alive TCP, giúp giải phóng áp lực duy trì socket trực tiếp lên các worker node.
Ngăn rò rỉ DNS (DNS Leak) và tối ưu độ trễ
Khi scale pipeline lên quy mô lớn, nếu các worker tự phân giải tên miền (DNS lookup) bằng máy chủ DNS nội bộ của ISP, hệ thống đích sẽ nhận thấy một mẫu truy vấn bất thường: hàng nghìn request đến từ nhiều IP khác nhau, nhưng toàn bộ truy vấn DNS lại xuất phát từ một máy chủ tập trung. Đây là dấu hiệu của các hệ thống tự động, khiến WAF (tường lửa ứng dụng web) kích hoạt Rate-limit hoặc block IP hàng loạt.
SOCKS5 xử lý vấn đề này nhờ hỗ trợ giao thức socks5h:// (chữ “h” đại diện cho hostname). Kỹ thuật này ép ứng dụng Client chuyển nguyên văn tên miền tới Proxy Server, để Proxy tự thực hiện truy vấn DNS. Việc này mô phỏng hành vi truy cập từ các vị trí địa lý khác nhau, giảm độ trễ phân giải DNS và tránh các hình phạt rate-limit.
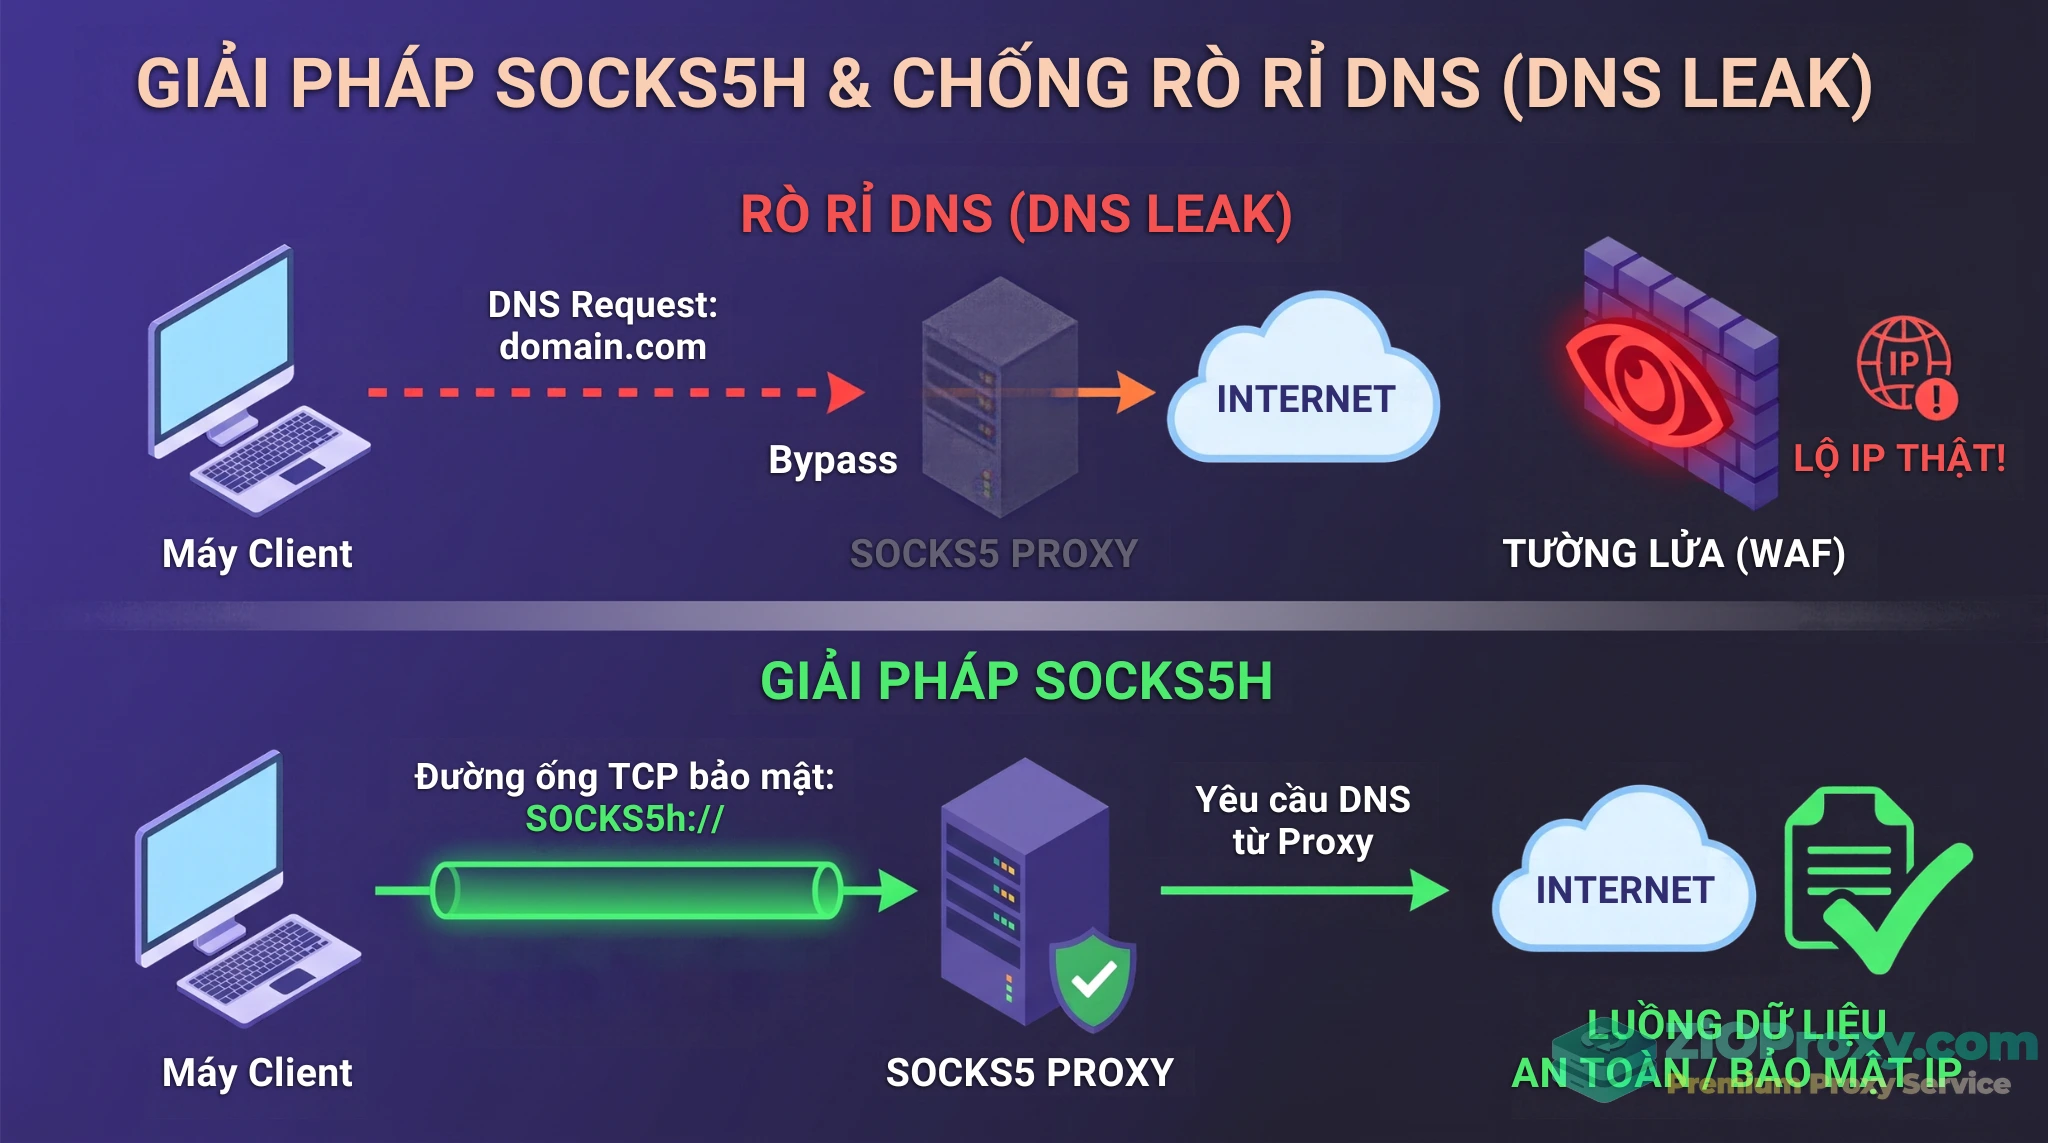
Cơ chế ủy quyền phân giải tên miền cục bộ tại Proxy Server giúp ngăn chặn nguy cơ rò rỉ DNS.
Các bước cấu hình Dante Server (SOCKS5) thực chiến
Dante (dante-server) là một mã nguồn mở hiệu suất cao chuyên dùng để xây dựng hệ thống SOCKS. Dưới đây là hướng dẫn cài đặt chuyên sâu, loại bỏ các cấu hình mặc định cơ bản để sẵn sàng cho môi trường production.
Bước 1: Cài đặt dante-server và tạo user authentication
Trên hệ điều hành Ubuntu 26.04, kho lưu trữ chuẩn đã cập nhật bản ổn định của Dante, tương thích với các module bảo mật hiện đại.
Cập nhật package list và cài đặt dante-server:
sudo apt update
sudo apt install -y dante-server
Tạo user hệ thống chuyên dụng cho xác thực proxy (chặn quyền shell login):
sudo useradd -M -s /usr/sbin/nologin crawler_user
Đặt mật khẩu an toàn cho user vừa tạo:
sudo passwd crawler_user
Việc không cung cấp quyền shell (/usr/sbin/nologin) cho crawler_user đảm bảo rằng ngay cả khi bị lộ thông tin đăng nhập Proxy, hệ thống vẫn được bảo vệ khỏi rủi ro xâm nhập SSH trực tiếp.
Bước 2: Tinh chỉnh danted.conf cho môi trường production
Bản cấu hình mặc định của Dante khi vừa cài đặt xong chưa được tối ưu cho luồng traffic lớn và chưa có cơ chế bảo vệ mạng nội bộ. Chúng ta sẽ thay thế bằng một file cấu hình /etc/danted.conf an toàn, có khả năng chống SSRF (Server-Side Request Forgery) bằng cách chặn ứng dụng gọi ngược vào các IP Local. Đặc biệt, ta sẽ sử dụng module PAM (socksmethod: pam) để quá trình xác thực user hệ thống diễn ra mượt mà.
Sử dụng lệnh sudo nano /etc/danted.conf và áp dụng nội dung sau:
# 1. Cấu hình Log để dễ dàng monitor và debug
logoutput: /var/log/danted.log
errorlog: /var/log/danted.errlog

# 2. Giao diện mạng (Thay eth0 bằng tên interface thực tế của server, kiểm tra bằng lệnh 'ip a')
internal: 0.0.0.0 port = 1080
external: eth0

# 3. Phân quyền bảo mật (Hạ quyền tiến trình sau khi khởi tạo thành công)
user.privileged: root
user.unprivileged: nobody

# 4. Cơ chế xác thực (Sử dụng chuẩn PAM để tương thích hệ thống user OS)
clientmethod: none
socksmethod: pam

# ==========================================
# QUY TẮC CLIENT (Ai được phép kết nối tới cổng 1080)
# ==========================================
client pass {
    from: 0.0.0.0/0 to: 0.0.0.0/0
    log: error
}

# ==========================================
# QUY TẮC SOCKS (Chống SSRF và cấu hình Egress Egress)
# ==========================================
# BLOCK: Ngăn chặn hoàn toàn truy cập vào các dải IP nội bộ (RFC 1918)
socks block {
    from: 0.0.0.0/0 to: 10.0.0.0/8
    log: connect error
}
socks block {
    from: 0.0.0.0/0 to: 172.16.0.0/12
    log: connect error
}
socks block {
    from: 0.0.0.0/0 to: 192.168.0.0/16
    log: connect error
}

# PASS: Cho phép định tuyến giao thức TCP CONNECT và UDP ra Internet
socks pass {
    from: 0.0.0.0/0 to: 0.0.0.0/0
    command: connect udpassociate
    socksmethod: pam
    # Cố định dải port UDP để cấu hình Firewall Firewall mạch lạc hơn
    udp.portrange: 40000-45000
    log: error
}

# BLOCK MẶC ĐỊNH: Chặn rớt mọi request không khớp các quy tắc trên
socks block {
    from: 0.0.0.0/0 to: 0.0.0.0/0
    log: connect error
}
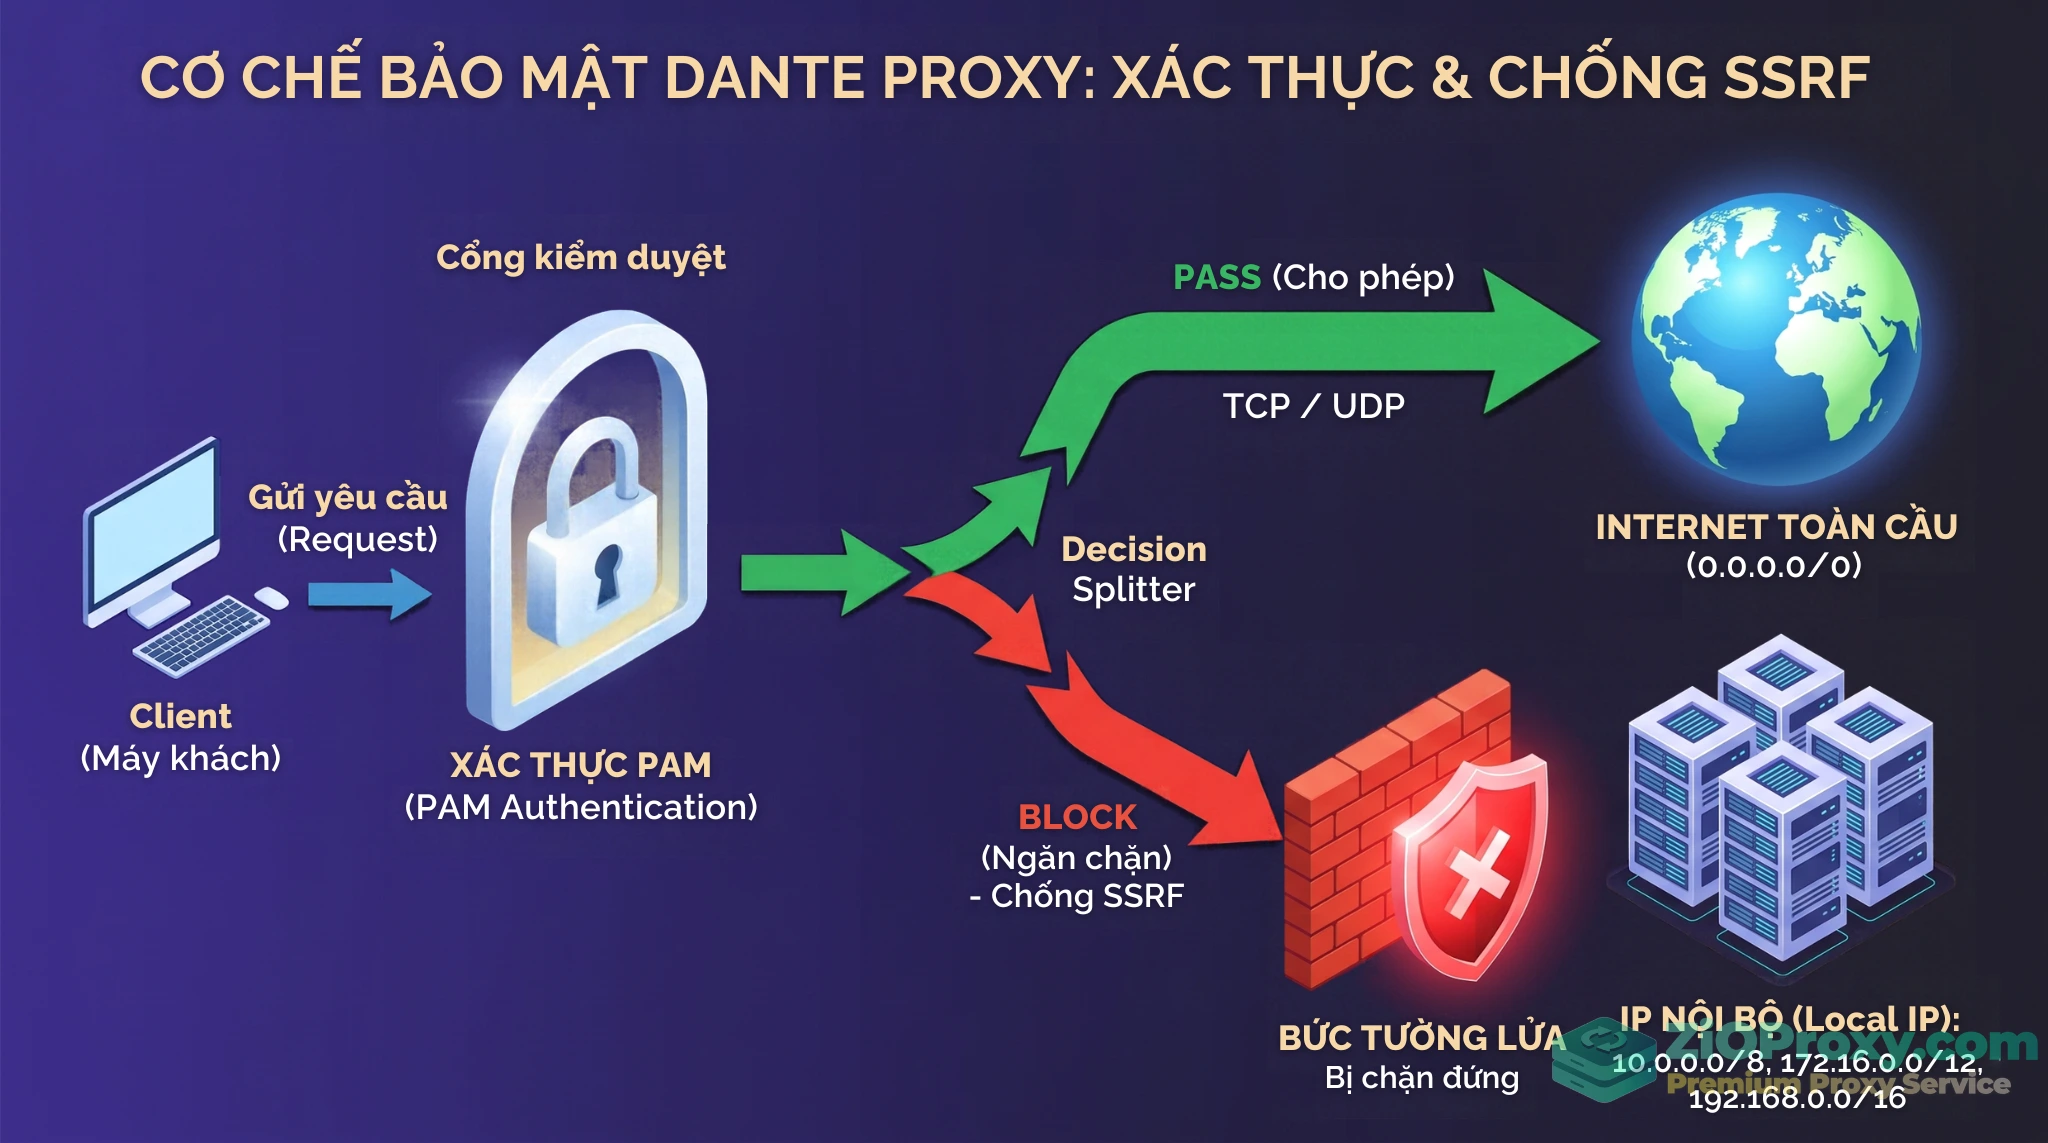
Dante Proxy phân luồng dữ liệu, chặn các truy cập trái phép vào dải IP mạng nội bộ (Chống SSRF).
Bước 3: Cấu hình UFW Firewall bảo mật luồng truy cập
Dựa trên file cấu hình vừa tạo, máy chủ Dante sẽ lắng nghe TCP trên cổng 1080 và định tuyến các luồng UDP qua dải 40000-45000. Bạn cần mở luồng truy cập này trên UFW Firewall của Ubuntu.
Mở cổng SOCKS5 TCP:
sudo ufw allow 1080/tcp
Mở dải cổng UDP đã quy định trong cấu hình Dante:
sudo ufw allow 40000:45000/udp
Khởi động lại Firewall để áp dụng:
sudo ufw reload
Lưu ý cho anh em dùng Cloud VPS (như AWS EC2, Google Cloud, DigitalOcean): Hệ thống bảo mật của các Cloud Provider hoạt động độc lập với UFW. Bạn phải vào trang quản trị (Console) và mở thêm các quy tắc Inbound tương ứng tại mục Security Group / Firewall.
Tối ưu system tuning để xử lý hàng ngàn concurrent request
Như đã đề cập ở phần đầu, proxy server sẽ khó phát huy tác dụng nếu bị OS giới hạn. Để biến Ubuntu 26.04 thành một hệ thống định tuyến chịu tải, Data Engineer cần can thiệp vào các tham số Kernel. Đây là quy trình cần thiết giúp hệ thống phát huy hiệu suất.
Nâng trần giới hạn File Descriptor (limits.conf)
Các tiến trình quản lý bởi systemd thường bỏ qua file cấu hình limit mặc định của hệ thống.
Mở trình soạn thảo override cấu hình cho danted service:
sudo systemctl edit danted
Thêm đoạn mã sau vào file và lưu lại để tăng giới hạn FD (socket mở) cho service Dante:
[Service]
LimitNOFILE=1048576
LimitNPROC=524288
Tiếp theo, để đồng bộ, hãy nâng trần giới hạn cho toàn hệ thống trong file /etc/security/limits.conf:
*         soft    nofile    1048576
*         hard    nofile    1048576
nobody    soft    nofile    1048576
nobody    hard    nofile    1048576
Tinh chỉnh Kernel Linux (network sysctl)
Network Stack mặc định của Linux được thiết kế cho các tác vụ server thông thường, không chuyên cho Proxy trung chuyển khối lượng lớn. Hãy tạo một file cấu hình sysctl chuyên dụng bằng lệnh sudo nano /etc/sysctl.d/99-crawler-performance.conf và dán bộ tham số Tuning sau:
# 1. Mở rộng hàng đợi kết nối (Giảm lỗi Connection Refused/Timeout)
net.core.somaxconn = 65535
net.ipv4.tcp_max_syn_backlog = 65535
net.core.netdev_max_backlog = 65536

# 2. Quản lý dải port cục bộ & Giải phóng socket nhanh (Tránh cạn kiệt Port TIME_WAIT)
# Mở rộng dải port khả dụng lên mức trần cho kết nối outbound
net.ipv4.ip_local_port_range = 10240 65535

# Cho phép tái sử dụng các socket TIME_WAIT một cách an toàn cho Proxy
net.ipv4.tcp_tw_reuse = 1

# Rút ngắn thời gian giam giữ socket từ 60s xuống mức thấp (15s)
net.ipv4.tcp_fin_timeout = 15
net.ipv4.tcp_max_tw_buckets = 262144

# 3. Tối ưu thuật toán luân chuyển dữ liệu
# Kích hoạt thuật toán BBR (Bottleneck Bandwidth and RTT) của Google giúp tăng thông lượng mạng
net.core.default_qdisc = fq
net.ipv4.tcp_congestion_control = bbr

# 4. Tăng bộ đệm TCP (Socket Buffers - Phù hợp server có RAM từ 4GB trở lên)
net.ipv4.tcp_rmem = 4096 87380 16777216
net.ipv4.tcp_wmem = 4096 65536 16777216
Lưu cấu hình và ép Kernel nhận diện các giá trị mới ngay lập tức mà không cần reboot.
Tải lại cấu hình sysctl:
sudo sysctl --system
Tải lại systemd daemon:
sudo systemctl daemon-reload
Khởi động lại dịch vụ Dante:
sudo systemctl restart danted
Sau quá trình này, hạ tầng OS của bạn đã khai thác tối đa khả năng để gánh vác hàng chục nghìn luồng socket song song.
Tích hợp SOCKS5 vào code thu thập dữ liệu và best practices
Hạ tầng proxy đã vững chắc, việc tiếp theo là ráp nối với code từ phía ứng dụng (Client). Ngôn ngữ Python là công cụ phổ biến để build Data Pipeline. Tuy nhiên, nếu bạn vẫn dùng thư viện requests đồng bộ hoặc giao thức HTTP/1.1 truyền thống, hệ thống sẽ chưa tối ưu.
Nếu tác vụ của bạn yêu cầu phải đổi IP liên tục, việc tìm hiểu cách thiết lập kịch bản xoay Proxy Python sẽ hỗ trợ tích hợp linh hoạt với kiến trúc hạ tầng mà chúng ta vừa xây dựng.
Nâng cấp kiến trúc client với HTTP/2 Multiplexing (HTTPX)
Trong các bài toán xử lý lượng lớn dữ liệu, nhược điểm cốt lõi của giao thức HTTP/1.1 là Head-of-line blocking, nghĩa là bạn phải chờ request trước phản hồi xong mới được gửi request tiếp theo trên cùng một TCP socket.
Theo các tiêu chuẩn kỹ thuật mạng hiện đại, công nghệ HTTP/2 Multiplexing mang lại hiệu suất cao hơn. Nó cho phép các worker gửi hàng loạt request đồng thời trên một kết nối TCP đơn lẻ. Điều này giảm thiểu chi phí Handshake (bắt tay 3 bước) và quá trình mã hóa TLS.
Thư viện httpx hiện nay là giải pháp mạnh mẽ để ứng dụng kiến trúc này trong Python. Trước tiên, bạn cần cài đặt thư viện kèm module SOCKS: pip install "httpx[socks]"
Dưới đây là mô hình triển khai mã nguồn Python tích hợp SOCKS5 qua HTTP/2, đã được hiệu chỉnh cú pháp chuẩn xác:
import asyncio
import httpx

class HTTP2ProxyClient:
    def __init__(self, proxy_url, max_concurrent_requests=100):
        self.proxy_url = proxy_url

        # Cấu hình HTTP/2 với Connection Pooling chuyên sâu
        limits = httpx.Limits(
            max_keepalive_connections=20, # Số lượng TCP socket rảnh rỗi giữ lại
            max_connections=100,          # Tổng TCP socket được phép mở
            keepalive_expiry=30.0         # Tuổi thọ của socket rảnh rỗi (giây)
        )

        # Khởi tạo HTTP/2 client kết nối qua SOCKS5 Proxy
        # Lưu ý: Cú pháp chuẩn của httpx hiện tại là sử dụng tham số `proxy=`
        self.client = httpx.AsyncClient(
            http2=True,               # Bật HTTP/2 Multiplexing để tối ưu Throughput
            limits=limits,
            proxy=proxy_url,          # Truyền Proxy URL vào client
            timeout=30.0
        )

        # Semaphore giới hạn luồng tác vụ tránh sập ứng dụng Client
        self.semaphore = asyncio.Semaphore(max_concurrent_requests)

    async def make_request(self, url):
        async with self.semaphore:
            try:
                response = await self.client.get(url)
                return response.status_code
            except Exception as e:
                print(f"Lỗi mạng: {e}")
                return None

async def run_crawler():
    # CHÚ Ý QUAN TRỌNG: Sử dụng socks5h:// để Proxy xử lý phân giải DNS cục bộ (Chống DNS Leak)
    proxy_url = "socks5h://crawler_user:YourPassword@IP_UBUNTU_PROXY:1080"
    client = HTTP2ProxyClient(proxy_url, max_concurrent_requests=200)

    # Giả lập danh sách 5000 URLs cần lấy dữ liệu
    urls = [f"https://api.example.com/data?page={i}" for i in range(5000)]

    print("Bắt đầu khởi chạy Data Pipeline qua Proxy HTTP/2...")
    results = await asyncio.gather(*[client.make_request(u) for u in urls])

    print(f"Hoàn tất xử lý: {len(results)} requests.")
    await client.client.aclose()

if __name__ == "__main__":
    asyncio.run(run_crawler())
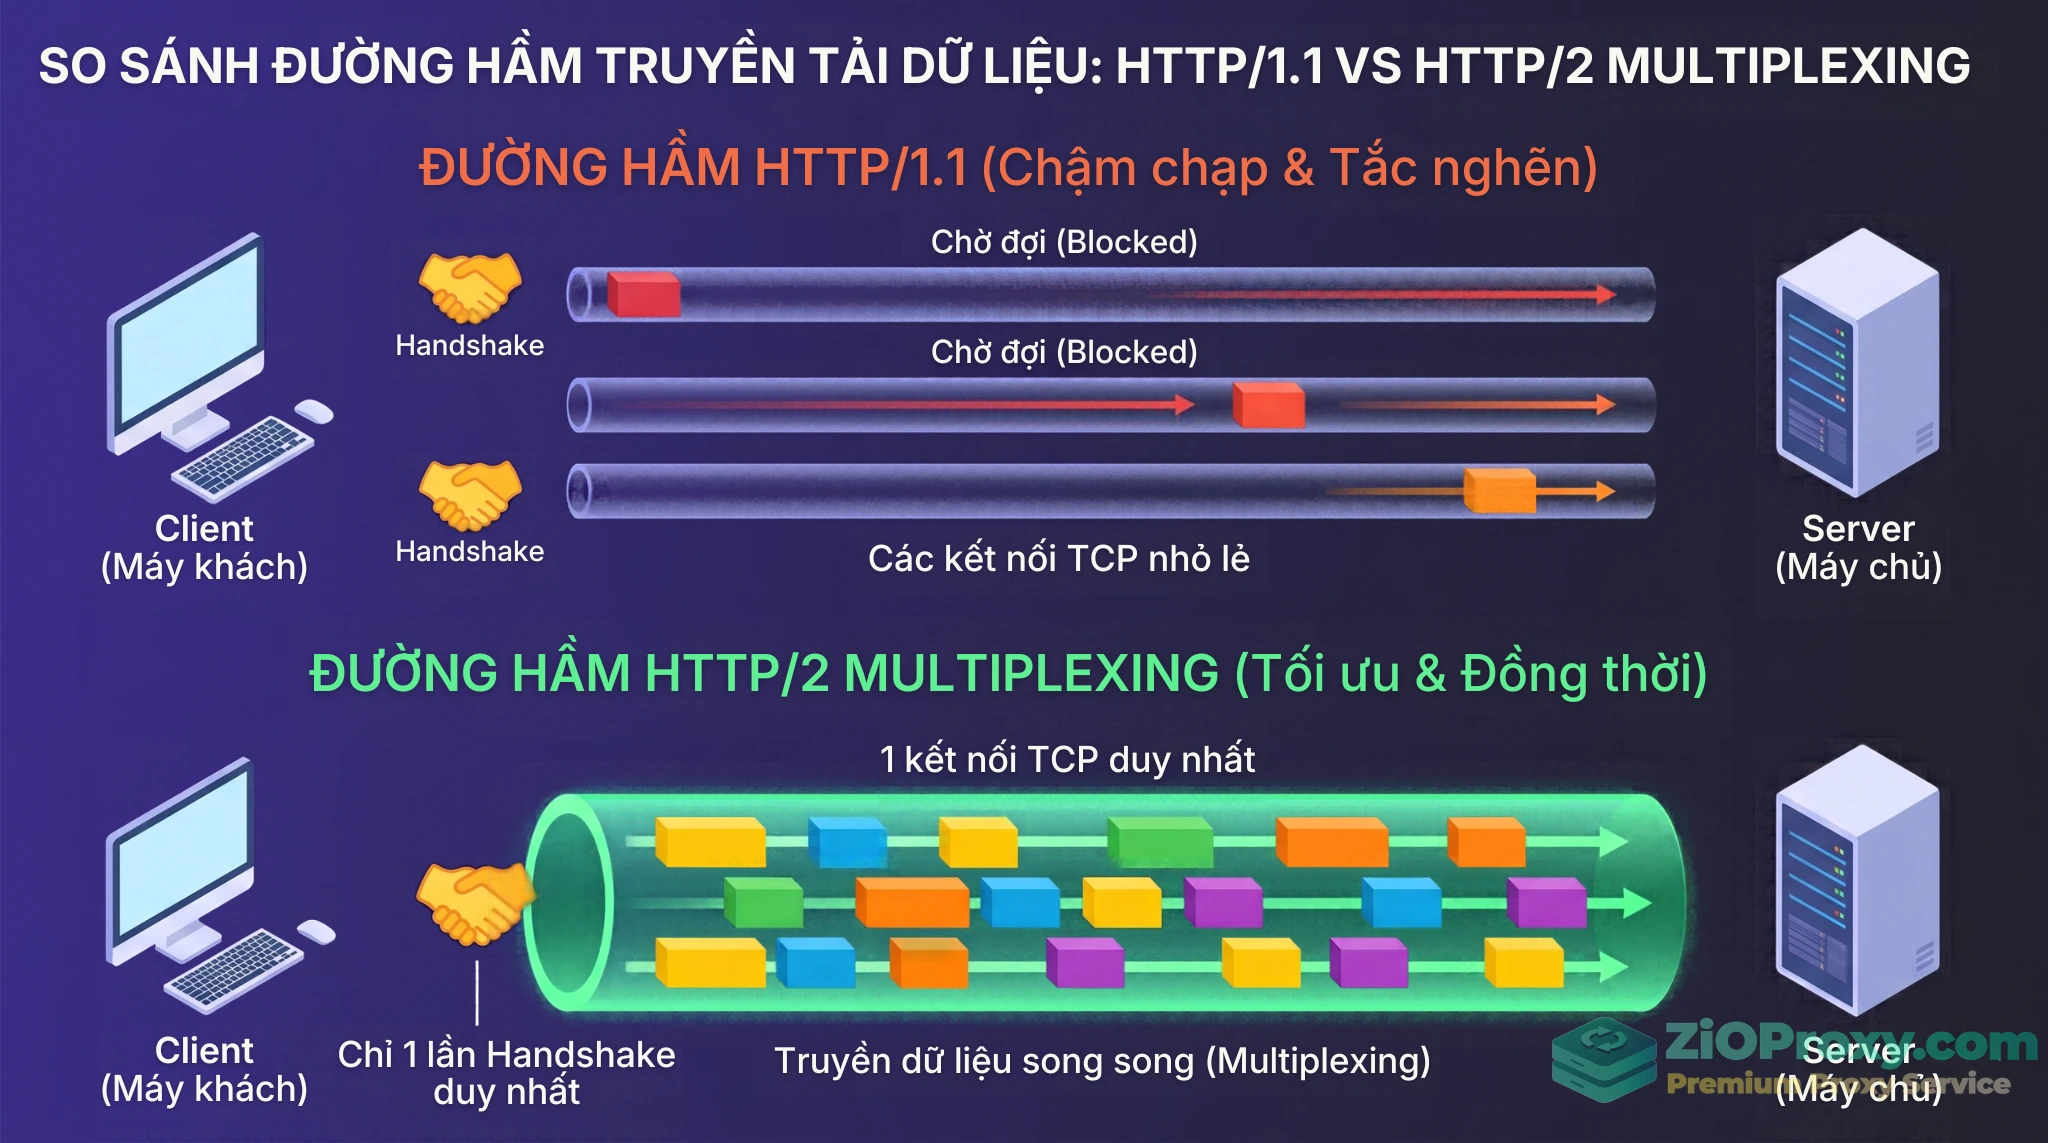
Kiến trúc HTTP/2 Multiplexing cho phép gửi hàng loạt request trên một kết nối TCP duy nhất, giảm thiểu chi phí Handshake.
Xử lý timeout, retry và cơ chế Exponential Backoff
Trong môi trường phân tán thực tế, dù OS Kernel của bạn đã được tối ưu kỹ lưỡng, server đích (Target API) vẫn có giới hạn phần cứng riêng. Khi nhận thấy lưu lượng tăng đột biến, họ có thể trả về mã lỗi 429 Too Many Requests hoặc 503 Service Unavailable.
Để hệ thống hoạt động bền bỉ, tránh nhồi nhét request liên tục khi bị chặn. Hãy áp dụng thuật toán Exponential Backoff & Jitter ở phía client. Cơ chế này buộc worker ngừng gọi trong một khoảng thời gian tăng dần theo cấp số nhân (ví dụ: chờ 2s, 4s, 8s, 16s) cộng thêm một khoảng trễ ngẫu nhiên (jitter). Việc phân tán thời điểm gửi lại request sẽ giúp tránh tạo ra lưu lượng truy cập ồ ạt làm gián đoạn luồng dữ liệu của pipeline.
Bên cạnh đó, nếu dự án đòi hỏi chạy qua nhiều node phân tán, việc triển khai một hệ thống cấu hình Proxy Pool tự động cho Data Pipeline sẽ là giải pháp tối ưu để phân tải và quản lý luồng request một cách chuyên nghiệp.
Câu hỏi thường gặp (FAQ)
1. Tại sao lại chọn Dante Server thay vì Squid Proxy?
Dante là phần mềm chuyên biệt cho giao thức SOCKS (chạy ở Layer 5), hỗ trợ định tuyến cả TCP và UDP thô nên khá nhẹ. Squid thiên về HTTP Proxy (Layer 7), phải dùng CPU để phân tích header nên dễ gặp giới hạn khi xử lý hàng nghìn kết nối đồng thời.
2. Lỗi “Too many open files” trên Ubuntu xử lý như thế nào?
Mở cấu hình systemd bằng lệnh sudo systemctl edit danted, chèn LimitNOFILE=1048576, sau đó tăng thông số nofile trong file /etc/security/limits.conf và chạy systemctl daemon-reload để áp dụng.
3. Giao thức socks5h:// khác gì so với socks5:// trong Python?
Hậu tố h (hostname) yêu cầu ứng dụng gửi nguyên văn tên miền tới Proxy để Proxy tự phân giải DNS. Điều này ngăn chặn hiện tượng rò rỉ DNS (DNS Leak) từ máy client, tránh bị Firewall đích phát hiện và rate-limit.
4. Cấu hình Sysctl nào quyết định khả năng chịu tải kết nối mới?
Đó là net.core.somaxconn (hàng đợi socket) và net.ipv4.tcp_max_syn_backlog (hàng đợi gói SYN). Nâng các giá trị này lên 65535 giúp Kernel xử lý hiệu quả khi có nhiều request gửi đến.
Kết luận
Việc xây dựng một hệ thống thu thập, luân chuyển dữ liệu quy mô lớn đòi hỏi sự kết hợp nhịp nhàng giữa mã nguồn phần mềm và khả năng điều phối của hạ tầng mạng. Bằng cách thiết lập Proxy SOCKS5 Ubuntu 26.04 với dịch vụ Dante (áp dụng xác thực PAM an toàn), tinh chỉnh các tham số sysctl của Kernel, và ứng dụng công nghệ HTTP/2 Multiplexing vào code Python, bạn sẽ giải quyết hiệu quả bài toán nghẽn cổ chai mạng.
Kiến trúc này giải phóng áp lực File Descriptor, bảo vệ ứng dụng khỏi hiện tượng tràn hàng đợi TCP và cải thiện độ trễ truy vấn DNS. Nó mang lại một nền tảng vững chắc để các Data Engineer tự tin nâng quy mô xử lý lên hàng triệu request mỗi ngày một cách ổn định. Hãy áp dụng cấu hình thực chiến này vào dự án của bạn và theo dõi sự cải thiện về Throughput trên các công cụ giám sát hệ thống.
Tài liệu tham khảo