Hướng dẫn thiết lập mạng nội bộ đồng bộ dữ liệu Cloud Server WireGuard hiệu quả (2026)

09:17 - 19/11/2026
5 phút đọc

Nếu bạn đang vận hành một hệ thống phân tán, chắc hẳn bạn đã trải qua cảm giác chật vật với các giao thức VPN thế hệ cũ. OpenVPN với cơ chế xử lý ở userspace thường tiêu tốn tài nguyên CPU, khiến thông lượng (throughput) giới hạn ở mức 200 – 400 Mbps dù card mạng vật lý là 1 Gbps. Trong khi đó, IPsec lại mang đến một bài toán đau đầu về vận hành với các cấu hình IKE/ESP rườm rà, rất dễ đứt gãy kết nối khi các node chạy trên nhiều nhà cung cấp cloud khác nhau. Hậu quả là các tiến trình rsync file lớn bị treo nửa chừng, độ trễ database replication tăng vọt.

Để giải quyết điểm nghẽn hạ tầng này, các Sysadmin hiện đại đang chuyển hướng sang xây dựng kiến trúc bảo mật Zero Trust bằng WireGuard trên VPS. Đây là một giao thức mã hóa thế hệ mới chạy trực tiếp trong không gian nhân (Kernel-space). Bài viết này sẽ hướng dẫn chi tiết cách thiết lập mạng nội bộ đồng bộ dữ liệu Cloud Server WireGuard, giải pháp giúp tối ưu hóa băng thông, giảm tải CPU và mở rộng quy mô (scale) mượt mà cho hệ thống phân tán.

Thiết kế topology & điểm nghẽn quản trị của mạng lưới

Trước khi gõ bất kỳ dòng lệnh nào, quy hoạch kiến trúc mạng (topology) là yếu tố quyết định khả năng mở rộng của hệ thống. Tùy thuộc vào quy mô, bạn cần chọn mô hình phù hợp để tránh rủi ro sập luồng dữ liệu.

Full Mesh (mạng lưới toàn phần)

Mọi máy chủ đều duy trì đường hầm mã hóa P2P (Peer-to-Peer) trực tiếp với nhau. Dữ liệu đi trực tiếp không qua trạm trung chuyển, mang lại độ trễ thấp.

  • Điểm nghẽn vận hành: Mô hình này phù hợp cho các cụm dưới 5 node. Theo toán học, một mạng với $n$ node sẽ cần tới $n(n-1)/2$ kết nối. Nếu bạn có 20 server, bạn phải tạo khóa và trao đổi public key thủ công cho gần 200 liên kết. Việc quản lý thủ công số lượng kết nối này mang lại rủi ro sai sót cấu hình rất cao.

Hub-and-Spoke (mô hình trục và nan hoa)

Các máy chủ nhánh (Spoke) sẽ kết nối tập trung về một máy chủ trung tâm (Hub).

  • Ứng dụng: Dễ quản lý định tuyến tập trung, xử lý hiệu quả khi các Spoke nằm sau NAT/CGNAT. Tuy nhiên, Hub sẽ gánh toàn bộ băng thông và dễ trở thành điểm thắt cổ chai (bottleneck) khi lưu lượng đồng bộ tăng mạnh.
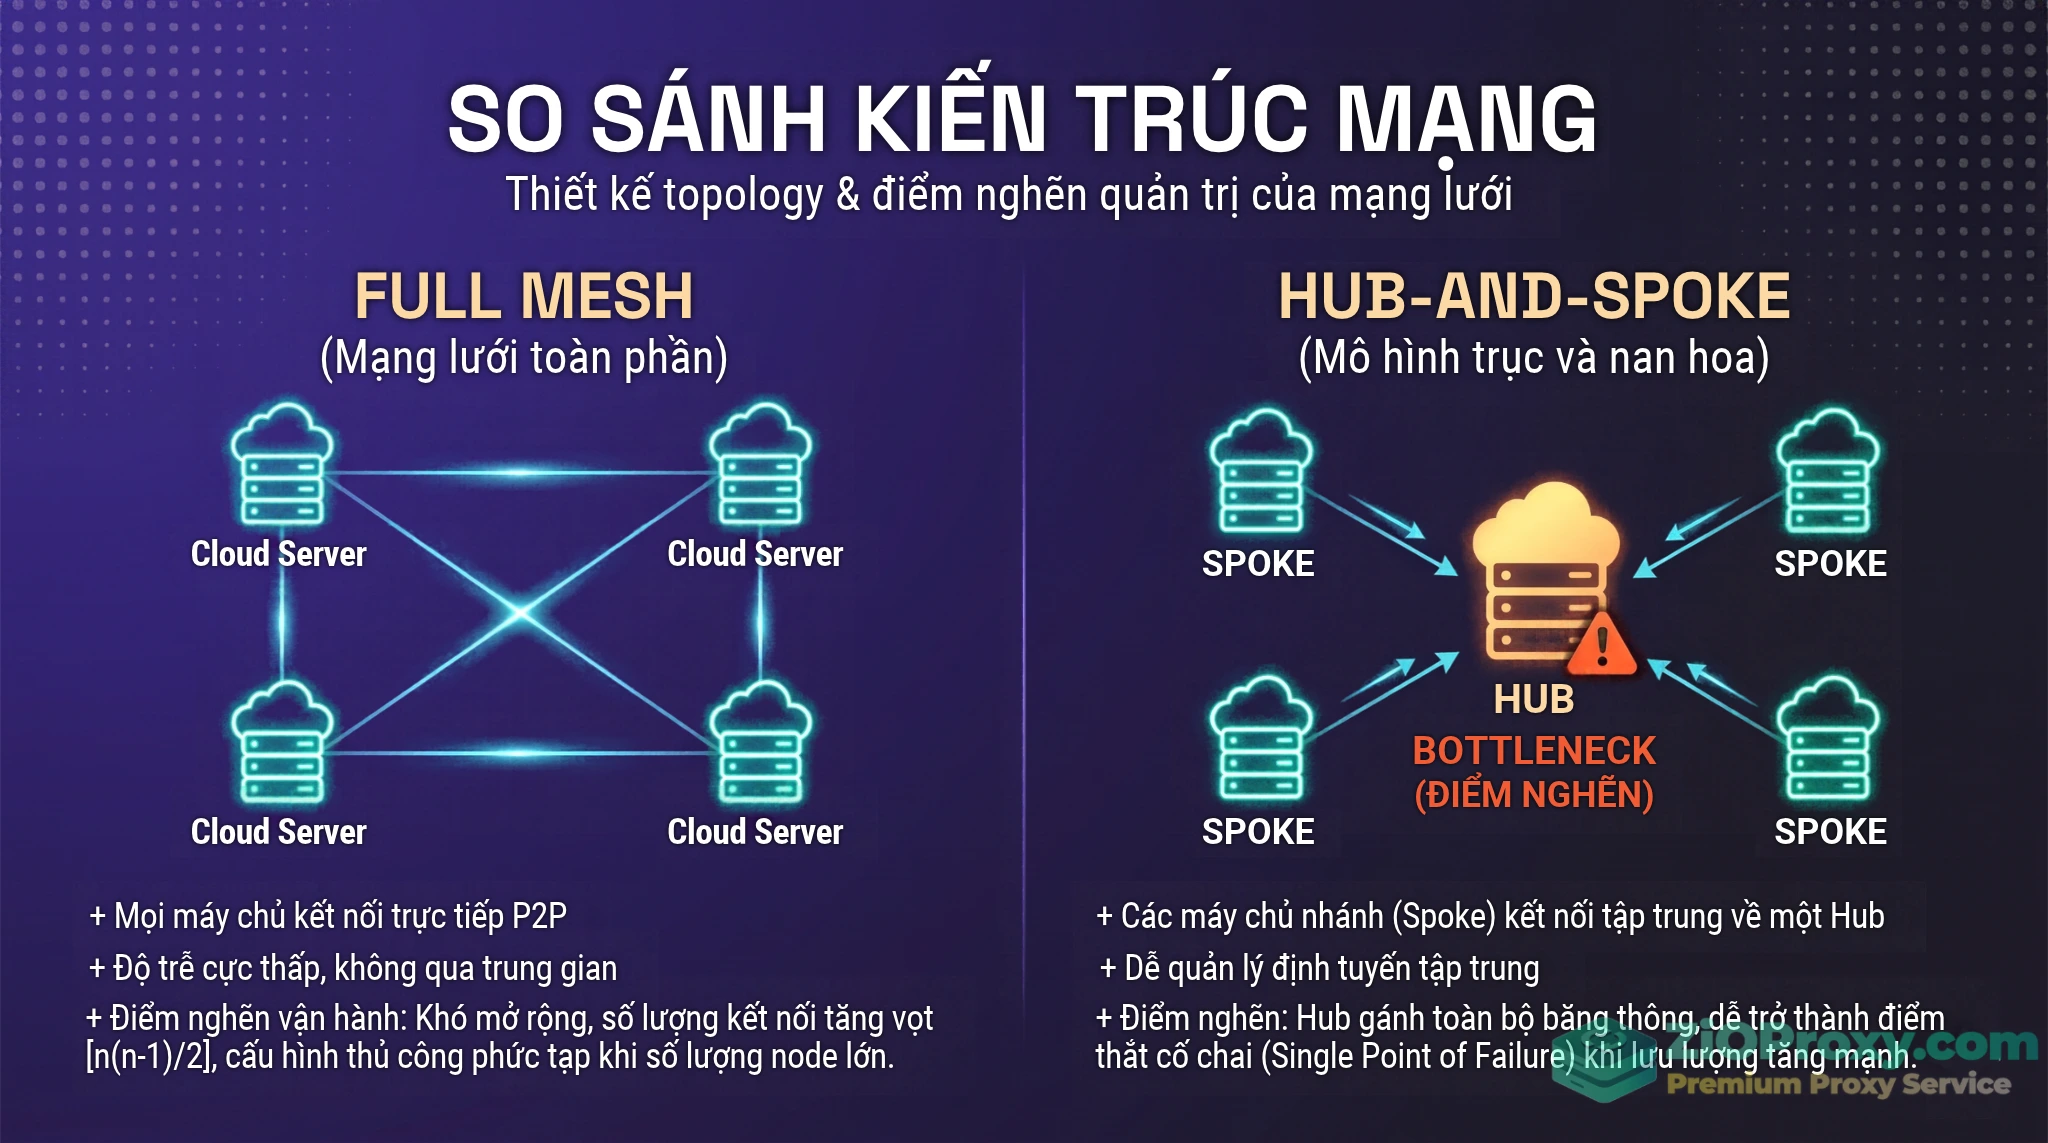
Mô hình mạng Full Mesh và Hub-and-Spoke trong hạ tầng Cloud Server WireGuard.

Sơ đồ so sánh kiến trúc Full Mesh và Hub-and-Spoke trong việc đồng bộ dữ liệu giữa các cụm máy chủ.

Cryptokey routing & cơ chế tàng hình (silent drop)

Giao thức này sử dụng tham số AllowedIPs làm cả bảng định tuyến lẫn bộ lọc ACL. Bất kỳ gói tin nào có IP nguồn không khớp với danh sách khai báo sẽ bị từ chối ngay lập tức. Cùng với cổng UDP (mặc định 51820), máy chủ không phản hồi các gói tin rà soát port thiếu chữ ký hợp lệ, giúp hệ thống áp dụng mô hình Stealth Default-Deny trước các luồng dò tìm mạng.

Lưu ý kỹ thuật: Tính năng Silent Drop giúp ẩn các port đang mở trước các công cụ kiểm tra thông thường (như Nmap, Shodan), nhưng không hoàn toàn che giấu được sự tồn tại của máy chủ trên mạng. Các hệ thống giám sát mạng phân tích sâu (Deep Packet Inspection DPI) vẫn có thể nhận diện được đặc tính kích thước và tần suất của các gói tin UDP, từ đó phân loại được traffic mạng lưới.
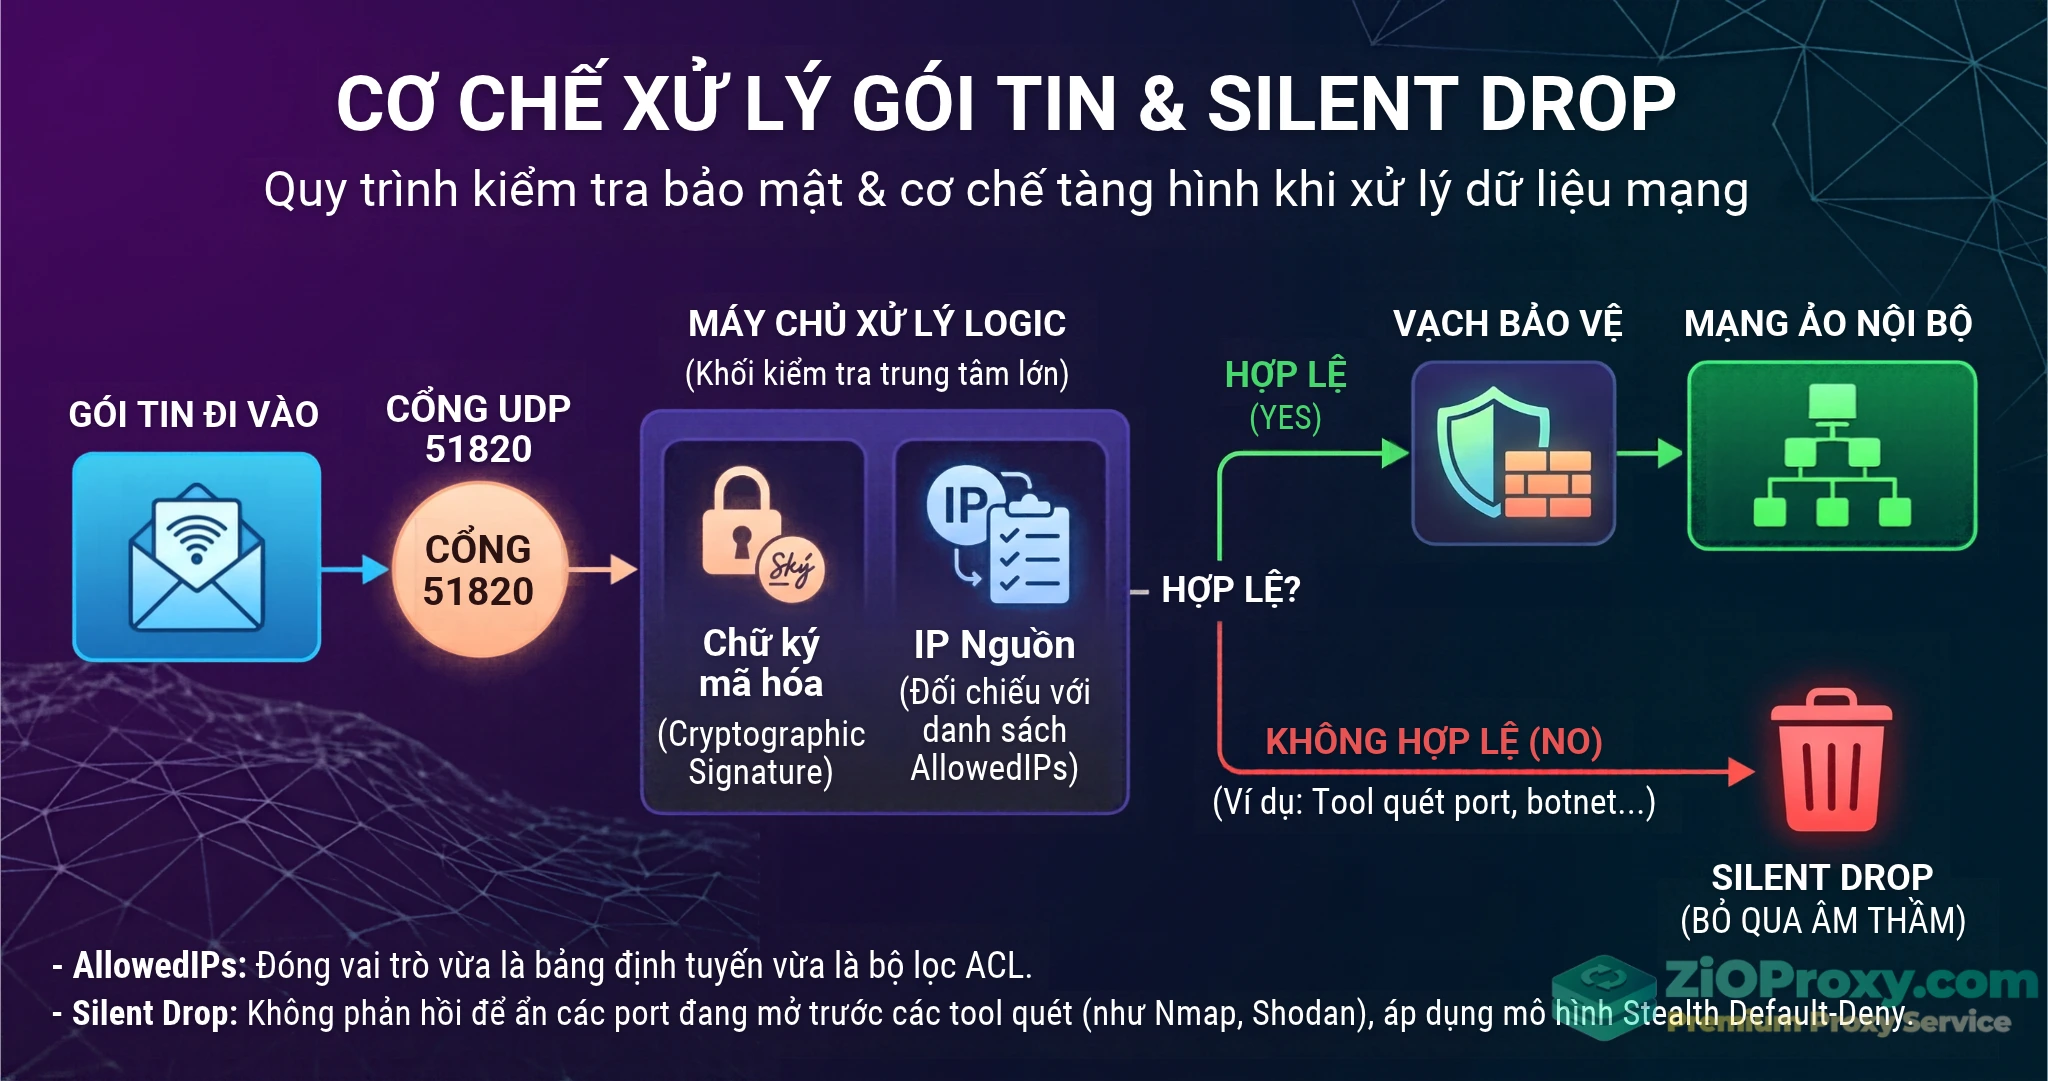
Cơ chế bảo mật Cryptokey Routing và Silent Drop của giao thức WireGuard.

Luồng xử lý gói tin an toàn thông qua Cryptokey Routing và cơ chế Silent Drop, tự động hủy các request không hợp lệ.

Giải pháp tự động hóa & Control Plane cho cụm server phân tán

Việc gõ lệnh wg genkey trên từng server thường dành cho lab nghiệm thu hoặc các hệ thống yêu cầu cấu hình tĩnh (static) khắt khe. Trong môi trường Production thực tế quy mô lớn, hãy sử dụng các công nghệ điều phối (Control Plane) hoặc tự động hóa sau:

Tự động hóa với Tailscale / Headscale

Thay vì tự quản lý từng dòng Endpoint hay AllowedIPs, bạn có thể dùng các Control Plane xây dựng trên nền tảng cốt lõi của giao thức này:

  • Tailscale: Giải pháp tự động hóa việc phân phối khóa, quản lý xoay vòng khóa (key rotation) và phân giải tên miền nội bộ (MagicDNS). Tailscale xử lý bài toán vượt tường lửa (NAT traversal) qua mạng lưới trạm trung chuyển DERP, giúp dựng mạng Mesh thành công chỉ trong vài phút.
    • Đánh đổi hiệu năng (Trade-off): Khi thiết lập P2P trực tiếp (UDP hole-punching) thành công, hiệu năng của Tailscale ngang bằng với giao thức thuần. Tuy nhiên, nếu kết nối buộc phải đi vòng qua mạng lưới trạm trung chuyển DERP relay (thường gặp khi cấu hình NAT quá khắt khe), thông lượng (throughput) có thể bị sụt giảm khoảng 70% và độ trễ (latency) tăng thêm từ 18 đến 45ms.
  • Headscale: Nếu doanh nghiệp yêu cầu Self-hosted (tự lưu trữ) dữ liệu máy chủ để bảo mật mã nguồn và không muốn phụ thuộc vào dịch vụ SaaS, Headscale là phiên bản Control Plane mã nguồn mở thay thế hiệu quả.

Triển khai Pure VPN với Ansible & Web UI

Nếu chính sách an toàn thông tin bắt buộc dùng hạ tầng thuần túy (không qua Control Plane trung gian):

  • Hãy dùng Ansible Playbook để tự động sinh khóa, phân bổ dải IP ảo và đẩy cấu hình đồng loạt xuống hàng chục server chỉ với một lệnh điều phối.
  • Để quản lý các peer trực quan, Sysadmin nên cài đặt các Dashboard như wg-easy hoặc WireGuard Manager. Các giao diện này giúp cấp phát IP, tạo QR code hoặc thu hồi quyền truy cập (revoke key) thông qua trình duyệt thay vì phải chỉnh sửa file text thủ công.

Thực hành dựng tunnel bằng lệnh (cho hệ thống cốt lõi quy mô nhỏ)

(Phần này hướng dẫn thiết lập thủ công cho cụm Database core dưới 5 node).

Từ Linux Kernel 5.6 trở lên, module đã được tích hợp sẵn. Bạn chỉ cần cài đặt wireguard-tools trên Ubuntu/Debian hoặc RHEL/CentOS.

Khởi tạo khóa bảo mật:

Chuyển đến thư mục cấu hình:

cd /etc/wireguard

Thiết lập quyền truy cập file an toàn:

umask 077

Tạo khóa private và public:

wg genkey | tee privatekey | wg pubkey > publickey

Khai báo cấu hình trên Node A (Gateway/Hub, IP: 10.200.0.1): Cấu hình này dành cho máy chủ có IP Public tĩnh (ví dụ: 203.0.113.10).

[Interface]
Address = 10.200.0.1/24
ListenPort = 51820
PrivateKey = <Private_Key_Node_A>
PostUp = sysctl -w net.ipv4.ip_forward=1
PostUp = iptables -A FORWARD -i wg0 -j ACCEPT; iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
PostDown = iptables -D FORWARD -i wg0 -j ACCEPT; iptables -t nat -D POSTROUTING -o eth0 -j MASQUERADE

[Peer]
PublicKey = <Public_Key_Node_B>
AllowedIPs = 10.200.0.2/32

Khai báo cấu hình trên Node B (Nằm sau NAT/Router, IP: 10.200.0.2):

[Interface]
Address = 10.200.0.2/24
PrivateKey = <Private_Key_Node_B>

[Peer]
PublicKey = <Public_Key_Node_A>
Endpoint = 203.0.113.10:51820
AllowedIPs = 10.200.0.0/24
# Thiết lập duy trì port ánh xạ trên Router/NAT, tránh bị ngắt session
PersistentKeepalive = 25

Lưu ý: Cấu hình PersistentKeepalive = 25 chỉ khai báo ở Node B (thiết bị nằm sau NAT) để gửi các gói tin rỗng giữ trạng thái kết nối. Node A có IP tĩnh Public nên không cần khai báo tham số này, giúp tiết kiệm tài nguyên xử lý.

Khởi động giao diện bằng lệnh sudo systemctl enable --now wg-quick@wg0. Đừng quên cấu hình tường lửa (UFW/iptables) mở cổng UDP 51820.

Triển khai đồng bộ dữ liệu thực chiến

Khi mạng ảo đã thông suốt, bạn cần định tuyến các luồng ứng dụng chạy qua dải IP ảo (10.x.x.x).

Cấu hình rsync qua IP ảo: Thay vì rsync qua mạng Internet công cộng với rủi ro bị đánh chặn gói tin, hãy đẩy luồng backup qua tunnel mã hóa. Khả năng xử lý đa luồng qua nhân hệ điều hành sẽ mang lại tốc độ đọc/ghi dữ liệu ấn tượng:

rsync -avz -e "ssh -i /root/.ssh/id_rsa" /var/www/data/ [email protected]:/var/www/backup/

Định tuyến Database Replication: Tương tự như quy trình đồng bộ dữ liệu PostgreSQL an toàn qua các điểm nút mạng, hãy cấu hình hệ quản trị cơ sở dữ liệu lắng nghe trên IP ảo nội bộ thay vì mở cổng ra Internet:

  • PostgreSQL (postgresql.conf): listen_addresses = '127.0.0.1, 10.200.0.1'
  • MySQL (mysqld.cnf): bind-address = 10.200.0.1

Việc ràng buộc (binding) dịch vụ vào IP tunnel giúp thu hẹp bề mặt tấn công. Ngay cả khi firewall vòng ngoài có sơ hở, các luồng truy cập trái phép cũng không thể dùng các công cụ rà soát mạng để chạm tới cổng Database của bạn.
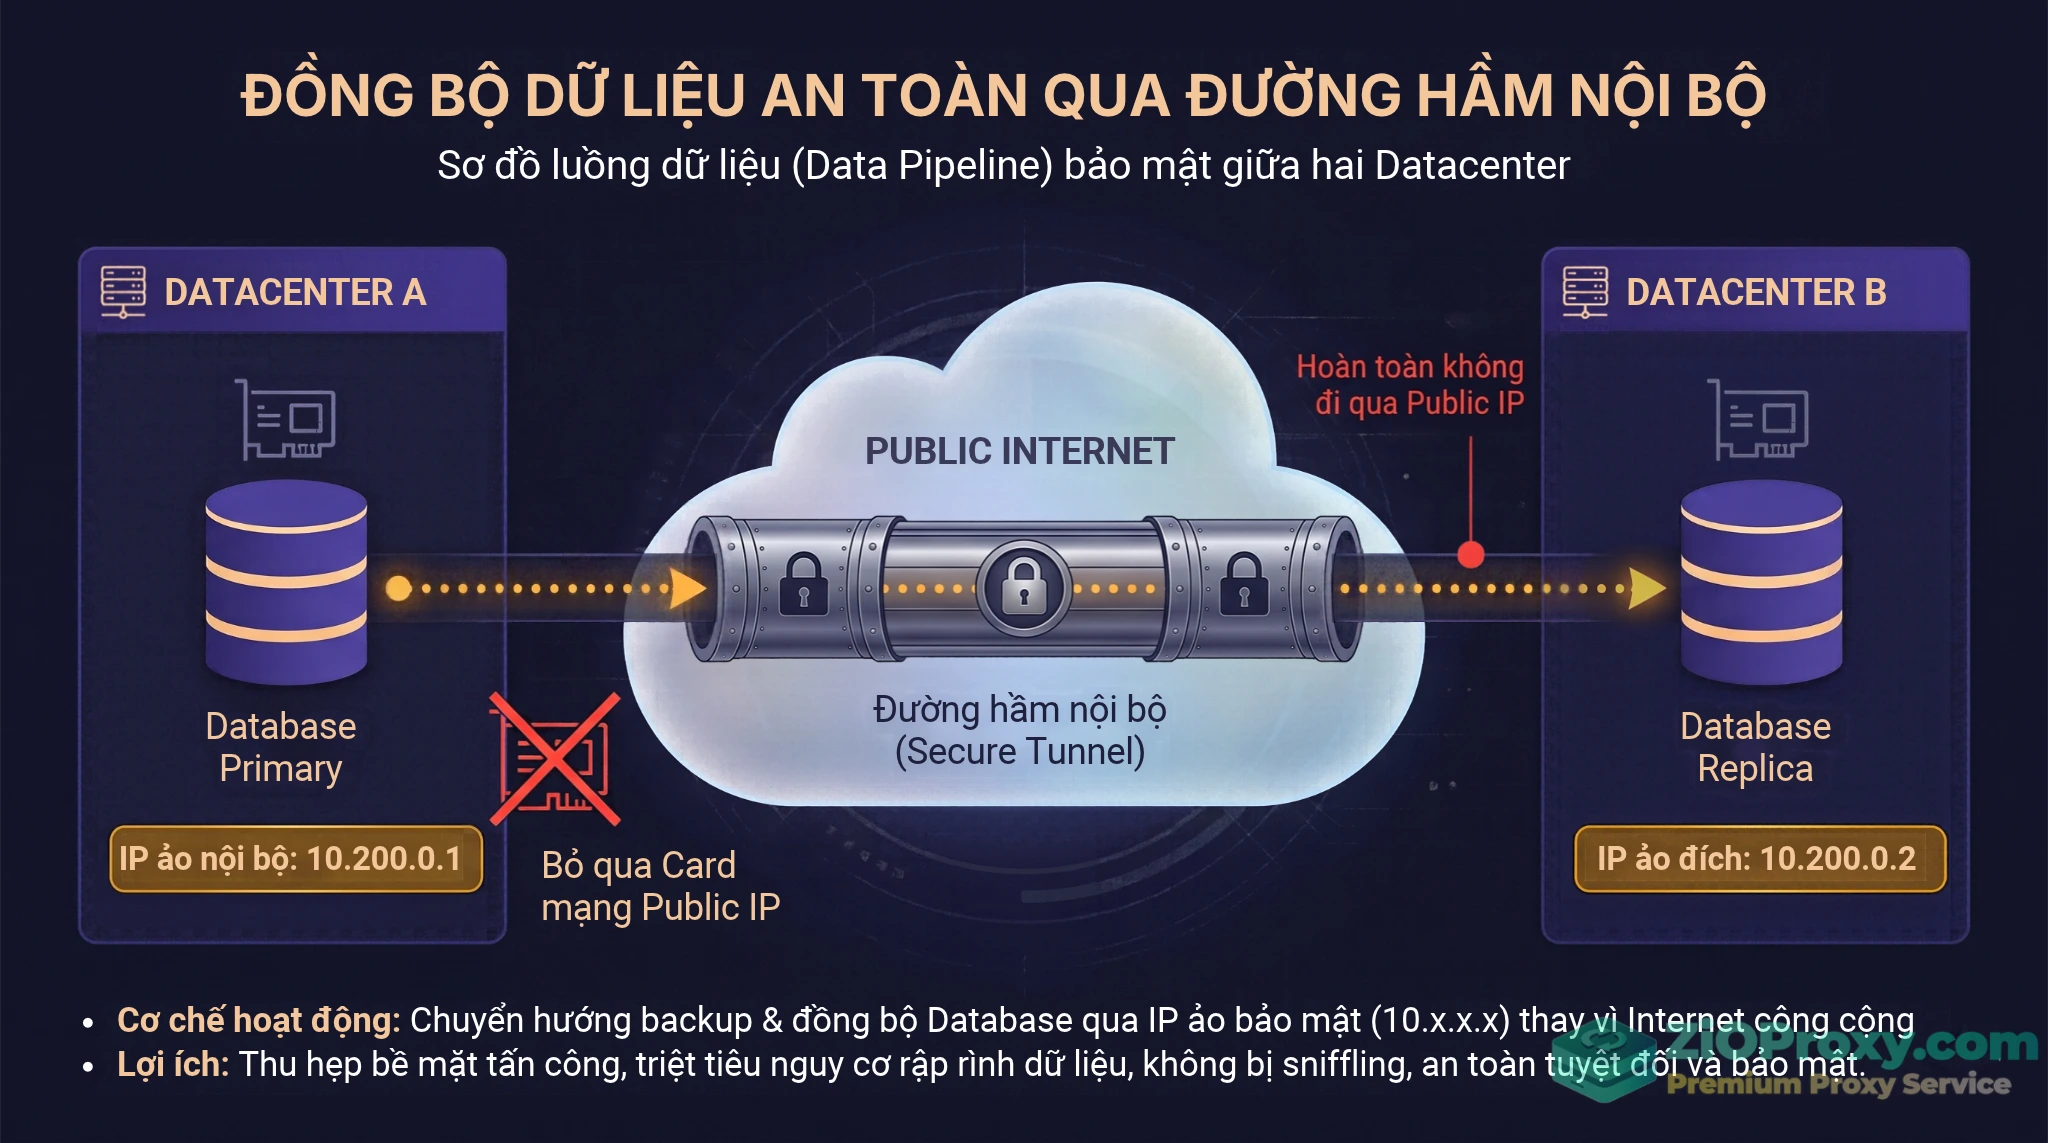
Thiết lập Database Replication đồng bộ dữ liệu qua địa chỉ IP ảo nội bộ.

Kiến trúc ràng buộc (binding) luồng Database Replication vào địa chỉ IP ảo của đường hầm mã hóa, hạn chế lộ diện bề mặt tấn công.

Tối ưu hiệu năng (tuning) cho gói tin dung lượng lớn

Một vấn đề phổ biến mà giới kỹ thuật thường gặp khi chạy đồng bộ dữ liệu Cloud Server WireGuard là: Lệnh ping kiểm tra thông suốt, nhưng cứ chạy lệnh rsync chuyển file nặng là rớt kết nối tĩnh lặng (Black Hole PMTUD).

Khắc phục lỗi MTU bằng TCP MSS Clamping

Khi bọc thêm header mã hóa, kích thước gói tin phình to vượt chuẩn MTU 1500 bytes vật lý. Các thiết bị Firewall trung gian thường chặn các gói ICMP yêu cầu phân mảnh, làm treo tiến trình đồng bộ.

Để xử lý, bạn cần khai báo lại giá trị MTU trong file wg0.conf:

  • Mức MTU = 1420 là con số tiêu chuẩn, an toàn cho môi trường IPv4 thông thường.
  • Công thức bỏ túi bổ sung: Nếu đường truyền sử dụng giao thức PPPoE (như DSL/Fiber cáp quang), MTU nên hạ xuống 1412 để trừ đi 8 bytes overhead của PPPoE header.
  • Đối với môi trường mạng IPv6, giao thức yêu cầu MTU tối thiểu bắt buộc phải đặt ở mức 1280.

Sau khi tinh chỉnh MTU, hãy thiết lập quy tắc MSS Clamping trên tường lửa iptables. Lệnh này tự động điều tiết kích thước đoạn dữ liệu TCP ngay từ bước bắt tay (TCP Handshake), giúp ngăn chặn triệt để hiện tượng rớt gói tin tĩnh lặng:

iptables -t mangle -A FORWARD -p tcp --tcp-flags SYN,RST SYN -j TCPMSS --clamp-mss-to-pmtu

Tuning TCP BBR cho đường truyền xuyên quốc gia

Với các liên kết giữa 2 Datacenter cách xa nhau, hãy bật thuật toán kiểm soát tắc nghẽn TCP BBR (Bottleneck Bandwidth and RTT) do Google phát triển. Thuật toán này giúp duy trì thông lượng ổn định trên các đường truyền mạng có độ trễ cao và thỉnh thoảng rớt gói.

Thêm cấu hình vào /etc/sysctl.d/99-bbr.conf:

net.core.default_qdisc = fq
net.ipv4.tcp_congestion_control = bbr

Lệnh sudo sysctl --system sẽ kích hoạt BBR, giúp luồng đồng bộ dữ liệu tận dụng tối đa công suất băng thông mạng khả dụng mà không bị giảm tốc độ đột ngột như thuật toán CUBIC mặc định.
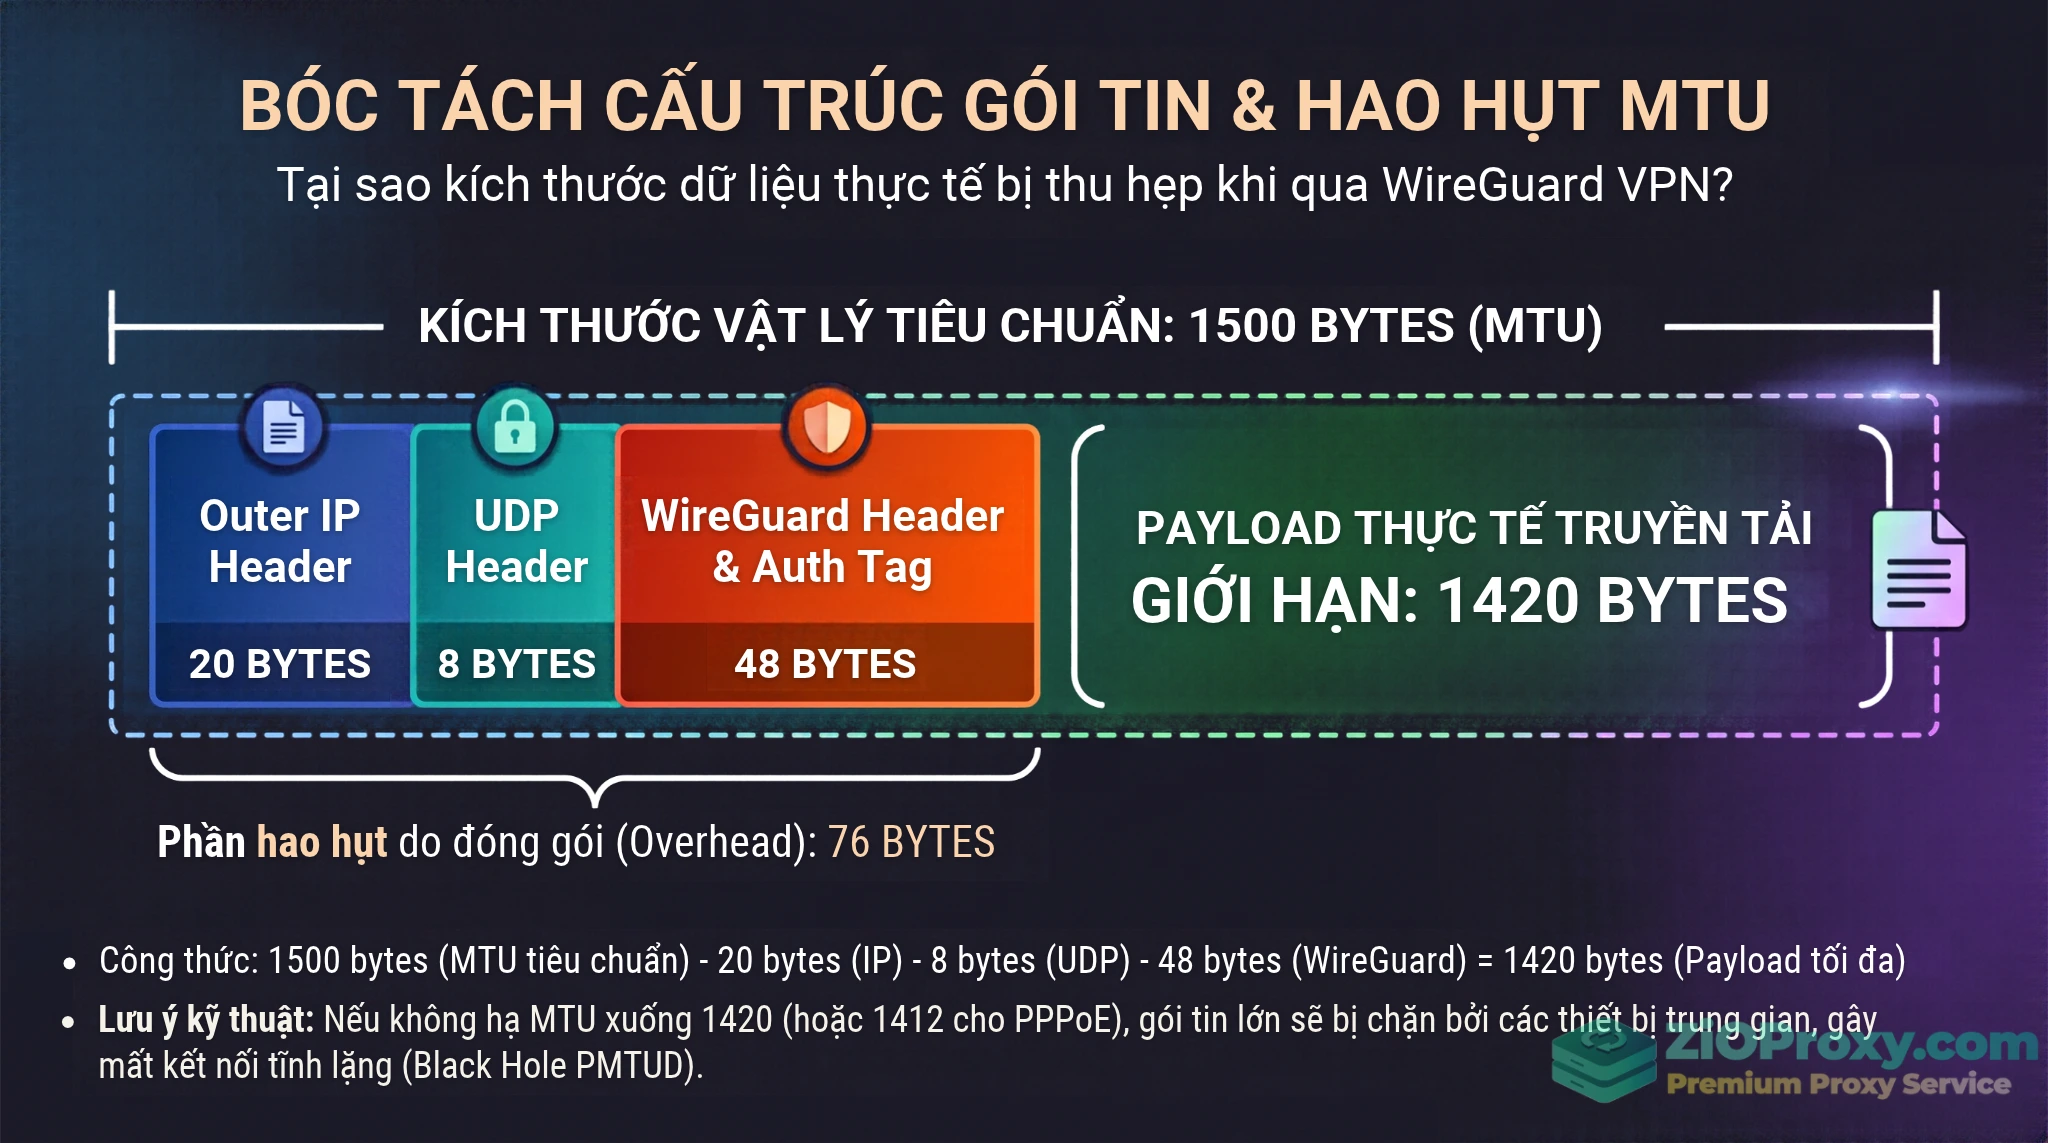
Cấu trúc đóng gói gói tin và mức độ hao hụt MTU.

Phân bổ kích thước các lớp header bọc ngoài làm giảm payload thực tế, nguyên nhân cốt lõi gây treo rớt tiến trình đồng bộ file lớn.

Troubleshooting nhanh cho kỹ sư vận hành

Trong quá trình vận hành và giám sát cụm máy chủ đa quốc gia, dưới đây là bảng tra cứu chẩn đoán lỗi nhanh giúp Sysadmin xử lý sự cố hạ tầng VPN ngay lập tức:

Hiện tượng hệ thống Nguyên nhân thường gặp Hướng xử lý đề xuất
Không thấy latest handshake (Gõ lệnh wg show không phản hồi) Cổng UDP 51820 bị chặn bởi Security Group. Lệch đồng hồ (Clock skew) quá lớn giữa 2 server. Nhập sai Public Key đối phương. Kiểm tra các rule của Firewall. Cập nhật đồng bộ thời gian bằng lệnh sudo timedatectl set-ntp true. So sánh lại bộ Keypair.
Handshake thành công nhưng Ping IP nội bộ báo Request Timeout Chưa bật IP Forwarding trong nhân Kernel. Thiết lập sai dải IP trong AllowedIPs khiến gói tin bị filter rớt theo cơ chế Cryptokey. Kiểm tra biến sysctl -w net.ipv4.ip_forward=1. Đảm bảo AllowedIPs của peer đích bao phủ dải mạng ảo cần giao tiếp.
Rớt kết nối sau một khoảng thời gian không có traffic Node Spoke nằm sau NAT bị firewall/router tự động dọn dẹp bảng trạng thái (session table timeout). Đảm bảo file cấu hình đã có dòng PersistentKeepalive = 25 ở thiết bị client.
Ping thông, SSH vào được nhưng lệnh chuyển file rsync bị treo Thiết bị mắc bẫy Path MTU Discovery (PMTUD Black Hole). Gói dữ liệu quá kích thước, bị rớt âm thầm. Áp dụng cấu hình MTU phù hợp (1420, 1412 hoặc 1280) và kích hoạt lệnh iptables TCP MSS Clamping.

Câu hỏi thường gặp (FAQ)

1. WireGuard có thực sự nhanh hơn OpenVPN khi đồng bộ dữ liệu không?

Có. Nhờ cơ chế hoạt động trực tiếp trong không gian nhân (Kernel-space) và bộ mật mã tinh gọn, giao thức này tiêu tốn rất ít CPU, mang lại thông lượng (throughput) cao hơn hẳn so với OpenVPN chạy ở userspace.

2. Cần cấu hình Firewall mở những cổng nào?

Bạn chỉ cần mở một cổng UDP (mặc định là 51820) cho các IP Public của những node tham gia vào hạ tầng mạng.

3. Khi nào nên dùng tự động hóa (Tailscale/Ansible) thay vì cấu hình file text?

Nếu cụm server của bạn dưới 5 node và có IP tĩnh, cấu hình thủ công là giải pháp phù hợp. Nếu hệ thống từ 5 node trở lên hoặc nằm sau các lớp NAT phức tạp, hãy dùng các công cụ điều phối (Control Plane) để tự động hóa định tuyến và cấp phát key.

4. Tại sao chạy đồng bộ dữ liệu Cloud Server WireGuard thì ping thông nhưng lệnh rsync file lớn lại bị treo?

Do hiện tượng Path MTU Black Hole. Việc bọc thêm header mã hóa làm gói tin vượt quá sức chứa MTU vật lý. Khắc phục bằng cách hạ MTU trong cấu hình (về mức 1420, 1412 hoặc 1280) và thiết lập luật TCP MSS Clamping trên iptables.

5. Cơ chế Silent Drop có giúp máy chủ che giấu hoàn toàn trước các công cụ rà soát mạng không?

Không. Silent Drop chỉ âm thầm hủy các gói tin sai chữ ký, giúp server không phản hồi trước các công cụ kiểm tra port cơ bản (Nmap, Shodan). Các hệ thống phân tích mạng chuyên sâu (DPI) vẫn có khả năng nhận diện được dải lưu lượng UDP này.

Kết luận

Thiết lập một mạng lưới đồng bộ dữ liệu Cloud Server WireGuard là bước nâng cấp cấu trúc mạnh mẽ cho hạ tầng vận hành. Thay vì tốn kém tài nguyên cho OpenVPN hay xử lý lỗi rườm rà với IPsec, việc ứng dụng các giao thức chạy trên Kernel không chỉ mang lại băng thông lớn mà còn dễ dàng mở rộng tự động thông qua Tailscale, Headscale hoặc Ansible.

Việc vận dụng linh hoạt các thủ thuật mạng lưới như TCP MSS Clamping, căn chỉnh chuẩn xác MTU cho môi trường IPv4/IPv6 và cấu hình Keepalive khéo léo sẽ giúp tiến trình đồng bộ dữ liệu của doanh nghiệp luôn đạt độ mượt mà. Hãy cấu hình thử nghiệm ngay trên môi trường Lab để đo lường băng thông thực tế và đánh giá hiệu năng hệ thống.

Tài liệu tham khảo
Tin tức liên quan

Thảo Trần 19/11/2026
Hướng dẫn thiết lập mạng nội bộ đồng bộ dữ liệu Cloud Server WireGuard hiệu quả (2026)

Nếu bạn đang vận hành một hệ thống phân tán, chắc hẳn bạn đã trải qua cảm giác chật vật với các giao thức VPN thế hệ cũ. OpenVPN với cơ chế xử lý ở userspace thường tiêu tốn tài nguyên CPU, khiến thông lượng (throughput) giới hạn ở mức 200 – 400 Mbps dù […]

Thảo Trần 16/11/2026
Hướng dẫn thiết lập Proxy SOCKS5 Ubuntu 26.04 tối ưu Data Pipeline khi xử lý khối lượng request lớn

Bạn đang build một Data Pipeline để thu thập dữ liệu từ các API đối tác hoặc nguồn public được phép truy cập. Mọi thứ hoạt động mượt mà trong môi trường dev. Nhưng khi đẩy lên production và scale số lượng worker để xử lý hàng ngàn request mỗi giây, log hệ thống bắt […]

Thảo Trần 12/11/2026
Khái niệm IPv6-Only VPS và cẩm nang kết nối IPv6-Only VPS với IPv4 toàn diện

Bạn vừa khởi tạo xong một instance VPS đời mới. Mọi thứ có vẻ hoàn hảo: SSH kết nối mượt mà, tài nguyên phần cứng dồi dào, hệ điều hành khởi động nhanh chóng. Nhưng ngay khi bạn gõ lệnh apt-get update, cố gắng git clone một repository từ server nội bộ, hay gọi một […]

Thảo Trần 09/11/2026
Giải pháp giám sát băng thông VPS Linux Telegram: Nhận cảnh báo real-time chống quá tải (2026)

Đã bao giờ bạn rơi vào tình cảnh điện thoại réo liên tục vì khách hàng báo lỗi 502 Bad Gateway, API bị rate-limit hoặc timeout toàn hệ thống? Bạn vội vàng mở dashboard giám sát lên, thấy CPU và RAM vẫn ở mức an toàn, công cụ Ping từ bên ngoài vẫn trả về […]

Thảo Trần 05/11/2026
Ám ảnh sập web? Thiết lập tự động gia hạn SSL VPS Linux đón đầu vòng đời 45 ngày

Bạn mở điện thoại bởi hàng loạt cảnh báo từ hệ thống giám sát. Các endpoint API liên tục báo lỗi connection refused, ứng dụng mobile của người dùng không thể call data, và traffic tự nhiên (organic traffic) trên website đang lao dốc không phanh khi trình duyệt trả về màn hình đỏ rực […]
Thảo Trần 02/11/2026

Kiến trúc Proxy bảo mật nội bộ: Tấm khiên chống rò rỉ dữ liệu khi tích hợp tool tự động hóa (2026)

Team Dev của bạn vừa cấu hình Proxy Server bảo mật luồng CI/CD mượt mà, hay cấu hình thành công một AI Agent có khả năng tự động xử lý hàng ngàn tác vụ mỗi giờ. Mọi thứ vận hành trơn tru cho đến khi bộ phận bảo mật (SecOps) phát hiện ra sự cố: […]

Các gói Proxy phổ biến

Dân Cư IP Tĩnh
Dân Cư Xoay IP
Chơi Game
Proxy việt nam tốc độ cao, IPv4 sạch
Proxy dân cư việt nam xoay IP
Proxy USA
Proxy Việt Nam

Proxy Dân cư tĩnh US

149.000 /Tháng
  • Địa chỉ IPv4 tại Mỹ, random thành phố

  • Tùy chọn ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Proxy Dân cư tĩnh Canada

149.000 /Tháng
  • Địa chỉ IPv4 tại Canada, random thành phố

  • Tùy chọn nhà mạng ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Proxy dân cư tĩnh UK, United kingdom

Proxy Dân cư tĩnh UK

149.000 /Tháng
  • Địa chỉ IPv4 tại Anh (UK), random thành phố

  • Tùy chọn nhà mạng ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Proxy dân cư áo, austria

Proxy Dân cư tĩnh Áo

149.000 /Tháng
  • Địa chỉ IPv4 tại Áo, random thành phố

  • Tùy chọn nhà mạng ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Proxy dân cư tĩnh australia, AU

Proxy Dân cư tĩnh Australia

149.000 /Tháng
  • Địa chỉ IPv4 tại Australia, random thành phố

  • Tùy chọn nhà mạng ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Proxy dân cư tĩnh Bỉ

Proxy Dân cư tĩnh Bỉ

149.000 /Tháng
  • Địa chỉ IPv4 tại Bỉ, random thành phố

  • Tùy chọn nhà mạng ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Proxy dân cư tĩnh Bulgaria

Proxy Dân cư tĩnh Bulgaria

149.000 /Tháng
  • Địa chỉ IPv4 tại Bulgaria, random thành phố

  • Tùy chọn nhà mạng ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Proxy dân cư tĩnh Brazil, tốc độ cao

Proxy Dân cư tĩnh Brazil

149.000 /Tháng
  • Địa chỉ IPv4 tại Brazil, random thành phố

  • Tùy chọn nhà mạng ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Proxy dân cư tĩnh Thụy Sĩ

Proxy Dân cư tĩnh Thụy Sĩ

149.000 /Tháng
  • Địa chỉ IPv4 tại Thụy Sĩ, random thành phố

  • Tùy chọn nhà mạng ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Proxy dân cư tĩnh séc

Proxy Dân cư tĩnh Séc

149.000 /Tháng
  • Địa chỉ IPv4 tại Séc, random thành phố

  • Tùy chọn nhà mạng ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Proxy dân cư tĩnh Đức

Proxy Dân cư tĩnh Đức

149.000 /Tháng
  • Địa chỉ IPv4 tại Đức, random thành phố

  • Tùy chọn nhà mạng ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Proxy dân cư tĩnh Đan Mạch

Proxy Dân cư tĩnh Đan Mạch

149.000 /Tháng
  • Địa chỉ IPv4 tại Đan Mạch, random thành phố

  • Tùy chọn nhà mạng ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Proxy dân cư tĩnh Tây Ban Nha

Proxy Dân cư tĩnh Tây Ban Nha

149.000 /Tháng
  • Địa chỉ IPv4 tại Tây Ban Nha, random thành phố

  • Tùy chọn nhà mạng ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Proxy dân cư tĩnh Pháp

Proxy Dân cư tĩnh Pháp

149.000 /Tháng
  • Địa chỉ IPv4 tại Pháp, random thành phố

  • Tùy chọn nhà mạng ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Proxy dân cư tĩnh Hong Kong

Proxy Dân cư tĩnh Kong

149.000 /Tháng
  • Địa chỉ IPv4 tại Hong Kong, random thành phố

  • Tùy chọn nhà mạng ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Proxy dân cư tĩnh Hungary

Proxy Dân cư tĩnh Hungary

149.000 /Tháng
  • Địa chỉ IPv4 tại Hungary, random thành phố

  • Tùy chọn nhà mạng ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Proxy dân cư tĩnh Italy

Proxy Dân cư tĩnh Italy

149.000 /Tháng
  • Địa chỉ IPv4 tại Italy, random thành phố

  • Tùy chọn nhà mạng ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Proxy dân cư tĩnh Nhật Bản

Proxy Dân cư tĩnh Nhật Bản

149.000 /Tháng
  • Địa chỉ IPv4 tại Nhật Bản, random thành phố

  • Tùy chọn nhà mạng ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Proxy dân cư tĩnh Hà Lan

Proxy Dân cư tĩnh Hà Lan

149.000 /Tháng
  • Địa chỉ IPv4 tại Hà Lan, random thành phố

  • Tùy chọn nhà mạng ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Proxy dân cư tĩnh Na Uy

Proxy Dân cư tĩnh Na Uy

149.000 /Tháng
  • Địa chỉ IPv4 tại Na Uy, random thành phố

  • Tùy chọn nhà mạng ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Proxy dân cư tĩnh Ba Lan

Proxy Dân cư tĩnh Ba Lan

149.000 /Tháng
  • Địa chỉ IPv4 tại Ba Lan, random thành phố

  • Tùy chọn nhà mạng ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Proxy dân cư tĩnh Bồ Đào Nha

Proxy Dân cư tĩnh Bồ Đào Nha

149.000 /Tháng
  • Địa chỉ IPv4 tại Bồ Đào Nha, random thành phố

  • Tùy chọn nhà mạng ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Proxy dân cư tĩnh Romania

Proxy Dân cư tĩnh Romania

149.000 /Tháng
  • Địa chỉ IPv4 tại Romania, random thành phố

  • Tùy chọn nhà mạng ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Proxy dân cư tĩnh Singapore

Proxy Dân cư tĩnh Singapore

149.000 /Tháng
  • Địa chỉ IPv4 tại Singapore, random thành phố

  • Tùy chọn nhà mạng ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Proxy dân cư tĩnh Việt Nam

Proxy Dân cư tĩnh Việt Nam

59.000 /Tháng
  • Địa chỉ IPv4 tại Việt Nam, random thành phố

  • Tùy chọn nhà mạng ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Proxy Dân cư tĩnh Honduras

149.000 /Tháng
  • Địa chỉ IPv4 tại Honduras, random thành phố

  • Tùy chọn ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Proxy Chile tốc độ cao

Proxy Dân cư tĩnh Chile

149.000 /Tháng
  • Địa chỉ IPv4 tại Chile, random thành phố

  • Tùy chọn ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Proxy Colombia tốc độ cao

Proxy Dân cư tĩnh Colombia

149.000 /Tháng
  • Địa chỉ IPv4 tại Colombia, random thành phố

  • Tùy chọn ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Proxy phần lan tốc độ cao

Proxy Dân cư tĩnh Finland

149.000 /Tháng
  • Địa chỉ IPv4 tại Finland, random thành phố

  • Tùy chọn ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

proxy hy lạp tốc độ cao

Proxy Dân cư tĩnh Greece

149.000 /Tháng
  • Địa chỉ IPv4 tại Greece, random thành phố

  • Tùy chọn ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

proxy Croatia tốc độ cao

Proxy Dân cư tĩnh Croatia

149.000 /Tháng
  • Địa chỉ IPv4 tại Croatia, random thành phố

  • Tùy chọn ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

proxy Ireland tốc độ cao

Proxy Dân cư tĩnh Ireland

149.000 /Tháng
  • Địa chỉ IPv4 tại Ireland, random thành phố

  • Tùy chọn ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Proxy Israel tốc độ cao

Proxy Dân cư tĩnh Israel

149.000 /Tháng
  • Địa chỉ IPv4 tại Israel, random thành phố

  • Tùy chọn ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Proxy Dân cư tĩnh Lithuania

149.000 /Tháng
  • Địa chỉ IPv4 tại Lithuania, random thành phố

  • Tùy chọn ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Proxy Mexico tốc độ cao

Proxy Dân cư tĩnh Mexico

149.000 /Tháng
  • Địa chỉ IPv4 tại Mexico, random thành phố

  • Tùy chọn ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Proxy Malaysia tốc độ cao

Proxy Dân cư tĩnh Malaysia

149.000 /Tháng
  • Địa chỉ IPv4 tại Malaysia, random thành phố

  • Tùy chọn ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Proxy Dân cư tĩnh Nigeria

149.000 /Tháng
  • Địa chỉ IPv4 tại Nigeria, random thành phố

  • Tùy chọn ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Proxy Dân cư tĩnh Peru

149.000 /Tháng
  • Địa chỉ IPv4 tại Peru, random thành phố

  • Tùy chọn ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Proxy hàn quốc tốc độ cao

Proxy Dân cư tĩnh South Korea

149.000 /Tháng
  • Địa chỉ IPv4 tại South Korea, random thành phố

  • Tùy chọn ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Proxy IPv4 thụy điển

Proxy Dân cư tĩnh Sweden

149.000 /Tháng
  • Địa chỉ IPv4 tại Sweden, random thành phố

  • Tùy chọn ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

proxy Slovakia tốc độ cao

Proxy Dân cư tĩnh Slovakia

149.000 /Tháng
  • Địa chỉ IPv4 tại Slovakia, random thành phố

  • Tùy chọn ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Proxy thổ nhĩ kỳ tốc độ cao

Proxy Dân cư tĩnh Turkey

149.000 /Tháng
  • Địa chỉ IPv4 tại Turkey, random thành phố

  • Tùy chọn ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

proxy Ukraine tốc độ cao

Proxy Dân cư tĩnh Ukraine

149.000 /Tháng
  • Địa chỉ IPv4 tại Ukraine, random thành phố

  • Tùy chọn ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Proxy South Africa tốc độ cao

Proxy Dân cư tĩnh South Africa

149.000 /Tháng
  • Địa chỉ IPv4 tại South Africa, random thành phố

  • Tùy chọn ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Proxy Argentina tốc độ cao

Proxy Dân cư tĩnh Argentina

149.000 /Tháng
  • Địa chỉ IPv4 tại Argentina, random thành phố

  • Tùy chọn ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Proxy Bangladesh tốc độ cao

Proxy Dân cư tĩnh Bangladesh

149.000 /Tháng
  • Địa chỉ IPv4 tại Bangladesh, random thành phố

  • Tùy chọn ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Proxy Egypt tốc độ cao

Proxy Dân cư tĩnh Egypt

149.000 /Tháng
  • Địa chỉ IPv4 tại Egypt, random thành phố

  • Tùy chọn ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Proxy Indonesia tốc độ cao

Proxy Dân cư tĩnh Indonesia

149.000 /Tháng
  • Địa chỉ IPv4 tại Indonesia, random thành phố

  • Tùy chọn ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Proxy ấn độ tốc độ cao

Proxy Dân cư tĩnh India

149.000 /Tháng
  • Địa chỉ IPv4 tại India, random thành phố

  • Tùy chọn ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Proxy thái lan tốc độ cao

Proxy Dân cư tĩnh Thailand

149.000 /Tháng
  • Địa chỉ IPv4 tại Thailand, random thành phố

  • Tùy chọn ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Proxy đài loan tốc độ cao

Proxy Dân cư tĩnh Taiwan

149.000 /Tháng
  • Địa chỉ IPv4 tại Taiwan, random thành phố

  • Tùy chọn ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

proxy Serbia tốc độ cao

Proxy Dân cư tĩnh Serbia

149.000 /Tháng
  • Địa chỉ IPv4 tại Serbia, random thành phố

  • Tùy chọn ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Proxy dubai tốc độ cao

Proxy Dân cư tĩnh United Arab Emirates

149.000 /Tháng
  • Địa chỉ IPv4 tại United Arab Emirates, random thành phố

  • Tùy chọn ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Proxy Philippines tốc độ cao

Proxy Dân cư tĩnh Philippines

149.000 /Tháng
  • Địa chỉ IPv4 tại Philippines, random thành phố

  • Tùy chọn ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Proxy dân cư tĩnh Việt Nam

Proxy Dân cư tĩnh Việt Nam gói ngày

3.000 Đồng/Ngày
  • Địa chỉ IPv4 tại Việt Nam, chọn thành phố

  • Tùy chọn nhà mạng ISP

  • Giao thức SOCKS5/HTTP

  • Chăm sóc khách hàng 24/7

  • Không giới hạn băng thông

  • Không giới hạn thiết bị

Bạn cần tư vấn thêm dịch vụ Proxy?

Liên hệ ngay với các chuyên gia trong đội ngũ của ZiOProxy ngay bây giờ.

Liên hệ
Liên Hệ