Bạn mở điện thoại bởi hàng loạt cảnh báo từ hệ thống giám sát. Các endpoint API liên tục báo lỗi connection refused, ứng dụng mobile của người dùng không thể call data, và traffic tự nhiên (organic traffic) trên website đang lao dốc không phanh khi trình duyệt trả về màn hình đỏ rực cảnh báo: Your connection is not private.
Nguyên nhân gốc rễ? Chứng chỉ SSL đã hết hạn mà tiến trình gia hạn ngầm (cronjob) lại thất bại trong im lặng.
Với các developer và sysadmin, quản lý chứng chỉ bảo mật từng là việc cấu hình một lần rồi quên đi. Tuy nhiên, luật chơi của hạ tầng mạng đang thay đổi chóng mặt. Khi các tổ chức phát hành chứng chỉ (CA) đồng loạt ép vòng đời SSL ngắn lại, sắp tới chỉ còn 45 đến 47 ngày, những file script gia hạn viết tay sơ sài sẽ trở thành những quả bom nổ chậm.
Để giữ cho hệ thống luôn uptime, việc thiết lập tự động gia hạn SSL VPS Linux đúng chuẩn kỹ thuật hiện đại là yêu cầu bắt buộc. Bài viết này sẽ mổ xẻ kiến trúc 3 lớp giúp bạn cấu hình một lần, chạy ổn định, scale linh hoạt và luôn có cảnh báo trước khi sự cố xảy ra.
Tại sao vòng đời SSL 45-47 ngày đang ép các sysadmin phải thay đổi?
Sự thay đổi về thời hạn chứng chỉ không phải là tin đồn. Đây là một cuộc thanh lọc bảo mật trên toàn ngành công nghiệp internet nhằm hạn chế rủi ro từ các chứng chỉ bị lộ khóa (compromised keys) tồn tại quá lâu.
Lộ trình khai tử chứng chỉ dài hạn của Let’s Encrypt và CA/Browser Forum
Nếu bạn vẫn đang duy trì thói quen mua chứng chỉ 1 năm để dùng dần, hãy cập nhật lại lịch trình kỹ thuật sau đây:
Theo nghị quyết Ballot SC-081v3 của CA/Browser Forum, thời hạn chứng chỉ TLS công khai sẽ bị ép giảm theo từng giai đoạn:
- Từ 15/03/2026: Thời hạn tối đa giảm xuống 200 ngày.
- Từ 15/03/2027: Giảm xuống còn 100 ngày.
- Từ 15/03/2029: Ép xuống mức khắc nghiệt là 47 ngày.
Đặc biệt, Let’s Encrypt, CA miễn phí mà hầu hết các máy chủ VPS đang sử dụng, còn đi nhanh hơn lộ trình chung:
- 10/02/2027: Chuyển profile mặc định sang cấp chứng chỉ 64 ngày.
- 16/02/2028: Cập nhật profile mặc định để cấp chứng chỉ chỉ có thời hạn 45 ngày.
Sự kiện này biến thói quen đặt cronjob gia hạn mỗi 60 ngày thành một lỗi hệ thống chết người. Với chứng chỉ 45 ngày, lệnh gia hạn 60 ngày/lần sẽ khiến website của bạn ngừng hoạt động từ 15 ngày trước khi hệ thống kịp chạy lệnh mới. Khoảng đệm an toàn (buffer window) đã bị loại bỏ.
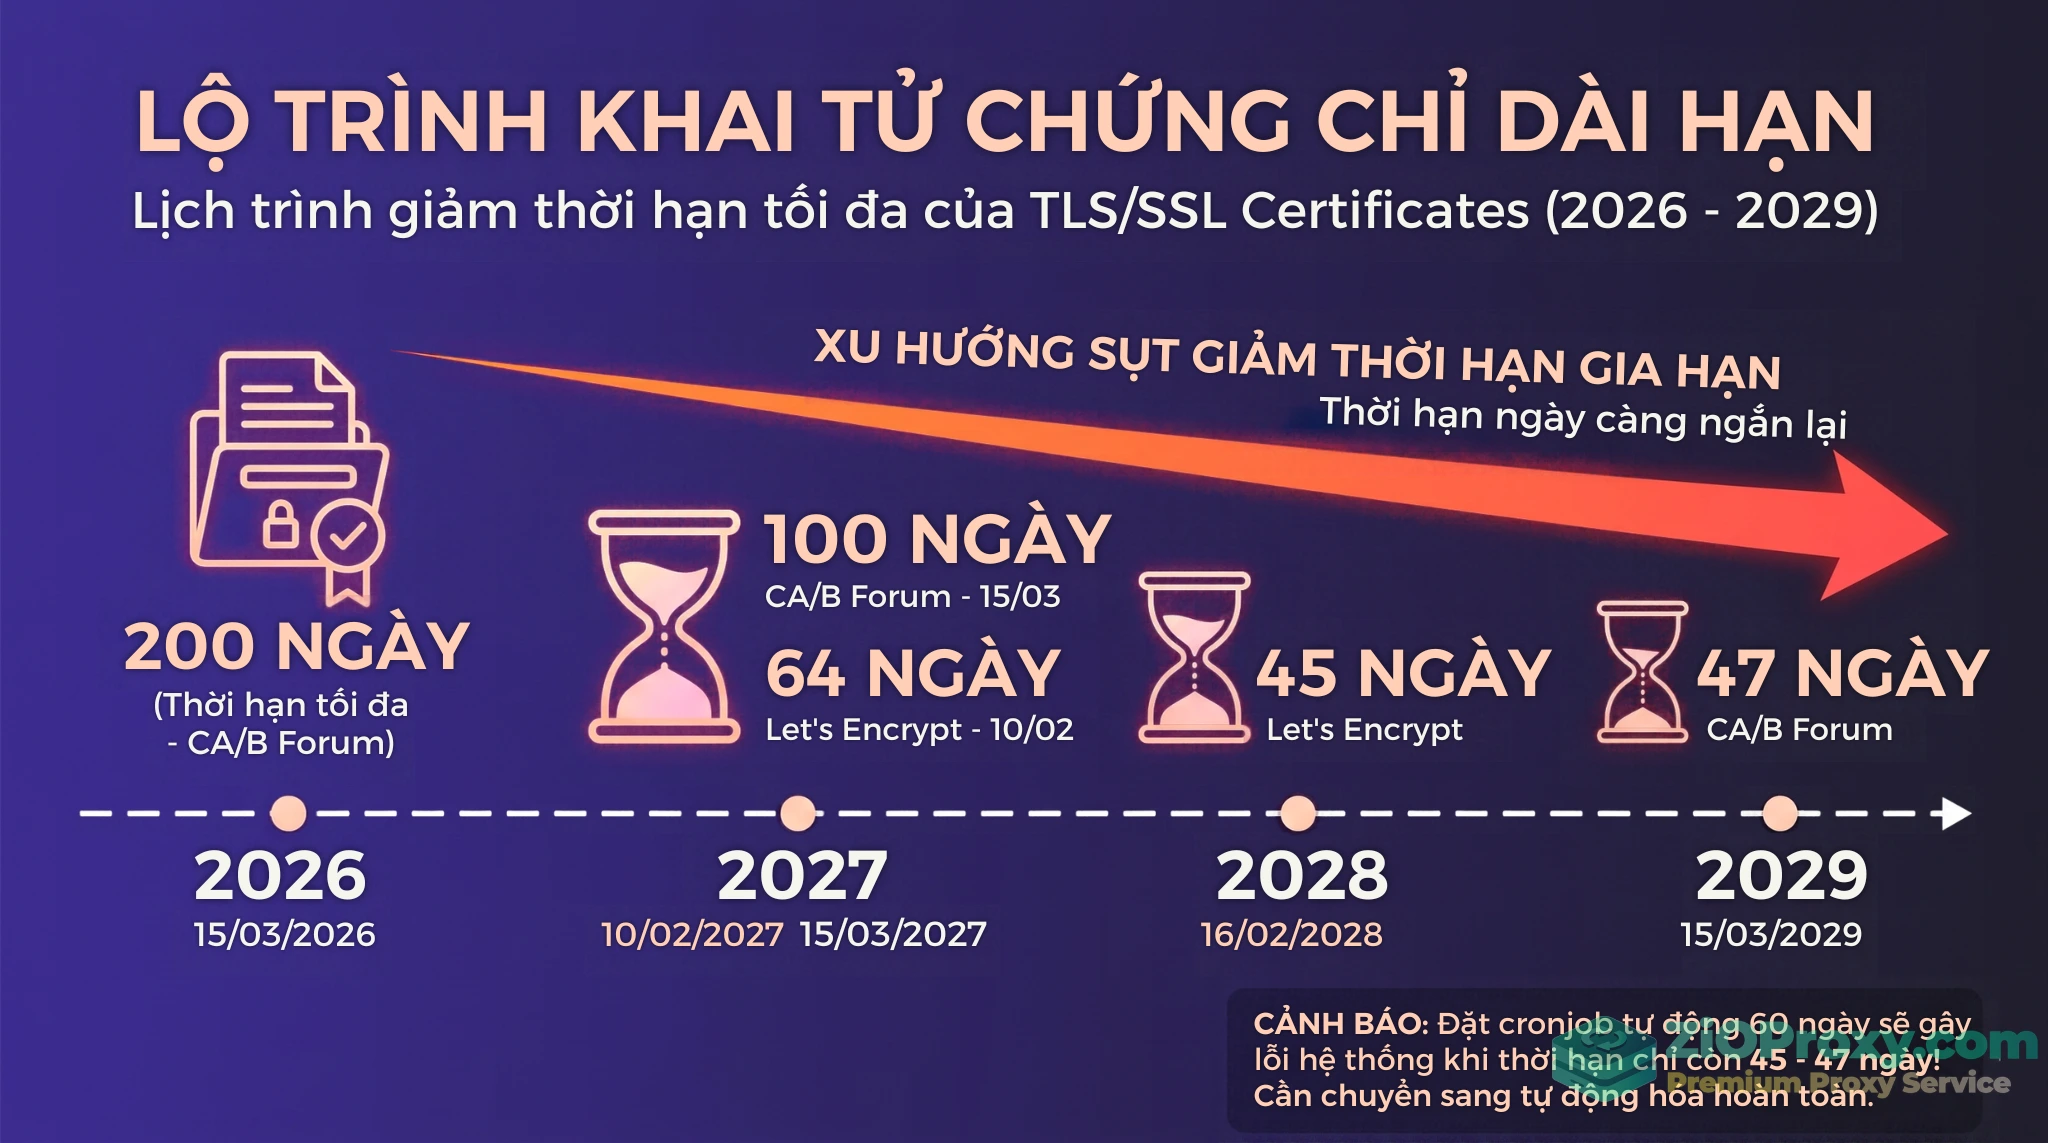
Lộ trình rút ngắn thời hạn chứng chỉ TLS công khai qua các năm theo quy định của CA/Browser Forum và Let’s Encrypt.
Rủi ro rớt mạng âm thầm: Lệch pha giữa Đĩa (Disk) và RAM (Wire)
Một nỗi đau phổ biến khác mà các developer gặp phải là hiện tượng: Log của Certbot báo Success, file .pem trong thư mục /etc/letsencrypt/live/ đã hiển thị ngày hết hạn mới, nhưng website vẫn sập.
Lý do nằm ở kiến trúc hoạt động của Web Server (Nginx hoặc các hệ thống Proxy tương đương). Khi khởi động, Nginx nạp chứng chỉ từ ổ đĩa (Disk) vào bộ nhớ RAM (Wire). Nó không có cơ chế tự động theo dõi sự thay đổi của file trên đĩa. Do đó, dù ACME Client đã tải file mới về thành công, nếu Web Server không được lệnh nạp lại (reload), trình duyệt của người dùng kết nối qua cổng 443 vẫn sẽ nhận chứng chỉ cũ từ RAM.
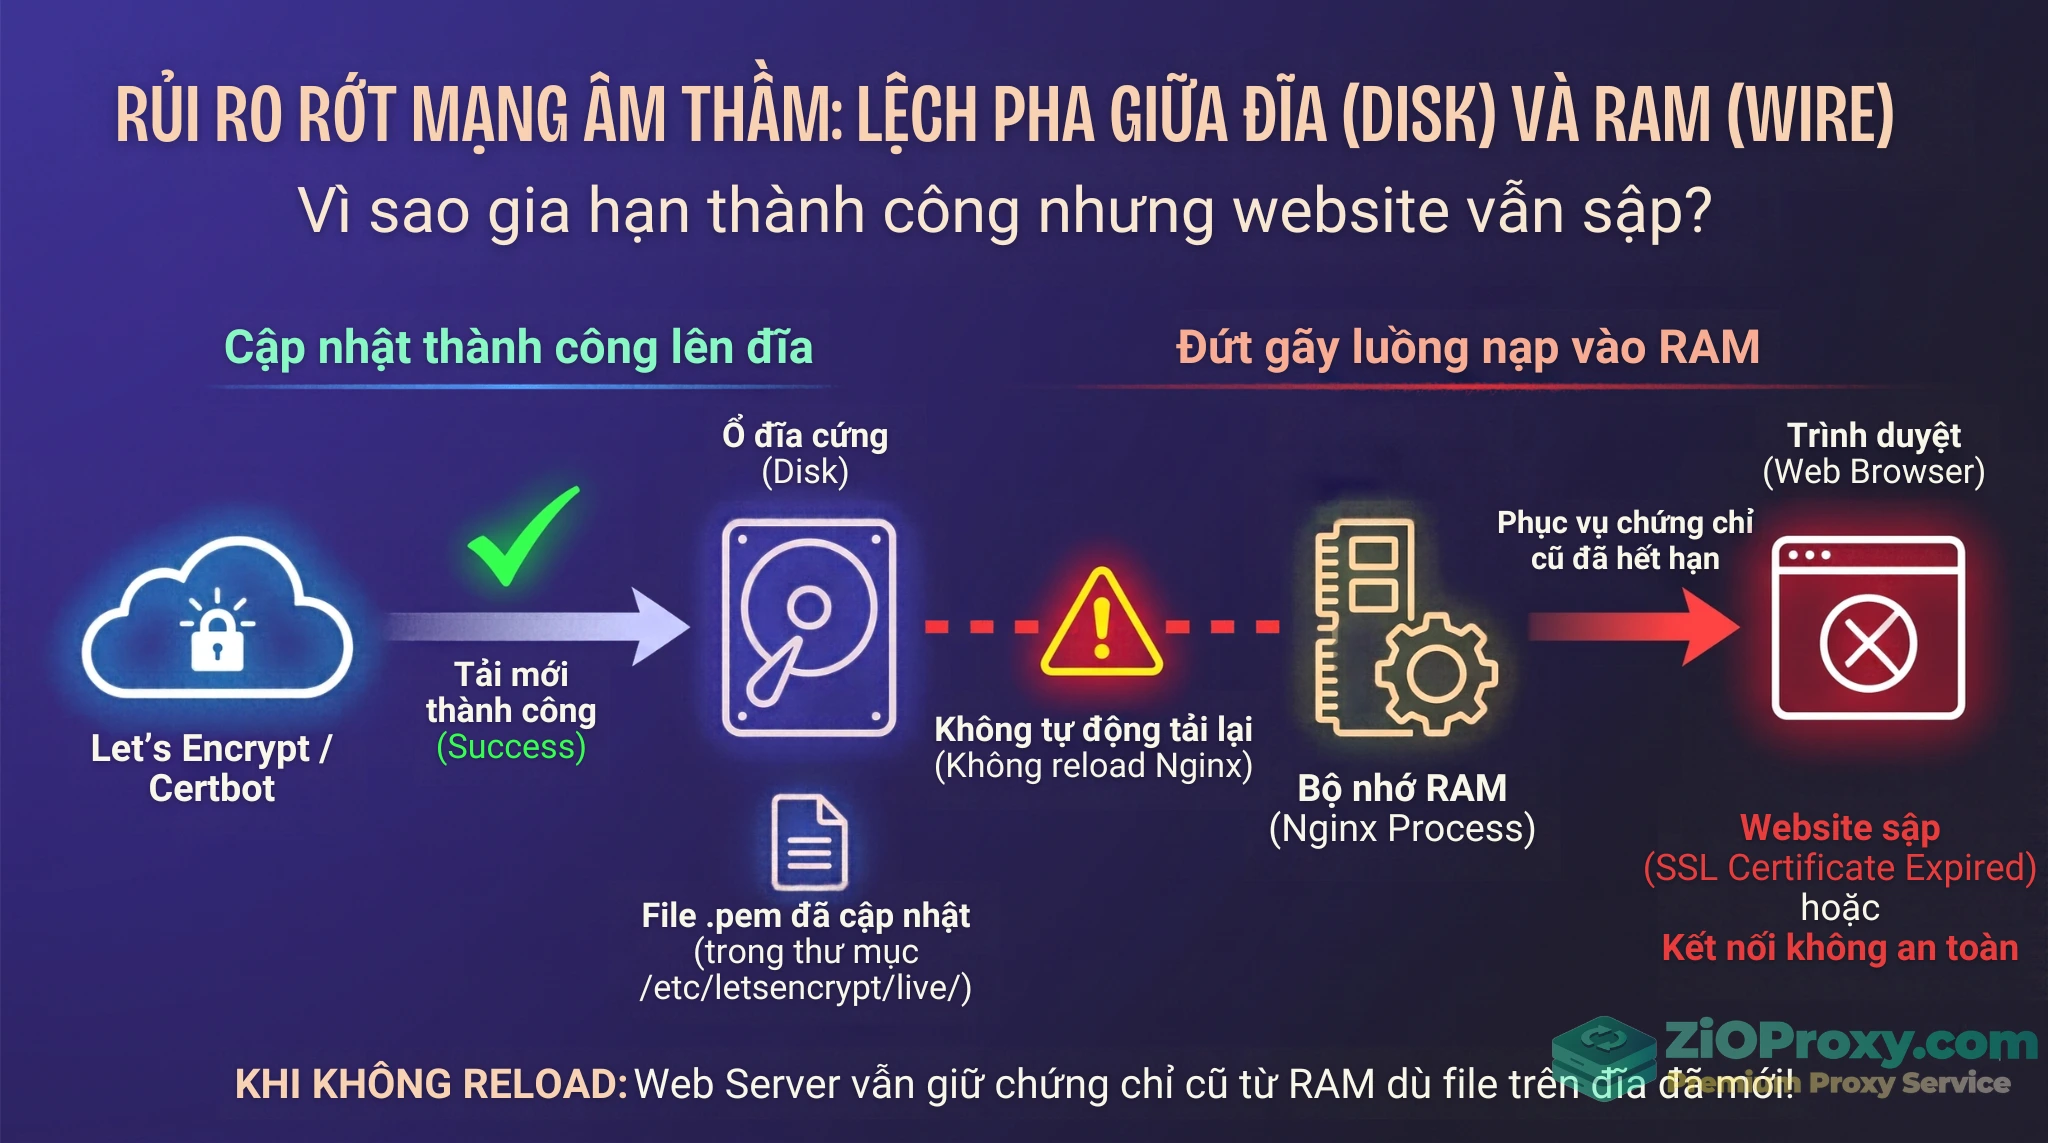
Lỗi lệch pha: ACME Client đã tải chứng chỉ mới về ổ đĩa cứng nhưng tiến trình Nginx trên RAM vẫn phục vụ chứng chỉ cũ.
Kiến trúc 3 lớp thiết lập tự động gia hạn SSL VPS Linux chuẩn kỹ thuật
Để giải quyết bài toán vòng đời ngắn và lỗi lệch pha, một hệ thống tự động gia hạn SSL VPS Linux vững chắc cần được xây dựng dựa trên 3 lớp bảo vệ độc lập, có khả năng mở rộng từ một máy chủ đơn lẻ lên hàng trăm node.
Lớp 1: Lập lịch thông minh với ARI (ACME Renewal Information)
Quên đi các lệnh cron đếm ngược thủ công. Việc tự động hóa hiện đại cần dựa vào công nghệ ARI (ACME Renewal Information – RFC 9773).
ARI là một chuẩn mở rộng cho phép các ACME Client (như Certbot hoặc acme.sh) giao tiếp trực tiếp với máy chủ Let’s Encrypt để hỏi về thời điểm phù hợp cần gia hạn. Thay vì client phải tự đoán thời gian, CA sẽ chỉ định một khoảng thời gian đề xuất (suggested renewal window) nhằm tối ưu băng thông và giảm thiểu lỗi mạng. Nếu CA phát hiện sự cố bảo mật cần thu hồi khẩn cấp, họ sẽ cập nhật dữ liệu ARI, và client của bạn sẽ tự động lấy chứng chỉ mới.
Lớp 2: Deploy Hook nạp lại Web Server không gây downtime
Để xử lý lỗi lệch pha giữa Đĩa và RAM, chúng ta sử dụng cơ chế Deploy Hook. Hook này chỉ được kích hoạt khi chứng chỉ mới đã được ghi thành công xuống đĩa cứng.
Nhiệm vụ của lớp này là chạy các tập lệnh kiểm tra cú pháp cấu hình (nginx -t) để đảm bảo không có lỗi typo nào, sau đó mới tiến hành lệnh reload. Việc dùng reload thay vì restart đảm bảo tiến trình cũ vẫn phục vụ các request đang dở dang, tuân thủ nghiêm ngặt tiêu chuẩn vận hành an toàn, zero-downtime cho người dùng cuối.
Lớp 3: Giám sát và quản lý vòng đời (CLM) cho hệ thống scale lớn
Kiểm tra trạng thái gia hạn thông qua log nội bộ là chưa đủ. Bạn cần một lớp giám sát đóng vai trò như khách truy cập thực thụ, kết nối thẳng vào cổng 443 để đọc chứng chỉ đang được nạp trên RAM.
- Với hạ tầng nhỏ (1-3 VPS): Một script Bash tự viết kết hợp OpenSSL để kiểm tra cổng 443 và bắn cảnh báo qua Telegram/Slack là phương pháp tiết kiệm tài nguyên.
- Với hạ tầng scale lớn (hàng chục/hàng trăm domain): Việc duy trì script thủ công mang lại rủi ro cao. Bạn nên tích hợp các nền tảng quản lý vòng đời chứng chỉ (Certificate Lifecycle Management – CLM) như CertSecure Manager, Sectigo, hoặc các dashboard giám sát độc lập như Ringseal. Các hệ thống này cung cấp cảnh báo tập trung, hiển thị trực quan ngày hết hạn và có thể kết hợp với các agent (như CertKit) để phân phối chứng chỉ từ máy chủ trung tâm xuống từng node Apache/Nginx tự động.
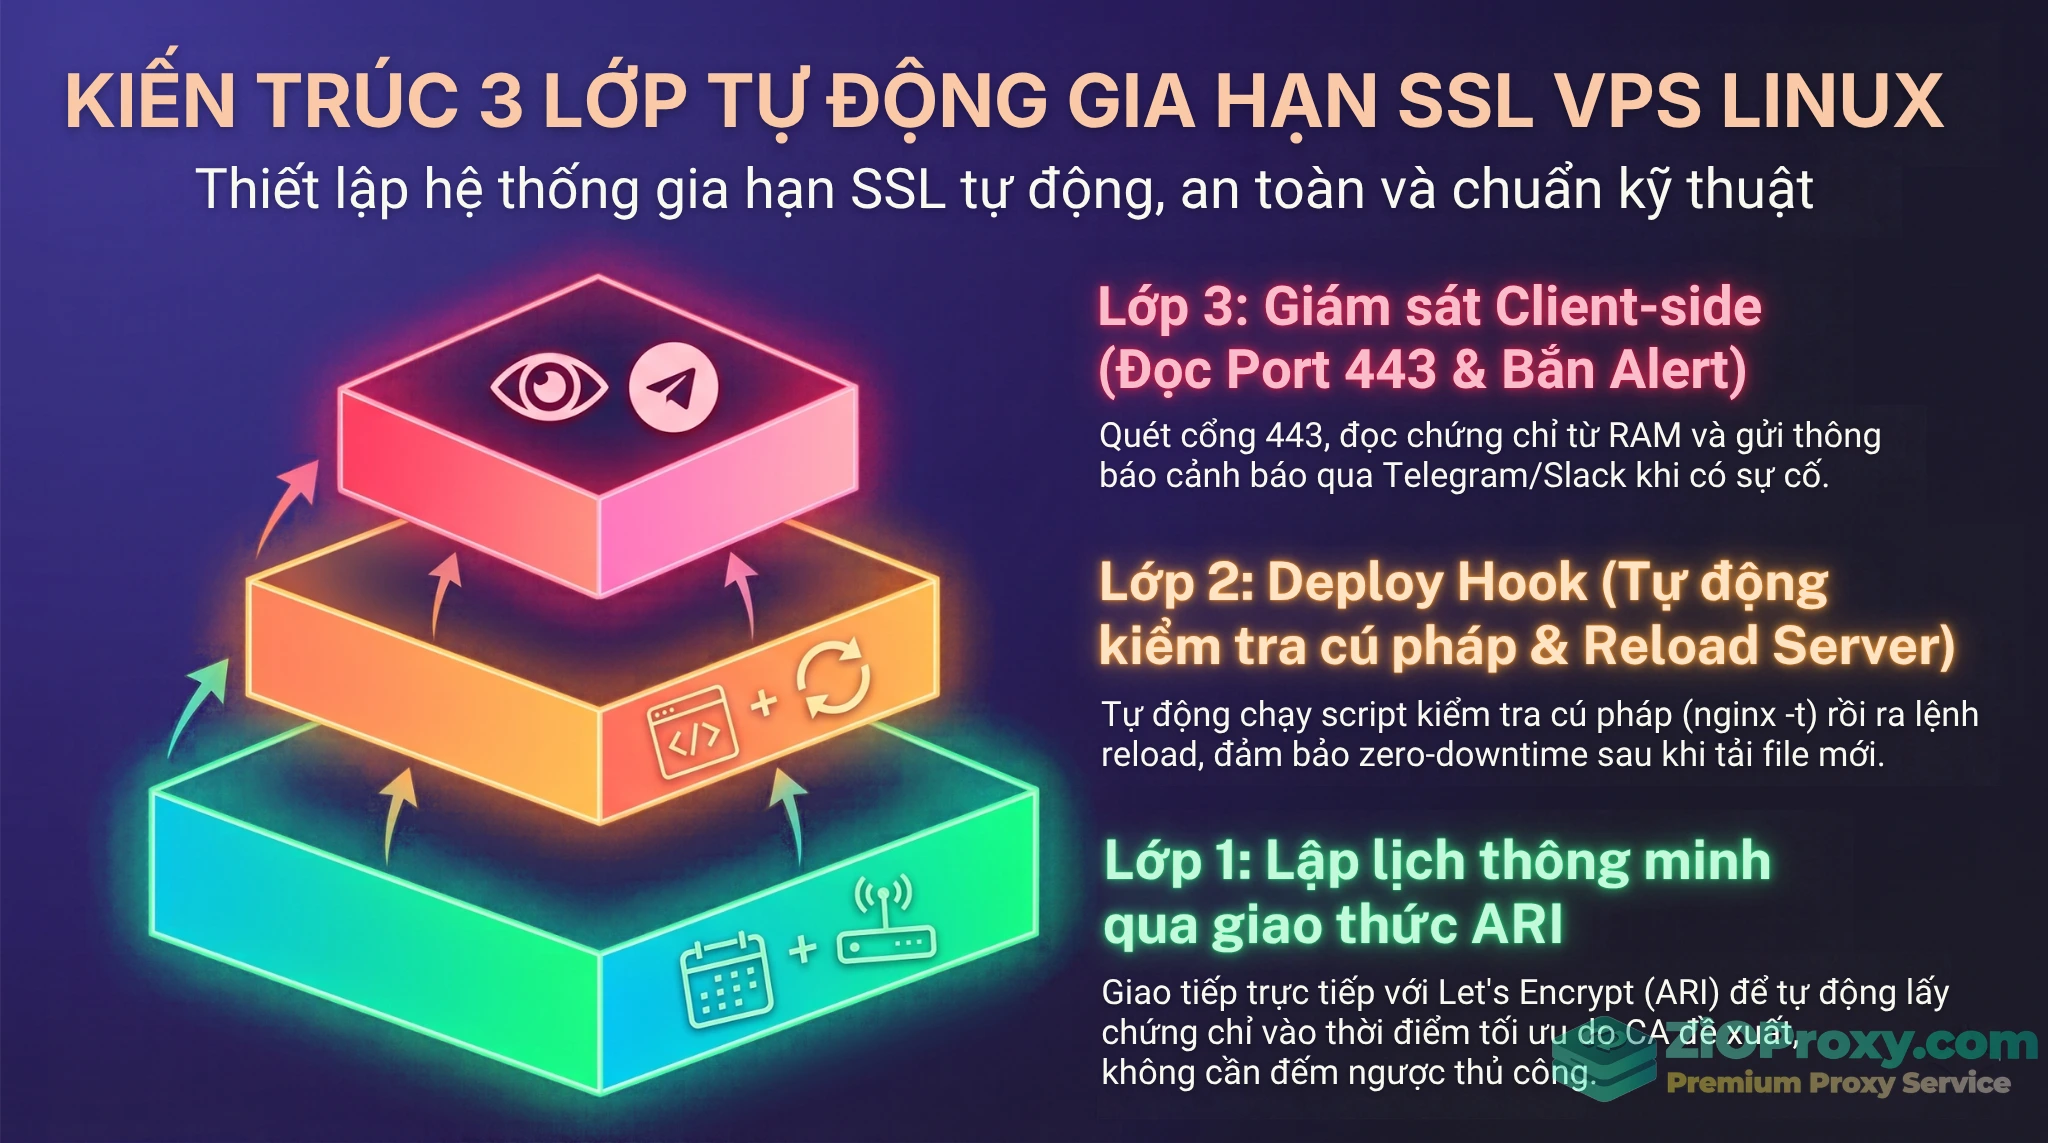
Kiến trúc 3 lớp tiêu chuẩn giúp thiết lập quy trình tự động hóa và ngăn chặn sự cố gia hạn SSL trên VPS Linux.
Triển khai kịch bản tự động hóa
Tùy thuộc vào quy mô dự án và thói quen vận hành, bạn có thể chọn Certbot cho sự đơn giản hoặc acme.sh cho sự linh hoạt trong môi trường Linux.
Phương án 1: Dùng Certbot & Systemd Timer (cho người dùng cơ bản)
Các bản cài đặt Certbot (qua gói snap hoặc apt) hiện nay đều tích hợp sẵn systemd timer và hỗ trợ ARI. Hãy xác minh timer đang hoạt động đúng cấu hình.
Liệt kê các timer đang chạy:
sudo systemctl list-timers --all '*certbot*'
Kiểm tra timer đã được kích hoạt khởi động cùng OS chưa:
systemctl is-enabled certbot.timer
Để xem logic lập lịch, đọc cấu hình của timer:
systemctl cat certbot.timer
Bạn sẽ thấy thông số RandomizedDelaySec=43200 (12 giờ). Đây là một thiết kế khéo léo để phân bổ lượng request từ hàng triệu VPS lên server Let’s Encrypt, tránh hiện tượng nghẽn cổ chai (thundering herd).
Phương án 2: Dùng acme.sh (lựa chọn tối ưu cho Linux & Container)
Nếu hạ tầng của bạn chạy nhiều container, không dùng systemd, hoặc cần quản lý hàng loạt wildcard domain, acme.sh là một ACME Client hiệu quả. Đây là một script thuần shell (Bash/sh), không phụ thuộc vào Python như Certbot, tích hợp tính năng tự nâng cấp (--auto-upgrade) và hỗ trợ mạnh mẽ cho giao tiếp API.
Cài đặt acme.sh:
curl https://get.acme.sh | sh -s [email protected]
Lệnh cấp phát và tự động lưu cấu hình reload (Install Cert):
~/.acme.sh/acme.sh --install-cert -d yourdomain.com \
  --key-file       /etc/nginx/ssl/yourdomain.com.key \
  --fullchain-file /etc/nginx/ssl/fullchain.cer \
  --reloadcmd      "nginx -t && systemctl reload nginx"
Khi chạy lệnh này, acme.sh sẽ tự động ghi nhớ đường dẫn file và lệnh reloadcmd. Ở các chu kỳ gia hạn sau, tiến trình cron nội bộ của acme.sh sẽ tự động tải file mới và chạy reload Nginx mà bạn không cần cấu hình thêm Hook phức tạp.
Viết Deploy Hook an toàn cho hệ thống dùng Certbot
Nếu bạn đang dùng Certbot, bạn cần cấu hình một Deploy Hook riêng rẽ để nạp lại web server một cách an toàn. Tạo file:
sudo nano /etc/letsencrypt/renewal-hooks/deploy/reload-webserver.sh
Dán nội dung script có chức năng kiểm tra cú pháp trước khi reload:
#!/usr/bin/env bash
set -euo pipefail

LOG_FILE="/var/log/certbot-deploy-hook.log"
DOMAINS="${RENEWED_DOMAINS:-unknown}"

log() {
    echo "[$(date '+%Y-%m-%d %H:%M:%S')] $*" | tee -a "$LOG_FILE"
}

log "=== Deploy Hook kích hoạt cho miền: $DOMAINS ==="

# Xử lý cho Nginx
if command -v nginx >/dev/null 2>&1; then
    log "Kiểm tra cú pháp Nginx..."
    if nginx -t >> "$LOG_FILE" 2>&1; then
        systemctl reload nginx
        log "Reload Nginx thành công."
    else
        log "ERROR: Cấu hình Nginx lỗi. Hủy reload để tránh sập web."
        exit 1
    fi
fi
exit 0
Cấp quyền thực thi để hệ thống có thể chạy ngầm:
sudo chmod 755 /etc/letsencrypt/renewal-hooks/deploy/reload-webserver.sh
Bắt bệnh (Troubleshooting): Giải quyết triệt để lỗi xác thực
Dù đã lên kịch bản tự động hóa, vận hành thực tế luôn tiềm ẩn các lỗi liên quan đến xác thực (Challenge). Thay vì loay hoay với các phương pháp cũ, hãy cập nhật tư duy xử lý sự cố.
Quên HTTP-01 đi, hãy chuyển sang xác thực DNS-01 qua API
Nhiều tài liệu cũ hướng dẫn sửa lỗi gia hạn bằng cách mở Port 80, cấu hình lại tường lửa (UFW/iptables), hoặc tắt tạm thời lớp proxy của Cloudflare để máy chủ Let’s Encrypt có thể truy cập vào đường dẫn .well-known/acme-challenge/ (phương thức HTTP-01).
Nhược điểm của HTTP-01: Việc liên tục can thiệp vào Firewall hoặc gỡ bỏ CDN/WAF chỉ để gia hạn chứng chỉ là một giải pháp tốn kém chi phí vận hành, gây rủi ro bảo mật và không phù hợp với chu kỳ 45 ngày. Nó cũng không hỗ trợ cấp chứng chỉ Wildcard (*.yourdomain.com).
Giải pháp hiện đại: Sử dụng DNS-01 Challenge.
Với DNS-01, ACME Client (như acme.sh hoặc Certbot) sẽ kết nối thẳng tới API của nhà cung cấp DNS (Cloudflare, Route53, v.v.) để tự động tạo một bản ghi TXT xác thực.
- Lợi ích: Máy chủ VPS không cần mở Port 80, không cần cấu hình lại Nginx, Web Server vẫn ẩn sau Cloudflare an toàn, và hỗ trợ cấp chứng chỉ Wildcard linh hoạt.
Ví dụ tích hợp DNS-01 trên acme.sh bằng Cloudflare API Token.
Khai báo Token API của Cloudflare:
export CF_Token="YOUR_CLOUDFLARE_API_TOKEN"
Thực thi cấp phát chứng chỉ thông qua phương thức DNS-01:
~/.acme.sh/acme.sh --issue --dns dns_cf \
  -d yourdomain.com \
  -d '*.yourdomain.com'
Chỉ với 2 dòng lệnh, toàn bộ quá trình xác thực sẽ diễn ra ngầm qua API DNS mà không ảnh hưởng đến luồng traffic HTTP/HTTPS của máy chủ.
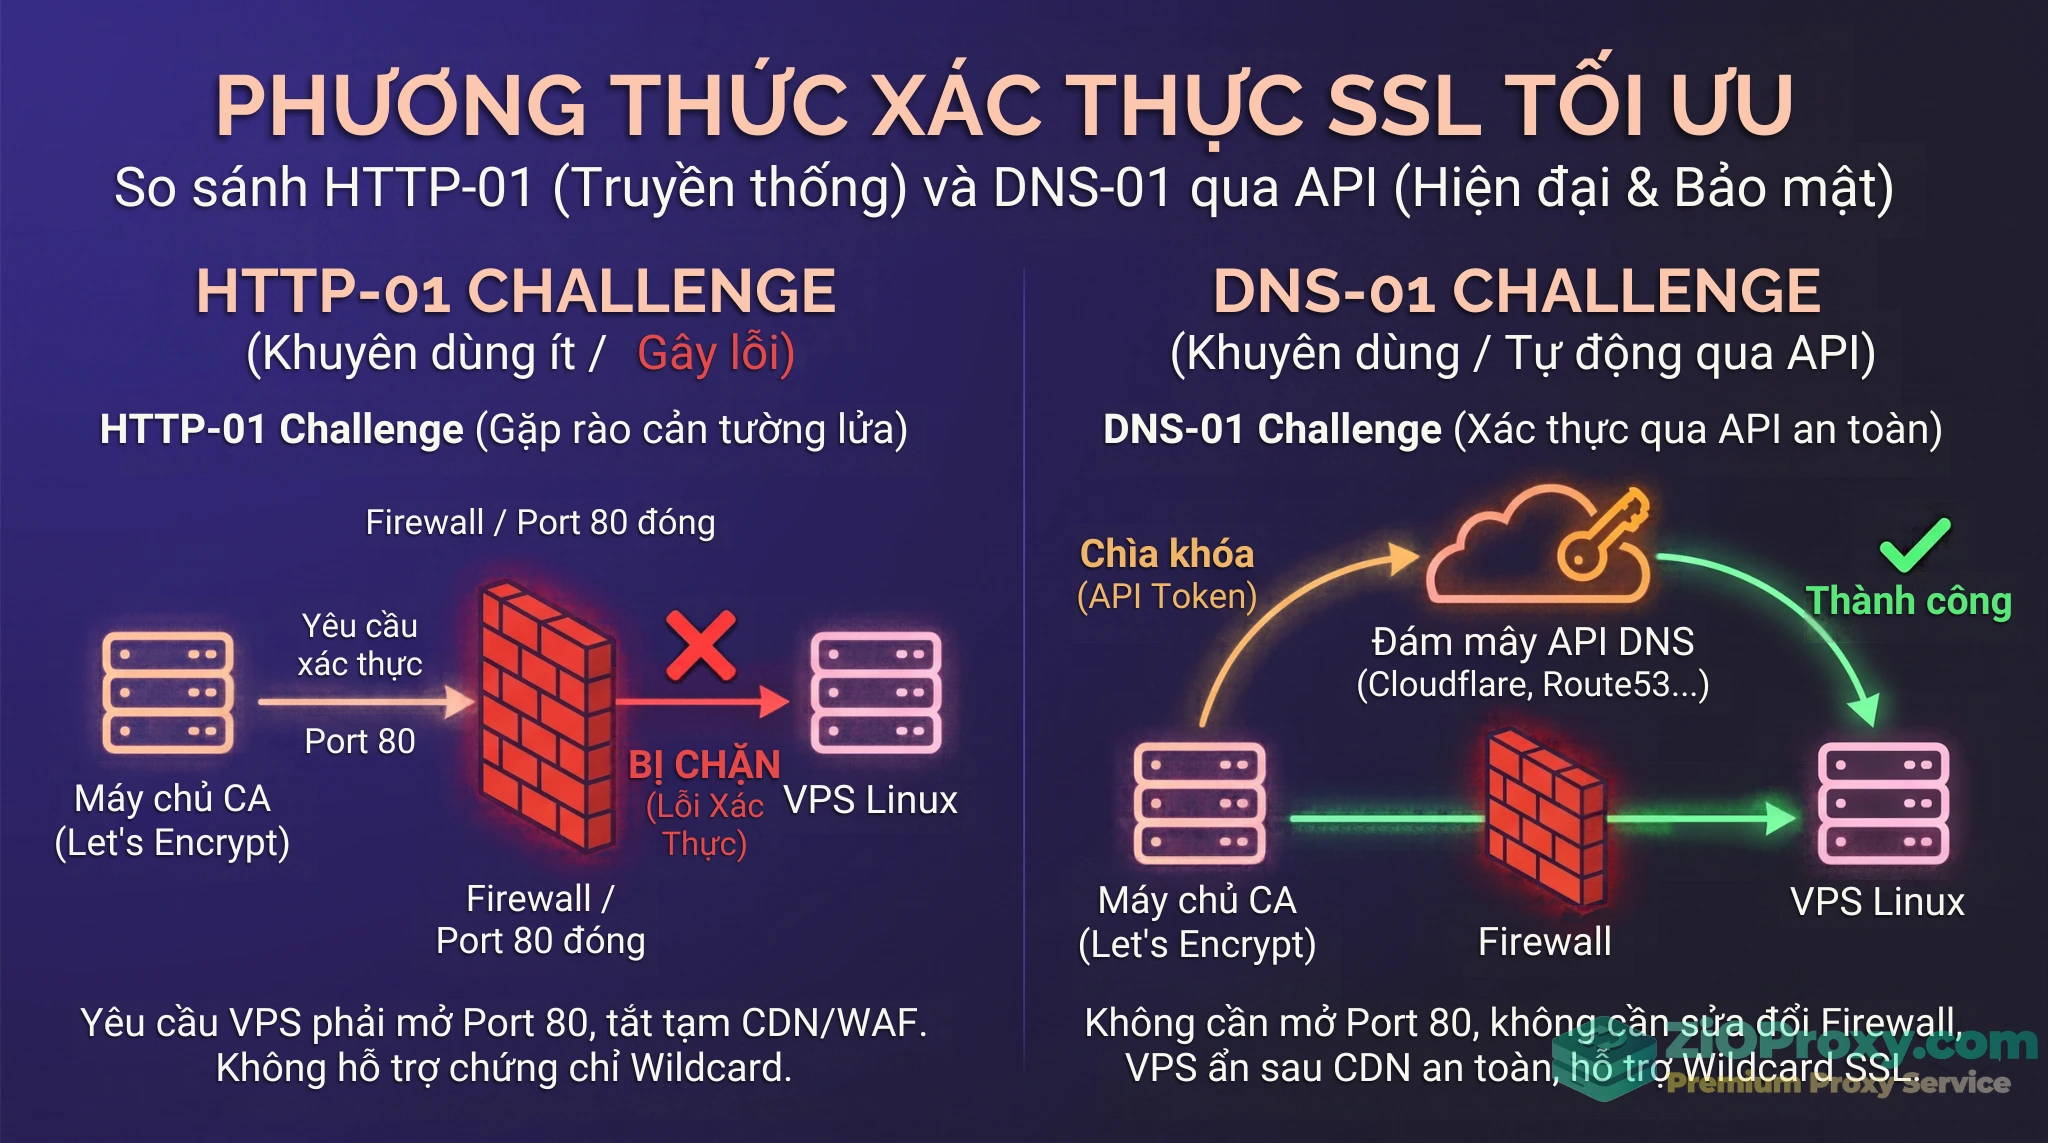
Xác thực DNS-01 qua API loại bỏ hoàn toàn sự phụ thuộc vào Port 80 và các cấu hình tường lửa nội bộ so với giao thức HTTP-01 truyền thống.
Lỗi ưu tiên kết nối IPv6 (bản ghi AAAA)
Đây là một vấn đề rất nhiều developer gặp phải. Máy chủ ACME của Let’s Encrypt được lập trình để luôn ưu tiên IPv6 nếu tên miền của bạn có khai báo bản ghi AAAA trên cấu hình DNS.
Nếu bạn khai báo bản ghi AAAA trỏ về IP của VPS, nhưng Web Server của bạn không được cấu hình lắng nghe trên interface IPv6, truy vấn xác thực HTTP-01 sẽ thất bại và trả về lỗi Connection refused.
Cách khắc phục:
Sử dụng lệnh dig để kiểm tra tên miền có tồn tại bản ghi IPv6 không:
dig +short AAAA yourdomain.com
Kiểm tra Nginx có đang lắng nghe cổng mạng trên IPv6 hay không:
sudo ss -tulpn | grep ':80'
Bạn cần tìm thấy socket hiển thị [::]:80. Nếu không có, hãy vào file cấu hình Nginx (server block) và thêm dòng:
listen [::]:80;
Trong trường hợp hệ thống mạng của bạn thực sự không hỗ trợ IPv6, hãy đăng nhập vào trình quản lý DNS và xóa bản ghi AAAA để CA quay về kết nối bằng IPv4 truyền thống.
Câu hỏi thường gặp (FAQ)
1. Thời hạn chứng chỉ Let’s Encrypt sắp tới thay đổi như thế nào?
Thời hạn mặc định hiện hành là 90 ngày. Theo lộ trình, Let’s Encrypt sẽ giảm xuống còn 64 ngày (từ 10/02/2027) và 45 ngày (từ 16/02/2028).
2. Tại sao Certbot báo gia hạn thành công nhưng website vẫn hiện lỗi bảo mật?
Do lỗi lệch pha giữa Đĩa cứng (Disk) và RAM. Máy chủ tải file .pem mới về đĩa thành công nhưng Nginx/Apache vẫn đang phục vụ file cũ lưu trên RAM. Giải pháp: Luôn cấu hình Deploy Hook để chạy lệnh reload sau khi gia hạn.
3. Có bắt buộc phải mở Port 80 để tự động gia hạn SSL VPS Linux không?
Chỉ bắt buộc nếu bạn dùng phương thức xác thực HTTP-01. Nếu đổi sang phương thức xác thực DNS-01 qua API, bạn sẽ không cần mở Port 80 hay can thiệp vào tường lửa.
4. Làm sao để kiểm tra quy trình gia hạn tự động có hoạt động hay không?
Bạn không cần chờ đến sát ngày hết hạn. Hãy sử dụng cờ --dry-run (ví dụ: certbot renew --dry-run) để giả lập toàn bộ tiến trình cấp phát và chạy hook kiểm thử mà không ghi đè chứng chỉ thật.
5. Nên dùng Certbot hay acme.sh để tự động hóa?
Dùng Certbot nếu VPS của bạn chạy hệ điều hành phổ thông hỗ trợ Systemd Timer. Chọn acme.sh nếu hạ tầng chạy container, không có systemd hoặc cần quản lý hàng loạt chứng chỉ Wildcard qua API DNS.
6. Cấu hình bản ghi AAAA (IPv6) có ảnh hưởng đến việc gia hạn không?
Có. Let’s Encrypt luôn ưu tiên kết nối qua IPv6. Nếu tên miền có bản ghi AAAA nhưng Web Server không mở cổng lắng nghe IPv6 (listen [::]:80;), tiến trình xác thực sẽ báo lỗi Connection refused.
Kết luận
Quản trị hạ tầng không phải là setup xong rồi bỏ mặc và hy vọng mọi thứ hoạt động bình thường. Với việc thời hạn SSL sẽ bị ép xuống 45 ngày, áp lực lên tính ổn định của quy trình vận hành tự động ngày càng lớn. Việc cấu hình tự động gia hạn SSL VPS Linux đòi hỏi sự phối hợp nhịp nhàng giữa ACME client, tiến trình lập lịch, Deploy Hook và công cụ giám sát CLM.
Để rà soát lại toàn bộ hệ thống trước khi triển khai thực tế, hãy tick đủ checklist sau:
- [ ] Đã nâng cấp Certbot/acme.sh lên phiên bản mới để hỗ trợ giao thức ARI.
- [ ] Đã vô hiệu hóa các cronjob gia hạn cứng (ví dụ chạy cố định 60 ngày/lần) cũ.
- [ ] Chuyển đổi phương thức xác thực từ HTTP-01 sang DNS-01 API để giảm thiểu rào cản từ Firewall và CDN.
- [ ] File Deploy hook (
reload-webserver.sh) hoặc --reloadcmd đã được test thành công không gây sập web.
- [ ] Có hệ thống giám sát cảnh báo độc lập (CLM, Ringseal, hoặc Script Bash) đọc thông tin qua cổng 443.
Tự động hóa đúng cách giúp các kỹ sư mua lại thời gian và sự an tâm. Bằng việc bám sát kỹ thuật, nắm rõ sự lệch pha giữa Đĩa và RAM, cũng như tối ưu phương thức DNS-01, bạn đã chủ động ngăn chặn nguy cơ sập dịch vụ, giữ vững uptime cho website và trải nghiệm ổn định cho người dùng cuối.
Tài liệu tham khảo