Team Dev của bạn vừa cấu hình Proxy Server bảo mật luồng CI/CD mượt mà, hay cấu hình thành công một AI Agent có khả năng tự động xử lý hàng ngàn tác vụ mỗi giờ. Mọi thứ vận hành trơn tru cho đến khi bộ phận bảo mật (SecOps) phát hiện ra sự cố: các API Key quyền rộng, OAuth token, và thậm chí cả raw data (dữ liệu thô) của khách hàng đang chảy tự do ra hệ thống của vendor bên thứ ba.
Trong bối cảnh tích hợp SaaS và AI bùng nổ, rủi ro từ Shadow Automation (tự động hóa chui) hay Prompt Injection khiến mạng nội bộ dễ dàng bị đâm thủng từ bên trong. Việc ngắt mạng hoàn toàn (air-gapped) là điều không thực tế nếu doanh nghiệp muốn scale hệ thống. Vậy làm sao để điểm mù outbound traffic (lưu lượng chiều ra) được rọi sáng?
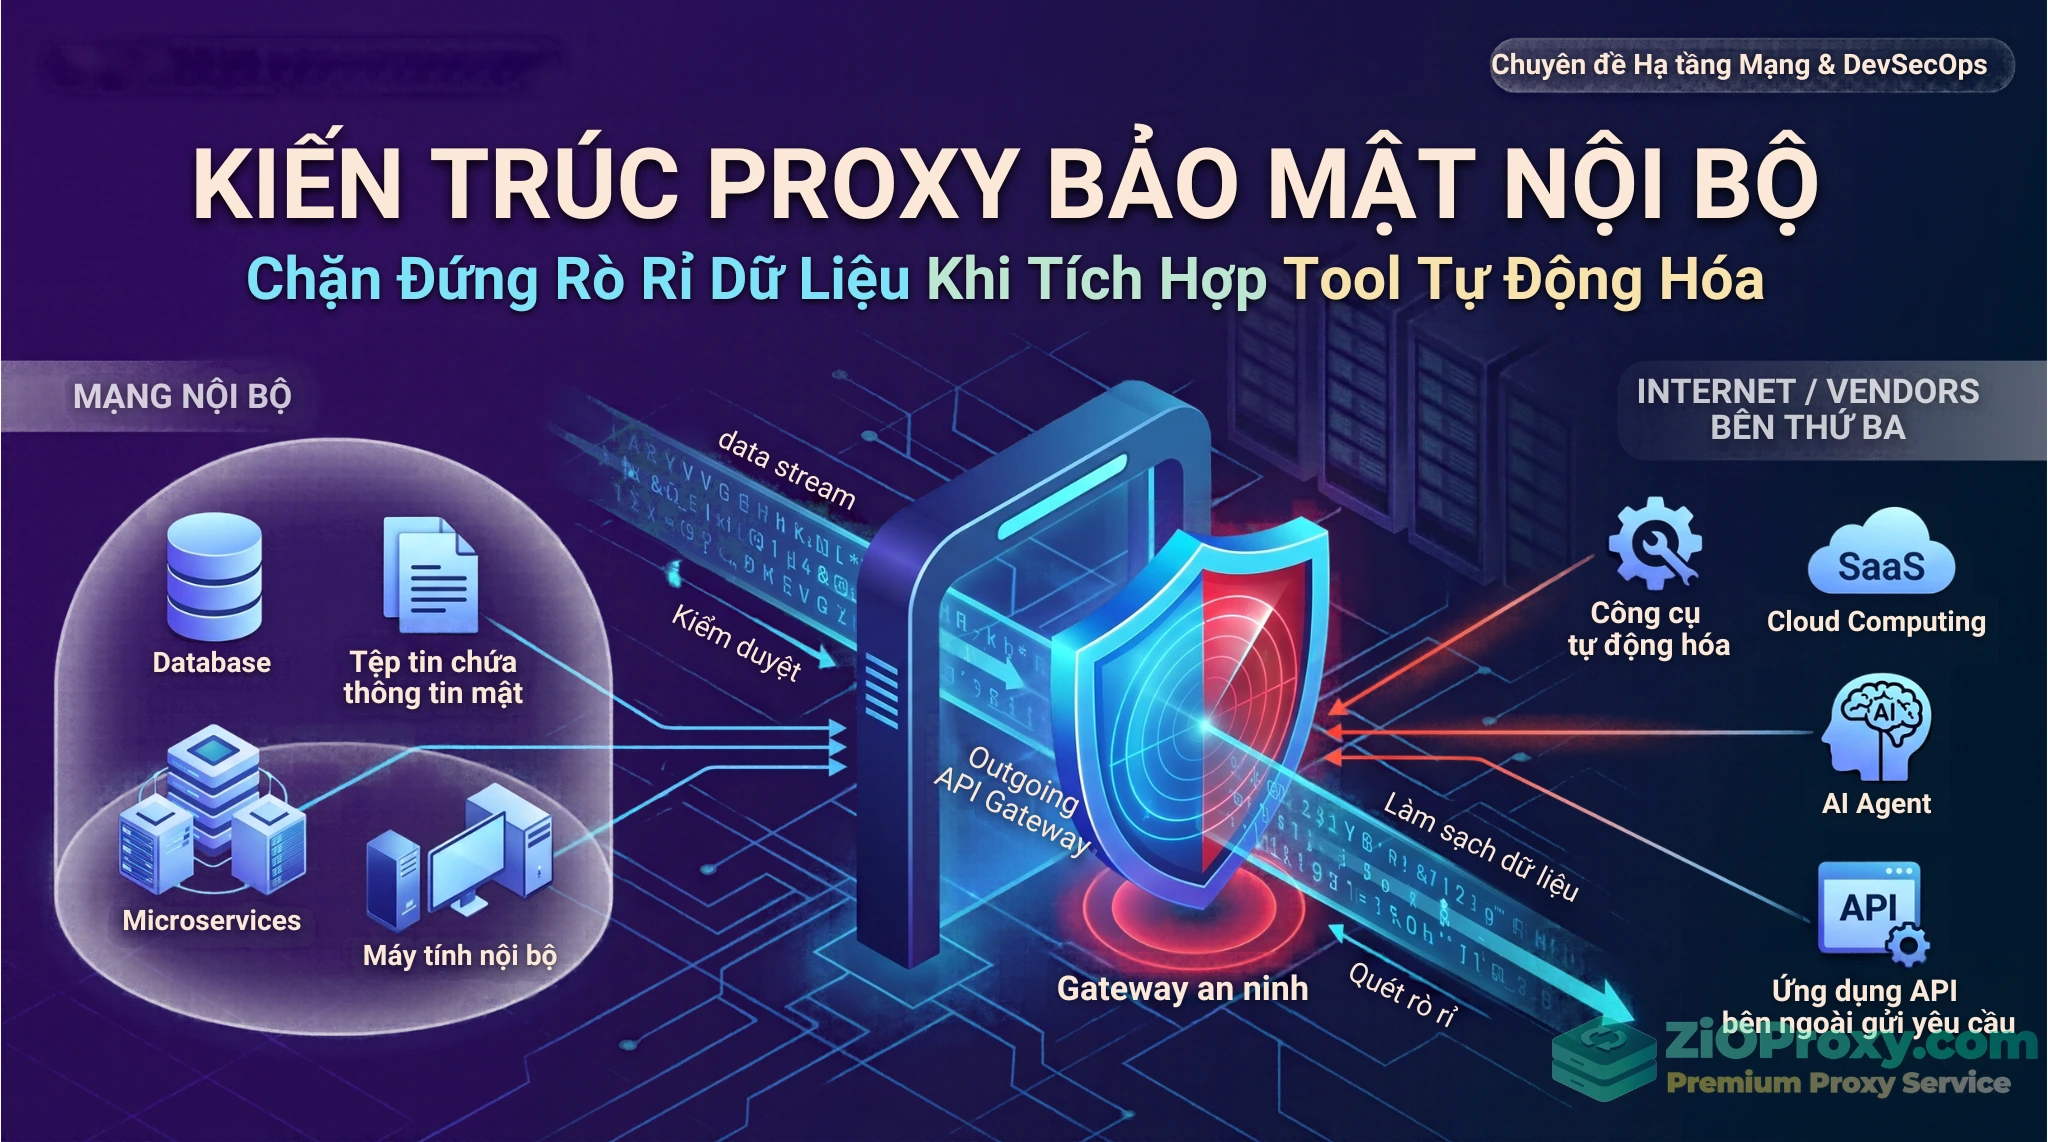
Giải pháp cốt lõi nằm ở việc xây dựng một kiến trúc Proxy bảo mật nội bộ, một lớp trung gian đóng vai trò như chốt chặn kiểm duyệt, có khả năng soi chiếu từng byte dữ liệu trước khi chúng rời khỏi ranh giới doanh nghiệp.
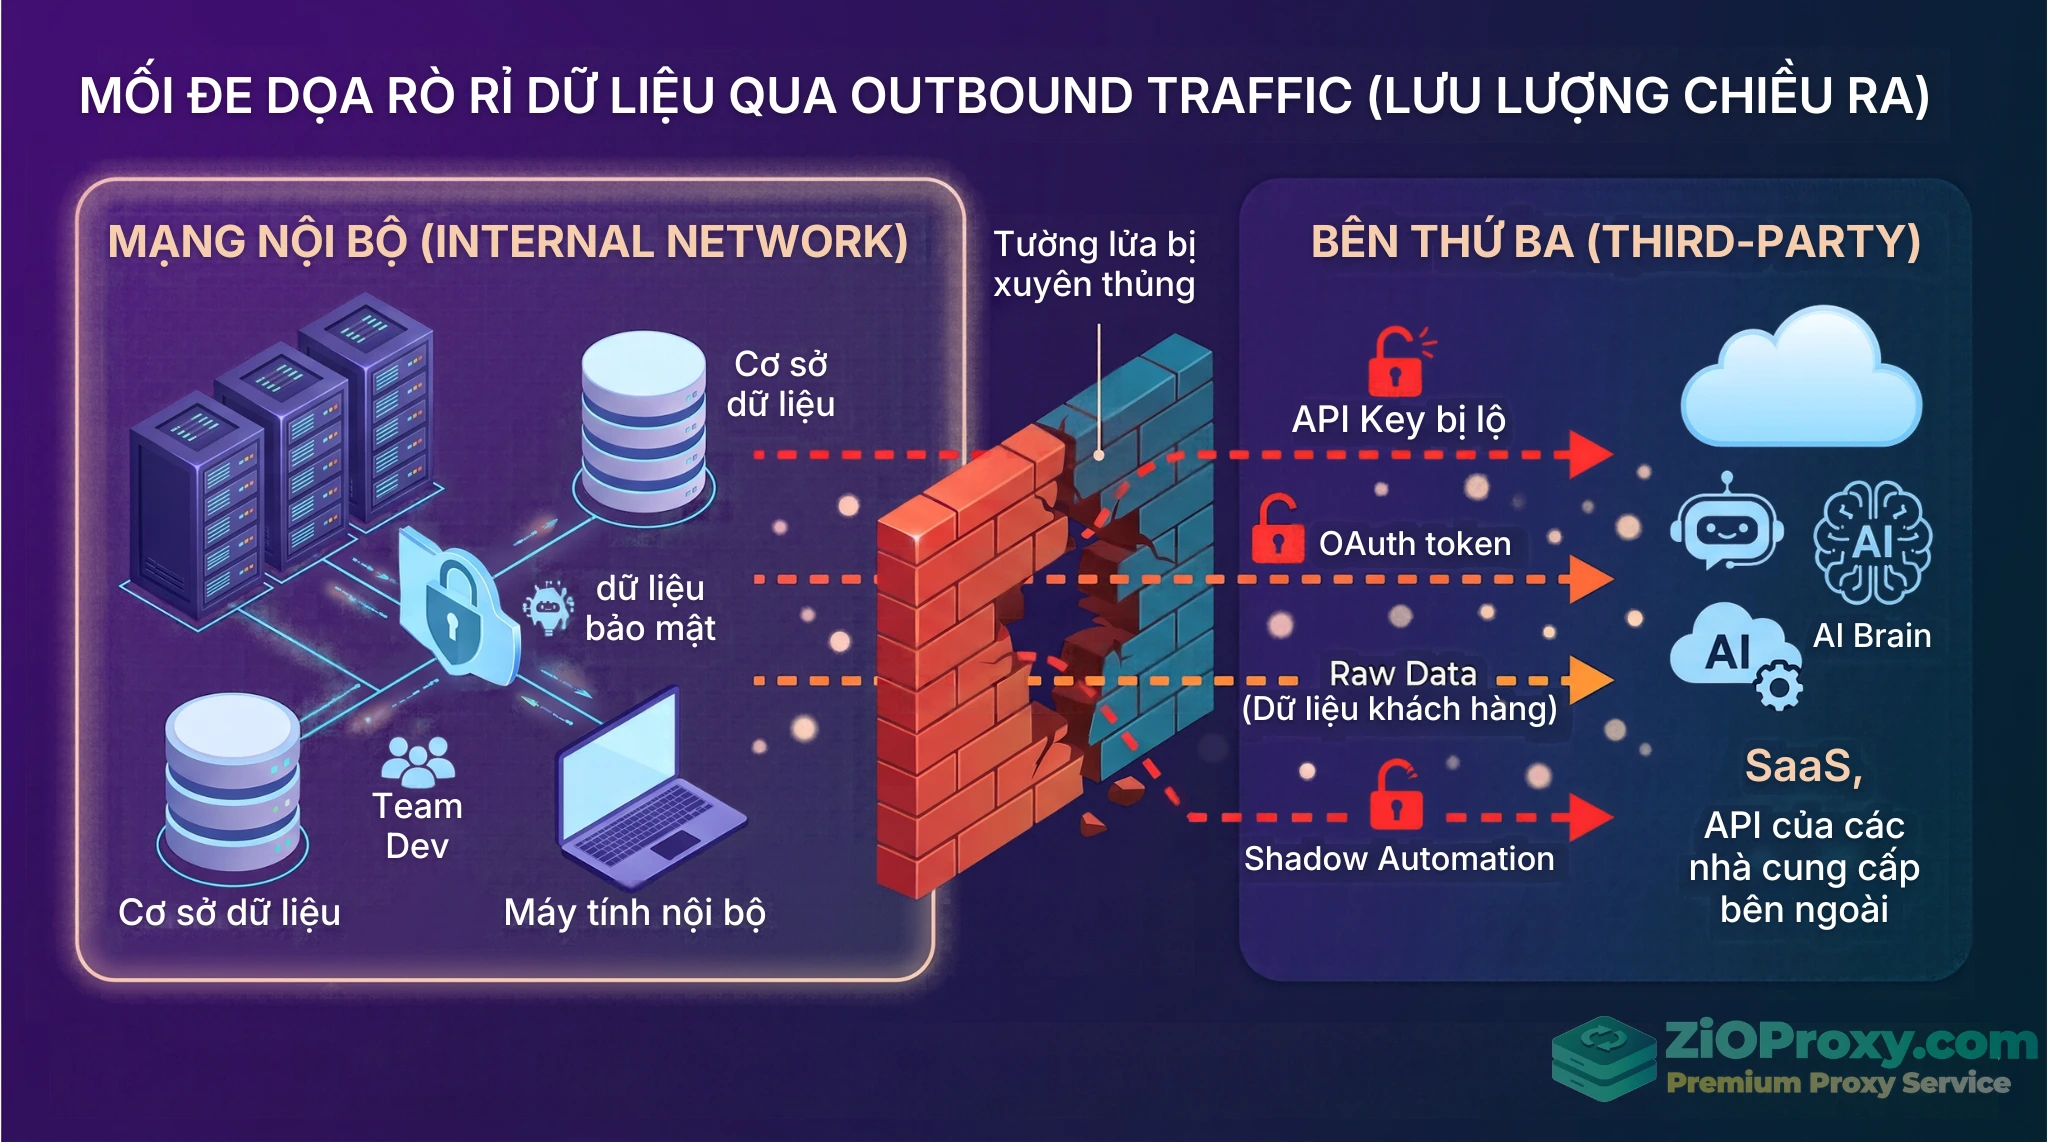
Không kiểm soát luồng Egress có thể dẫn đến việc lộ API Key và dữ liệu thô ra môi trường Internet.
Nguyên tắc thiết kế cốt lõi của một kiến trúc Proxy bảo mật nội bộ
Để đối phó với các công cụ tự động hóa ngày càng phức tạp, việc chỉ dựa vào danh sách IP (IP Allowlist) trên Firewall là phương pháp đã lỗi thời. Khách hàng sử dụng dịch vụ Cloud thường thay đổi dải IP liên tục. Một kiến trúc mạng vững chắc phải được xây dựng dựa trên nền tảng mô hình Zero Trust, bắt đầu từ ba nguyên tắc nền tảng sau đây.
Default Deny & thiết kế Fail-Closed
Nhiều kỹ sư mạng thường mở port 443 ra ngoài Internet để các pod hoặc server dễ dàng tải thư viện, gọi API. Tuy nhiên, điều này tạo ra rủi ro đáng kể về Data Exfiltration (tuồn dữ liệu) và thiết lập kênh điều khiển độc hại Command-and-Control (C2).
- Cơ chế Default Deny (Mặc định từ chối): Để quản lý Egress Traffic an toàn, hệ thống phải hoạt động theo nguyên tắc từ chối toàn bộ các kết nối gửi ra ngoài, ngoại trừ những luồng lưu lượng đã được khai báo rõ ràng theo FQDN (Fully Qualified Domain Name) hoặc chỉ định danh tính cụ thể trong danh sách cho phép. Việc này đảm bảo các ứng dụng, AI Agent hay CI/CD pipeline không thể tự ý mở kết nối đến các endpoint lạ chưa qua phê duyệt.
- Thiết kế Fail-Closed (Chặn khi gặp lỗi): Đây là lằn ranh sinh tử của hệ thống. Khi các công cụ kiểm soát an ninh đi kèm với proxy (như Threat Detection Engine, bộ lọc phân tích payload) gặp sự cố, quá tải memory hoặc gián đoạn dịch vụ, proxy lập tức chặn (block) gói tin thay vì cho phép nó đi qua không kiểm duyệt (Fail-Open). Sự kết hợp giữa ranh giới tĩnh (Default Deny) và thực thi động (Fail-Closed) loại bỏ hoàn toàn khả năng hình thành cửa hậu.
Inspect Both Directions (kiểm duyệt chéo cả hai chiều)
Nhiều quản trị viên hệ thống (SysAdmin) mang tư duy rằng thiết lập proxy bảo mật cho luồng Outbound thì chỉ cần soi chiếu dữ liệu gửi đi (Request). Thực tế, giám sát chiều phản hồi (Response) mang tính chất sống còn đối với các tool tự động hóa và AI Agent hiện đại.
- Chống Indirect Prompt Injection: Dữ liệu phản hồi từ các nguồn bên thứ ba, kết quả RAG (Retrieval-Augmented Generation) hoặc web search có thể chứa các câu lệnh độc hại. Nếu không áp dụng giải pháp giám sát lưu lượng Proxy Server cho AI Agent để rà soát luồng response, mô hình nội bộ có thể bị thao túng để tự động thực thi mã độc ở lượt chạy tiếp theo.
- Lọc dữ liệu rác từ Upstream: Đôi khi, API của đối tác trả về một khối JSON chứa dư thừa dữ liệu PII (thông tin định danh cá nhân) mà ứng dụng của bạn không cần tới. Proxy phải can thiệp để loại bỏ (redact) phần dữ liệu này trước khi nó lọt sâu vào database nội bộ.
- Chặn Payload bất thường: Phản hồi HTTP mang theo mã độc, malformed JSON/XML, hay XSS cần phải bị chặn đứng ngay tại proxy biên để bảo vệ các microservices backend.
Tách biệt Control Plane và Data Plane
Tư duy kiến trúc mạng hiện đại đòi hỏi sự rạch ròi giữa nơi đưa ra quyết định (Policy Decision Point) và nơi thực thi chặn lọc (Policy Enforcement Point).
- Control Plane: Cụm máy chủ quản trị quy tắc, phân tích log, định tuyến chính sách.
- Data Plane: Các node Proxy trực tiếp nhận và đẩy traffic.
Việc tách biệt này đảm bảo rằng nếu một cụm proxy (Data Plane) bị tấn công DDoS làm cạn kiệt tài nguyên, hoặc bị cấu hình sai dẫn đến treo tiến trình, toàn bộ hệ thống quản trị và các cụm proxy khác không bị ảnh hưởng. Kỹ sư mạng vẫn có thể truy cập vào Control Plane để đẩy lệnh cấu hình mới hoặc kích hoạt kill switch.
Giải phẫu 4 thành phần kỹ thuật trong một Secure Proxy
Một kiến trúc Proxy bảo mật nội bộ hoàn chỉnh không phải là một phần mềm cài đặt dạng Next-Next-Finish. Nó là tổ hợp của 4 thành phần kỹ thuật hoạt động liền mạch, giúp bóc tách, phân tích và định tuyến lưu lượng tốc độ cao.
Lớp 1: Outgoing API Gateway (cổng giao tiếp chiều ra)
Trước đây, doanh nghiệp thường dùng các Forward Proxy truyền thống (như Squid) để quản lý luồng đi ra. Tuy nhiên, cấu hình SSL/TLS Inspection và quản lý danh tính trên các công cụ này khá phức tạp. Hiện nay, tài liệu thiết kế mạng khuyến nghị chuyển sang sử dụng Outgoing API Gateways (như Kong, APISIX, hoặc Envoy). Chúng hoạt động như một Next-generation identity-aware proxy.
- Định danh linh hoạt: Thay vì chỉ nhận diện luồng mạng qua IP tĩnh, Outgoing API Gateway nhận diện chính xác workload nào đang gọi ra ngoài dựa trên SPIFFE/SPIRE hoặc mTLS certificate.
- Header Stripping & Topology Hiding: Trước khi đẩy request ra ngoài, Gateway chủ động lột bỏ (strip) các header tiết lộ thông tin hạ tầng nội bộ (như
X-Forwarded-For chứa dải IP LAN, hay User-Agent chứa phiên bản framework đang dùng). Việc này làm mờ dấu vết hệ thống.
- Quản lý chứng thư tập trung: Gateway thay mặt ứng dụng nội bộ đàm phán TLS với các vendor bên ngoài, giảm tải quá trình mã hóa cho các pod bên trong cluster.
Lớp 2: Bộ máy DLP, Data Tokenization & cơ chế Restoration
Để Proxy chặn được dữ liệu nhạy cảm mà không làm tăng độ trễ (latency), nó cần gọi sang một bộ máy Data Loss Prevention (DLP) chuyên dụng (ví dụ: Microsoft Presidio) thông qua giao thức gRPC.
- Tự động loại bỏ & che dữ liệu (PII Scrubbing/Masking): Khi nhận diện được số thẻ tín dụng, SSN, mã nguồn trong body của request, DLP Engine sẽ thay thế thông tin đó bằng các thẻ giữ chỗ an toàn (như
[EMAIL_1], [CREDIT_CARD]) trước khi gói tin đi ra Internet.
- Cơ chế khôi phục (Restoration) hai chiều: Đây là tính năng cốt lõi khi làm việc với AI Agent. Khi proxy thay thế email thật bằng
[EMAIL_1], nó sẽ lưu lại một bản đồ ánh xạ (mapping) tại vùng nhớ an toàn nội bộ. Khi LLM của bên thứ ba trả về câu trả lời có chứa [EMAIL_1], proxy sẽ rà soát luồng response, tự động tra cứu mapping và khôi phục (restore) lại email thật để ứng dụng nội bộ có thể đọc hiểu văn bản một cách trơn tru.
- Tối ưu hiệu năng đa mẫu: Ứng dụng công nghệ Hyperscan, bộ máy DLP có thể thực hiện thuật toán phân tích một lượt (one-parse) cho hàng ngàn mẫu Regex cùng lúc. Điều này giúp hệ thống rà soát nội dung tốc độ cao mà không gây suy giảm băng thông.
Lớp 3: Credential Broker với JWT và OAuth2
Một trong những nguyên nhân phổ biến gây rò rỉ dữ liệu là việc developer hardcode API Key thật vào code, hoặc để lộ trong các file cấu hình. Credential Broker giải bài toán này bằng cơ chế ủy quyền đại diện phi trạng thái (stateless).
- Sử dụng JSON Web Tokens (JWT) & OAuth2: Tool tự động hóa hoặc CI/CD pipeline không cầm API Key thật. Thay vào đó, chúng xác thực qua luồng OAuth2 (Client Credential Flow) để nhận một Bearer Token (dưới dạng JWT). Token này bị giới hạn chặt chẽ về thời gian sống (chỉ vài phút) và phạm vi truy cập (scoped limits).
- Credential Exchange tại Proxy: Khi gửi request ra ngoài, app nội bộ đính kèm JWT. Outgoing API Gateway sẽ giải mã và xác thực JWT này. Nếu hợp lệ, Gateway gọi sang Credential Broker (như HashiCorp Vault), lấy API Key thật của vendor, bơm (inject) nó vào Header, và chuyển tiếp ra Internet. Dịch vụ bên ngoài nhận được request hợp lệ mà không hề biết sự tồn tại của JWT nội bộ.
- Giảm thiểu bán kính sát thương (Blast Radius): Nếu hacker xâm nhập được vào container và lấy cắp JWT, chúng chỉ có vài phút để khai thác và chỉ gọi được đúng các API mà scope của JWT cho phép. API Key thật vẫn nằm an toàn trong Vault.
Lớp 4: Threat Detection cho AI & Audit Logging
Hệ thống cần tích hợp các quy tắc rà soát mối đe dọa chuyên sâu, đặc biệt khi sử dụng các công cụ LLM.
- Mở rộng bộ quy tắc AI: Outgoing Gateway hiện đại cần tích hợp các tập luật chuyên biệt như: Ngăn chặn bẻ khóa lệnh (Jailbreak Prevention), Chặn rò rỉ tài liệu nội bộ (Document Leakage Prevention), và Phát hiện mã bí mật/API Key bị lộ trong prompt (Secrets Detection).
- Audit Logging an toàn: Hệ thống Proxy sẽ liên tục giám sát Traffic Proxy Server theo thời gian thực để ghi log mọi quyết định định tuyến, thông tin identity, cùng nhãn phân loại dữ liệu. Nguyên tắc bất di bất dịch: Log đẩy về SIEM/EDR chỉ chứa metadata (thời gian, đích đến, tên rule vi phạm). KHÔNG ghi raw payload vào log để tránh biến server quản lý log thành kho dữ liệu nhạy cảm thứ hai.
- Công tắc ngắt khẩn cấp (Kill Switch): Khi hệ thống SOC phát hiện luồng data exfiltration lớn, kỹ sư có thể kích hoạt Kill Switch ngay trên Control Plane để cô lập token, chặn domain đích hoặc từ chối toàn bộ traffic từ một pod cụ thể chỉ trong vài giây.
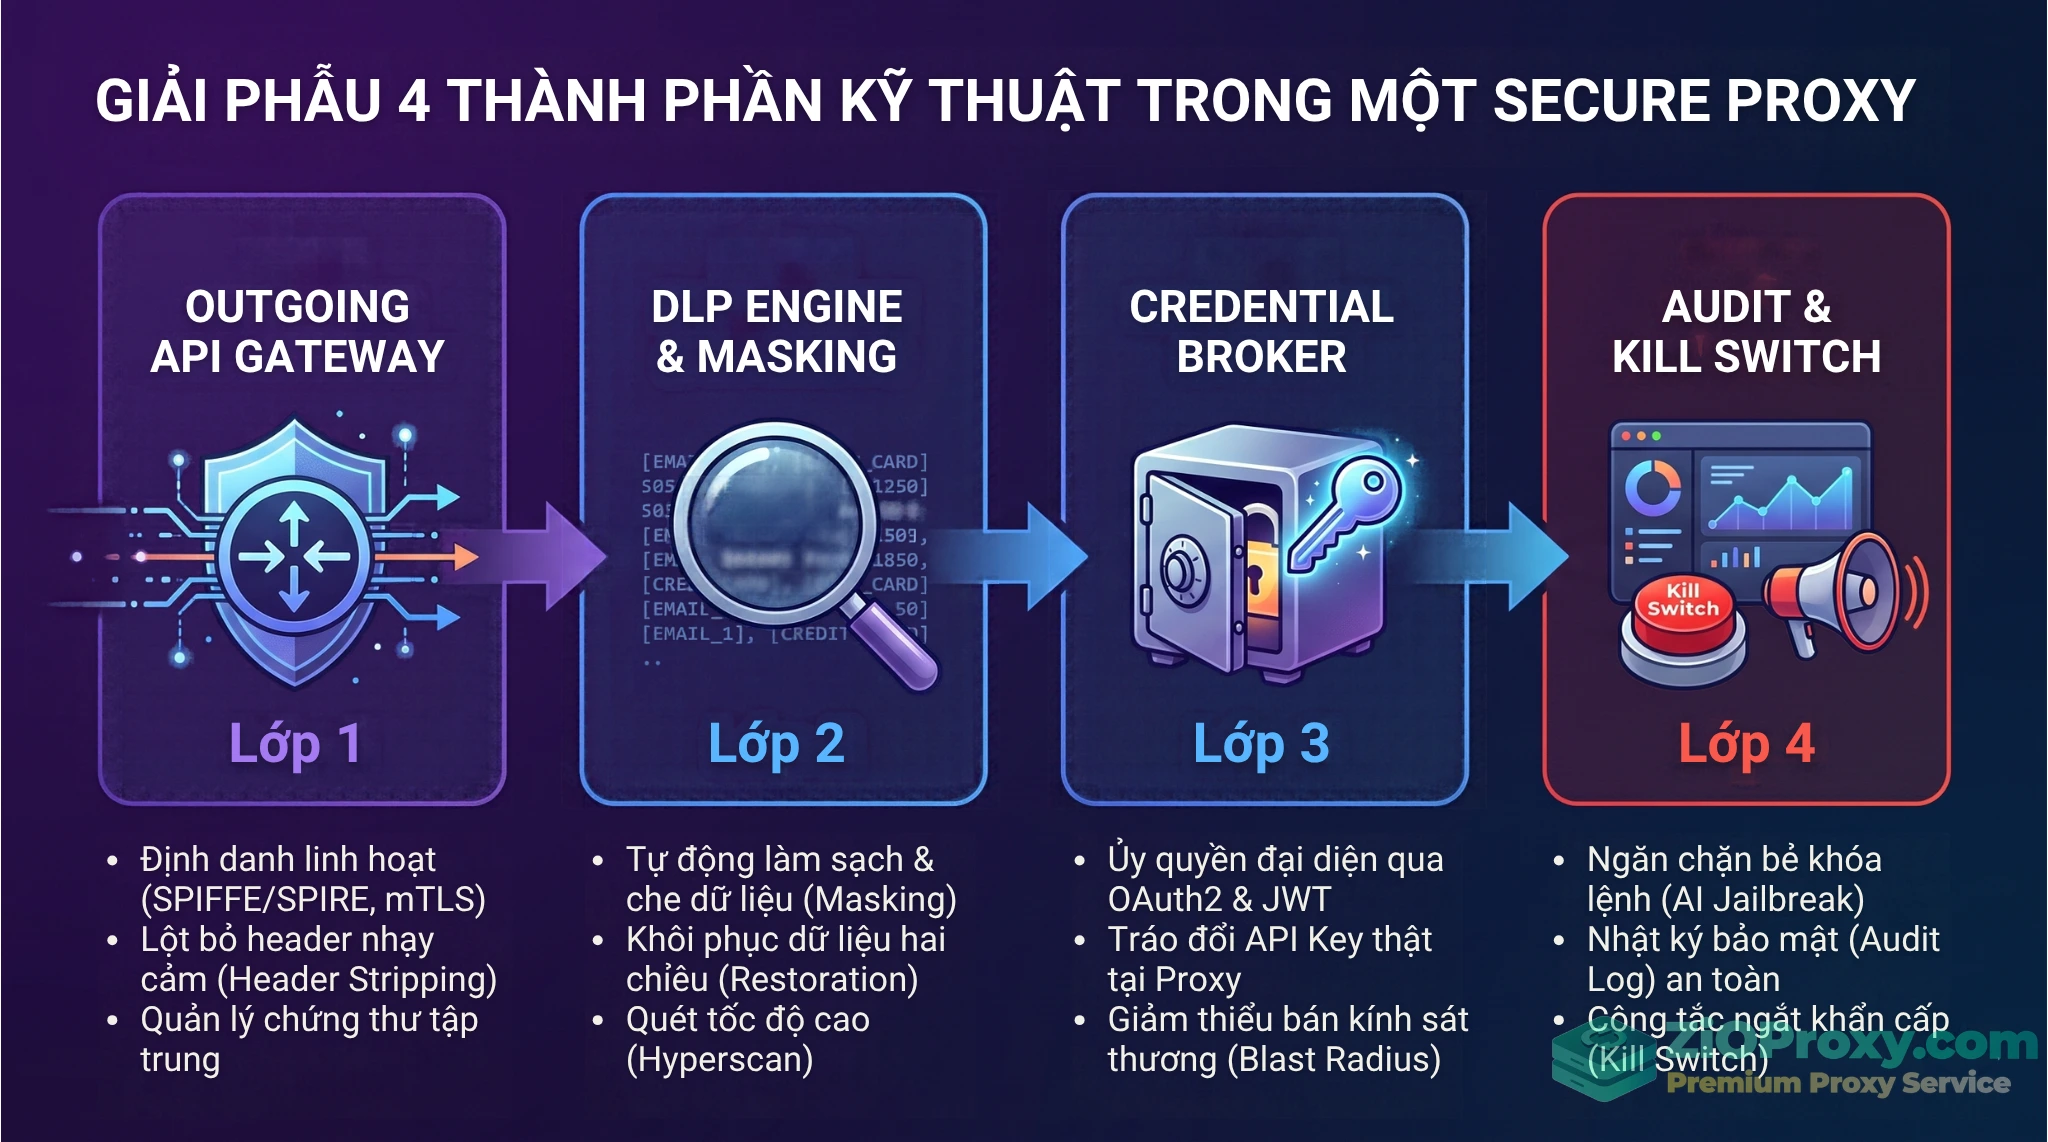
Luồng xử lý dữ liệu tuần tự qua 4 lớp: Outgoing API Gateway, DLP Engine, Credential Broker và hệ thống Audit Logging.
Các mô hình triển khai Proxy thực chiến cho Network Engineer
Việc đặt kiến trúc Proxy bảo mật nội bộ ở đâu phụ thuộc vào hạ tầng hiện tại của doanh nghiệp là máy chủ Bare Metal/VM truyền thống hay kiến trúc vi dịch vụ (Cloud-native).
Outgoing API Gateway tập trung (Centralized Proxy)
Đây là mô hình triển khai cho các hạ tầng hỗn hợp, nơi cần kiểm soát nhiều nguồn lưu lượng khác nhau. Bạn dựng một cụm Gateway tại DMZ hoặc Transit VPC trên Cloud.
- Phạm vi kiểm soát: Quản lý toàn bộ luồng traffic North-South (từ mạng nội bộ đi ra Internet/SaaS vendor).
- Cách thức hoạt động: Tất cả route của subnet nội bộ hướng mọi luồng outbound traffic về địa chỉ VIP (Virtual IP) của cụm Gateway. Các ứng dụng cũng có thể được cấu hình biến môi trường (
HTTP_PROXY) để trỏ đến đây.
- Ưu điểm: Dễ cấu hình cho hệ thống truyền thống. Việc duy trì một cụm Gateway trung tâm giúp việc phân tích log, giám sát tài nguyên CPU/RAM trở nên dễ dàng. Quản trị viên thiết lập rule ở một nơi và áp dụng cho toàn bộ VPC. Giải quyết tốt bài toán khi đối tác yêu cầu cung cấp 1 IP tĩnh (Static NAT) để mở tường lửa.
Sidecar / Service Mesh (kiểm soát tại tầng ứng dụng)
Đối với các môi trường Kubernetes linh hoạt và quy mô lớn, dồn toàn bộ traffic về một cụm proxy trung tâm có thể tạo ra điểm nghẽn cổ chai (bottleneck). Giải pháp là áp dụng kiến trúc Service Mesh.
- Phạm vi kiểm soát: Quản lý sát sao cả luồng East-West (giao tiếp nội bộ giữa các microservices) và luồng North-South ở mức độ siêu mịn (granular).
- Cách thức hoạt động: Một proxy siêu nhẹ (ví dụ: Envoy) được đính kèm (inject) dưới dạng sidecar container, chạy chung Pod với ứng dụng. Mọi luồng mạng ra/vào Pod đều bị proxy này đánh chặn thông qua iptables hoặc CNI.
- Ưu điểm: Chống bypass ở tầng ứng dụng một cách triệt để. Nếu developer có cố ý dùng script curl thẳng ra ngoài, traffic vẫn phải đi qua Envoy Sidecar. Nó hỗ trợ cấu hình bộ lọc phân tích qua cơ chế
Ext_proc (External Processing filter chain) ngay tại thời điểm gói tin vừa sinh ra.
Connector trung gian (xử lý trong vùng tin cậy)
Đối với các hệ thống chứa dữ liệu được phân loại “Tuyệt mật” (như core banking, dữ liệu y tế y bạ), việc giải mã gói tin HTTPS (TLS Inspection) ngay trên proxy biên tiềm ẩn nguy cơ vỡ luồng mã hóa.
Mô hình Connector trung gian xử lý việc này bằng cách thay đổi thiết kế luồng gọi:
- Tool tự động hóa không gọi thẳng ra API bên ngoài. Nó gọi đến một Microservice nội bộ (gọi là Connector).
- Connector nhận dữ liệu ở dạng rõ (clear text) trong vùng mạng an toàn, thực hiện validate schema, che (masking) các trường nhạy cảm, và đóng gói lại.
- Connector đại diện gửi data đã được xử lý ra ngoài thông qua Outgoing Gateway. Mô hình này đòi hỏi thêm thời gian lập trình connector riêng cho từng loại API, nhưng đổi lại, dữ liệu được bảo vệ toàn vẹn từ lõi ra đến biên mà không cần can thiệp bẻ khóa TLS phức tạp.
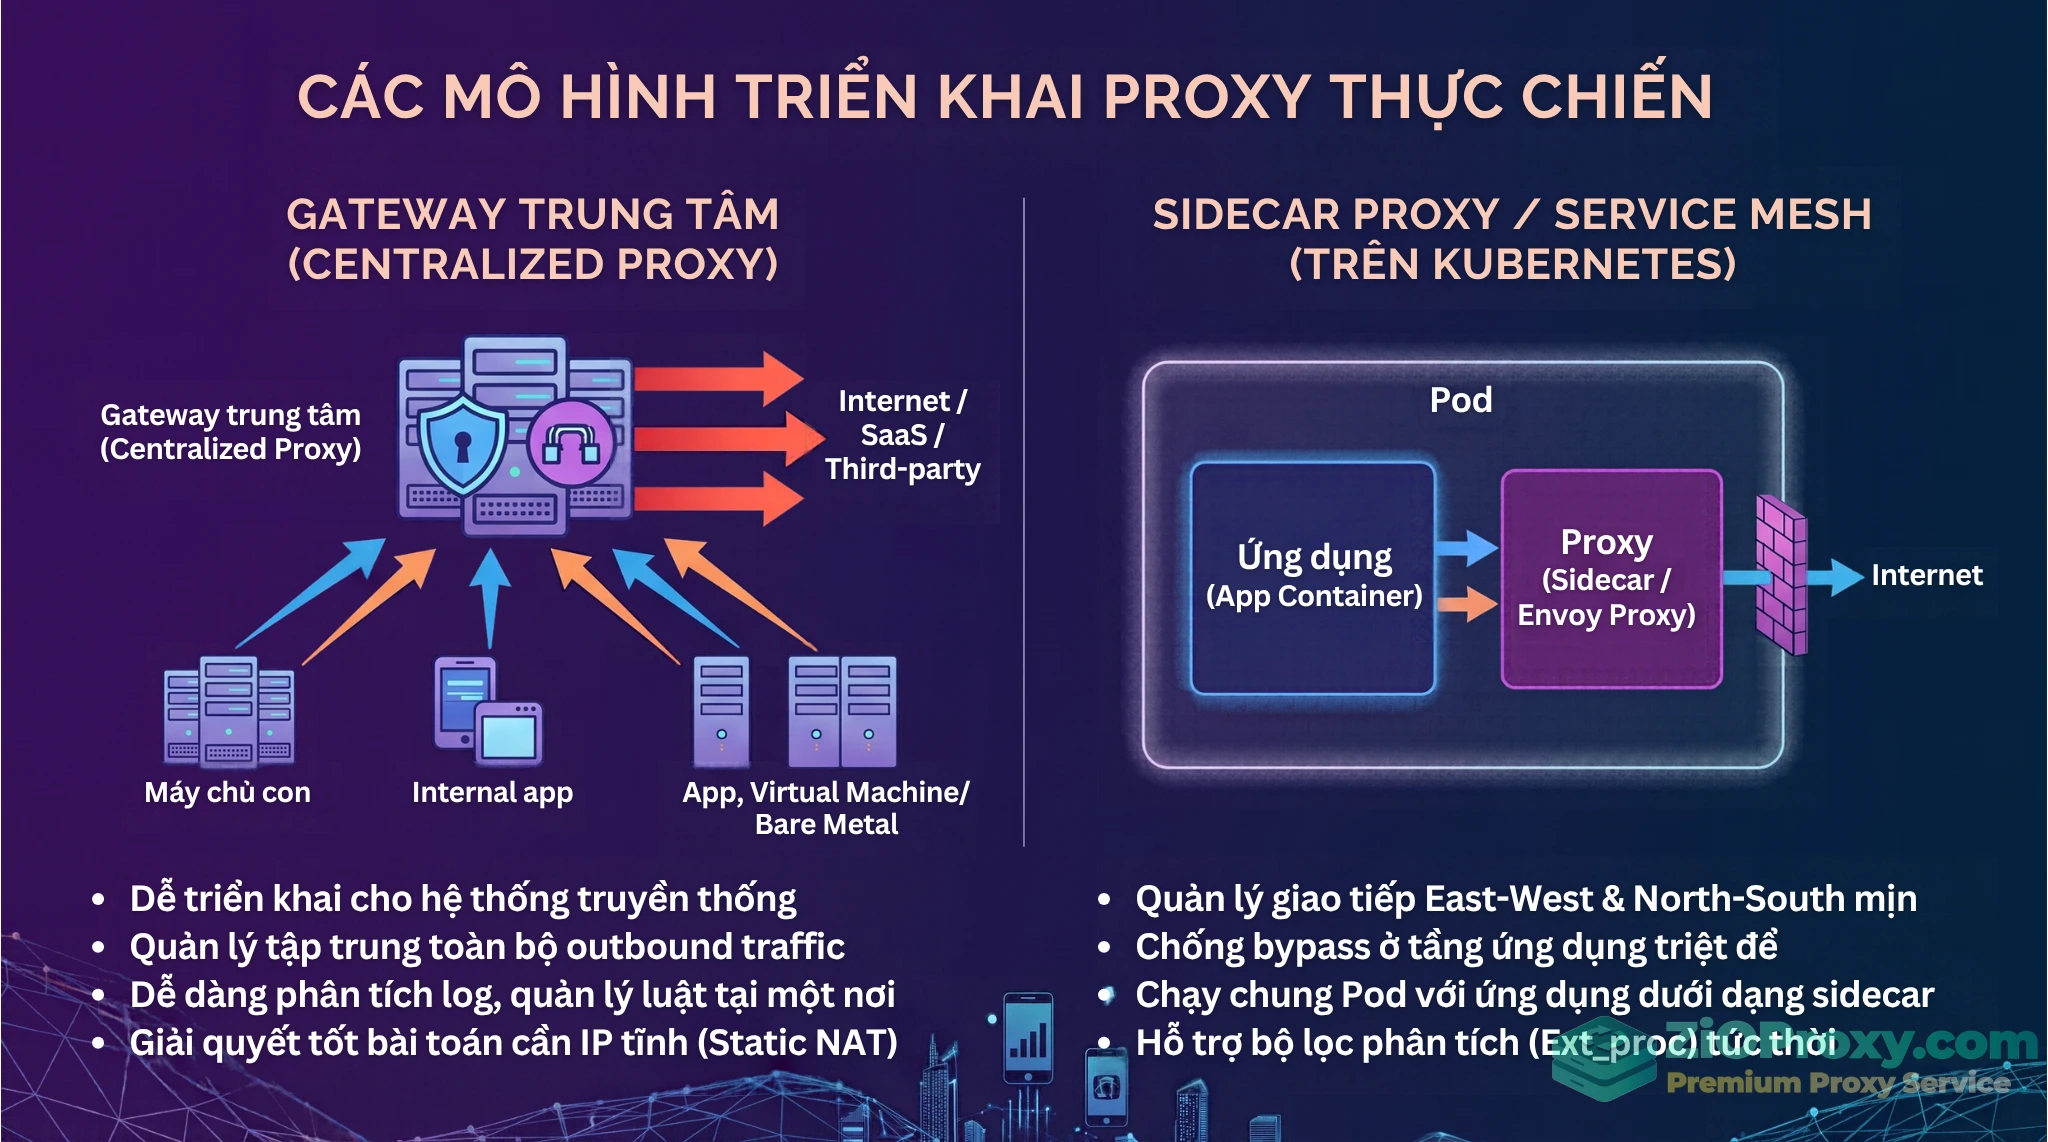
Lựa chọn mô hình phân luồng dữ liệu phụ thuộc vào kiến trúc hạ tầng VPC tập trung hay mạng lưới vi dịch vụ.
Lộ trình 4 bước đưa Proxy vào Production an toàn
Việc kích hoạt một lớp chặn Egress traffic trên hệ thống đang vận hành (live system) giống như việc thay động cơ máy bay khi đang bay. Áp dụng ngay quy tắc Default Deny có thể khiến hàng loạt pipeline CI/CD và hệ thống tự động hóa gãy đổ. Đội ngũ triển khai cần tuân thủ lộ trình 4 bước tinh gọn sau:
Bước 1: Kiểm kê & lập bản đồ lưu lượng (Inventory)
Bạn không thể bảo vệ những gì mình không biết. Bước đầu tiên là thu thập dữ liệu log NetFlow, truy vấn DNS hoặc log từ tường lửa biên trong khoảng 2 đến 4 tuần.
- Thiết lập bản đồ luồng đi (Outbound Flow Mapping): Đánh giá xem Workload nào đang gọi đến FQDN/IP nào? Định dạng giao thức là gì? Tần suất request ra sao?
- Phân loại đích đến: Nhóm kinh doanh (API CRM, Payment gateway), Nhóm vận hành (OS Update, NTP, Image Registry), và Nhóm rủi ro (Shadow IT, tool cài đặt trái phép).
Bước 2: Chạy thử nghiệm giám sát (Shadow / Audit Mode)
Tuyệt đối không bật chế độ chặn (Block) ở giai đoạn này. Hãy kích hoạt Outgoing API Gateway và bộ máy DLP ở chế độ Audit Mode (chỉ ghi nhận hành vi vi phạm: Action: Monitor).
- Việc này giúp hệ thống học hỏi thói quen của luồng traffic. Kỹ sư phân tích log vi phạm giả định để phát hiện các luồng hợp lệ nhưng bị bộ lọc nhận diện nhầm (False Positives).
- Đưa các FQDN hợp lệ của vendor vào danh sách Allowlist ban đầu để làm cơ sở.
Bước 3: Bật kiểm duyệt (Enforce & Masking)
Tiến hành thực thi chặn lọc theo phương pháp phân vùng tịnh tiến (Incremental Rollout).
- Bắt đầu áp dụng quy tắc Default Deny và bật tính năng DLP Masking trên môi trường Dev/Staging trước.
- Khi ứng dụng chạy ổn định, tiếp tục mở rộng áp dụng cho các cụm microservices nội bộ ít quan trọng. Cuối cùng, mới siết chặt quy tắc trên môi trường Production.
- Luôn chuẩn bị sẵn kịch bản Rollback (hạ cấp chính sách) để khôi phục kết nối khẩn cấp nếu phát sinh lỗi không mong muốn làm gián đoạn nghiệp vụ lõi.
Bước 4: Vận hành tự động hóa (APIOps)
Để lớp bảo mật không trở thành rào cản làm chậm tiến độ làm việc của team Dev, cấu hình proxy phải được quản lý dưới dạng mã (Policy-as-Code / GitOps).
- Khi một developer cần mở kết nối đến một công cụ SaaS mới, họ tạo một Pull Request khai báo domain/IP. Pipeline CI/CD tự động chạy linter kiểm tra cú pháp và đối chiếu với chính sách an ninh. Nếu hợp lệ, hệ thống tự động push cấu hình Allowlist xuống Control Plane của Gateway mà không cần sự can thiệp thủ công từ SysAdmin.
- Thực hiện đánh giá tái cấp phép định kỳ (Quarterly Recertification). Kỹ sư rà soát và dọn dẹp các rule Allowlist, thu hồi token của những vendor đã hết hạn hợp đồng để thu hẹp bề mặt tấn công.
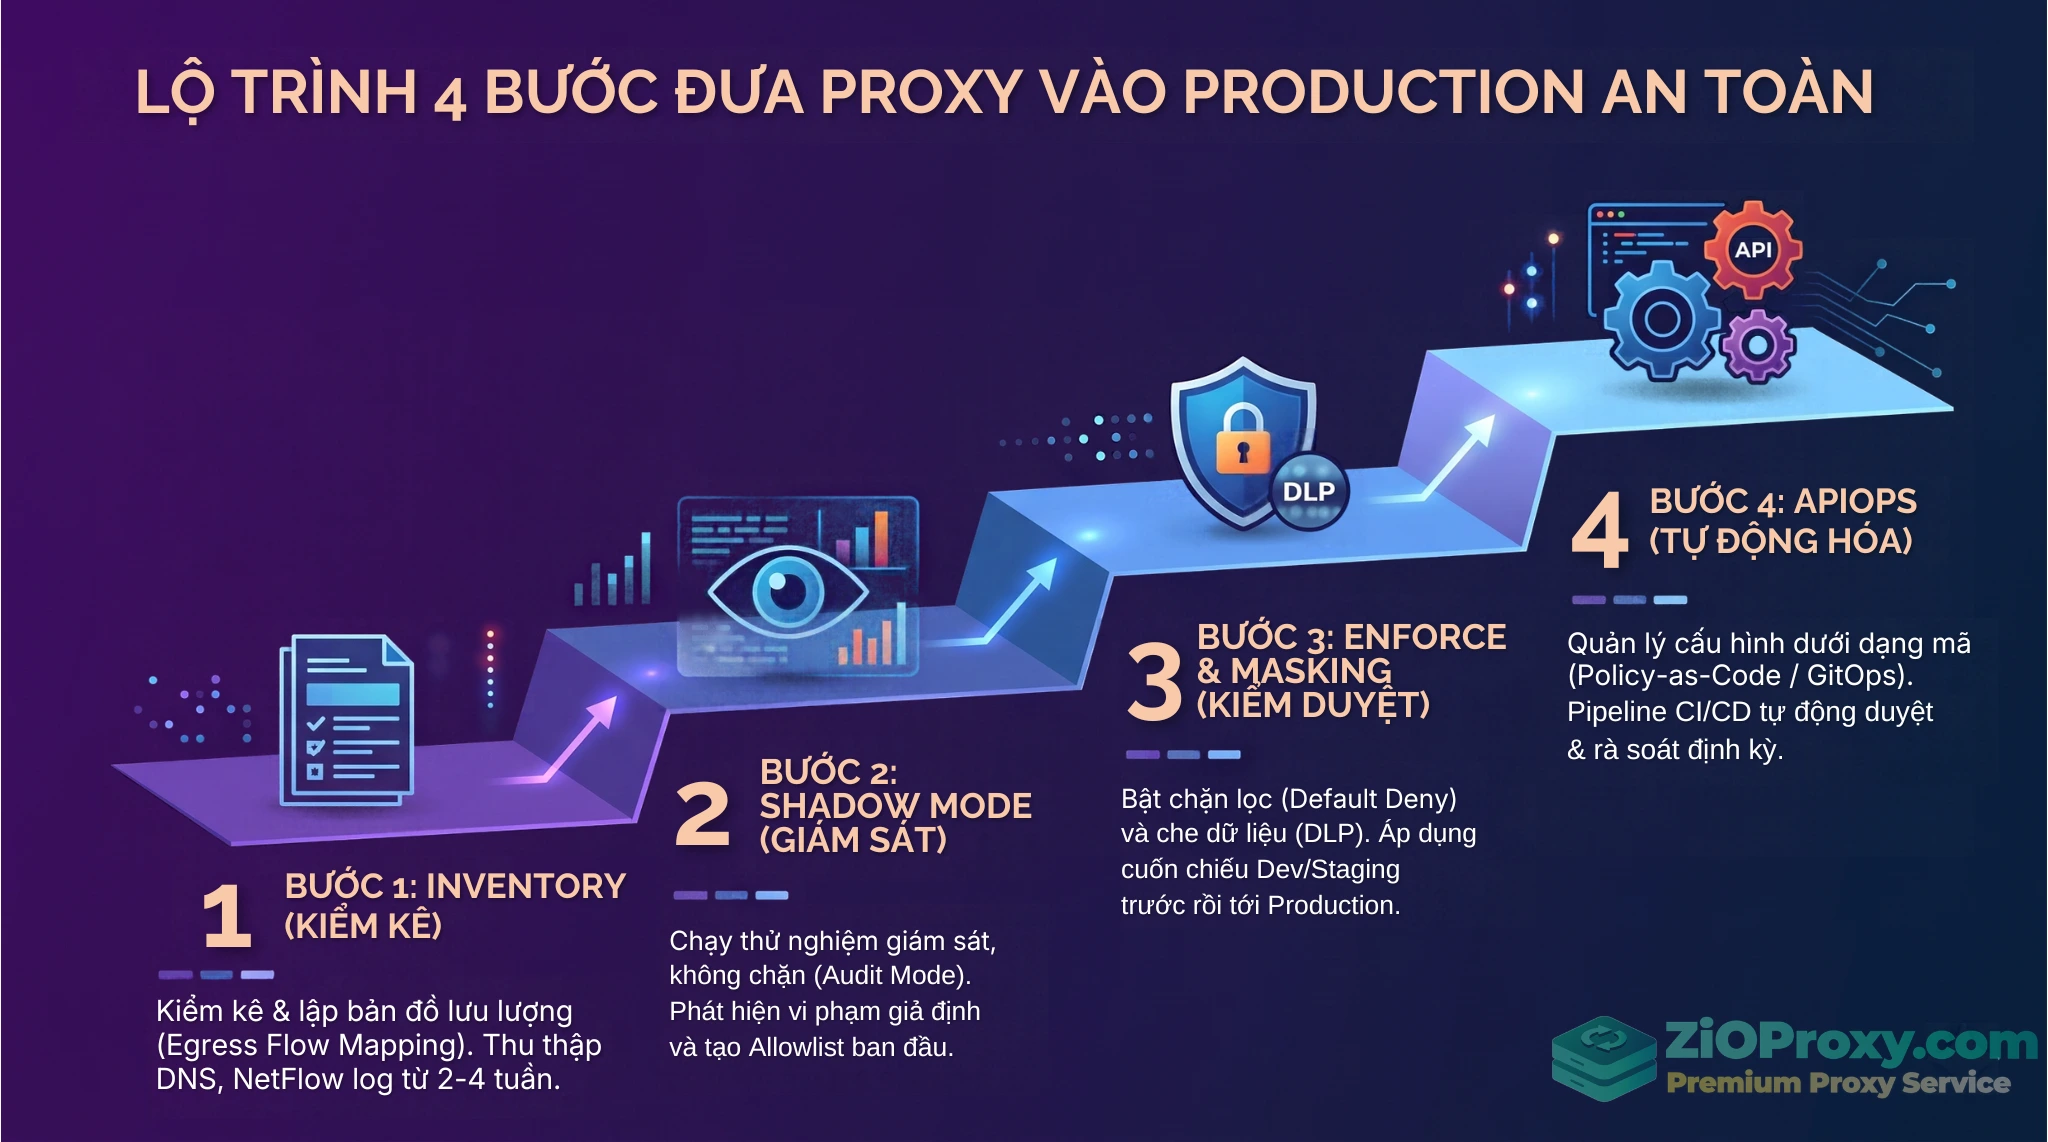
Áp dụng chính sách ngăn chặn rò rỉ dữ liệu theo từng giai đoạn giúp hệ thống tránh bị gián đoạn.
Câu hỏi thường gặp (FAQ)
1. Tại sao tường lửa (Firewall) không đủ để ngăn rò rỉ dữ liệu?
Tường lửa truyền thống chủ yếu chặn theo IP tĩnh hoặc cổng (port) mạng. Nó không có khả năng đọc nội dung bên trong gói tin (payload) để nhận biết liệu có API Key hay dữ liệu khách hàng (PII) đang bị tuồn ra ngoài hay không.
2. Outgoing API Gateway khác gì so với VPN?
VPN tạo đường hầm mã hóa để ẩn danh và bảo vệ đường truyền. Ngược lại, Outgoing API Gateway hoạt động như một trạm kiểm duyệt nội dung, có quyền soi chiếu, làm sạch và quyết định gói tin nào được phép rời khỏi mạng nội bộ.
3. Triển khai Proxy kiểm duyệt có làm chậm tốc độ (latency) của CI/CD không?
Không đáng kể. Các bộ máy DLP hiện đại sử dụng thuật toán quét đa mẫu một lượt (one-parse) giúp duy trì độ trễ chỉ ở mức vài mili-giây, đảm bảo không làm timeout các tác vụ tự động hóa.
4. Khi nào nên dùng Sidecar Proxy thay vì cụm Gateway tập trung?
Nên dùng Sidecar Proxy khi bạn vận hành kiến trúc Microservices trên Kubernetes quy mô lớn, cần kiểm soát lưu lượng nội bộ (East-West traffic) và muốn chống bypass triệt để ngay tại tầng ứng dụng (từng Pod riêng biệt).
5. Có bắt buộc phải bẻ khóa HTTPS (TLS Inspection) để rà soát DLP không?
Không bắt buộc. Để tránh rủi ro vỡ luồng mã hóa, bạn có thể áp dụng mô hình Connector trung gian: xử lý, làm sạch và che (mask) dữ liệu nhạy cảm ở dạng rõ (clear text) bên trong vùng nội bộ an toàn trước khi đẩy qua Egress Proxy.
Kết luận
Việc sử dụng các công cụ tự động hóa, webhook của bên thứ ba hay tích hợp LLM là xu thế công nghệ không thể đảo ngược giúp doanh nghiệp tối ưu hiệu suất. Tuy nhiên, việc mở cổng mạng vô tội vạ mà thiếu giám sát sẽ biến hạ tầng bảo mật của bạn thành một chiếc rây thủng.
Sở hữu một kiến trúc Proxy bảo mật nội bộ bài bản không chỉ dừng lại ở việc thiết lập cài đặt một máy chủ proxy đơn thuần. Nó đại diện cho sự thay đổi về tư duy quản trị mạng: Kiểm soát nghiêm ngặt lưu lượng Egress bằng Outgoing API Gateway, loại bỏ thông tin nhạy cảm và khôi phục dữ liệu linh hoạt với DLP, và quản lý danh tính thông minh qua Credential Broker.
Tài liệu tham khảo