Bạn đã bao giờ trải qua cảm giác nửa đêm hệ thống giám sát réo còi báo động đỏ, RAM của máy chủ full 100%, load average tăng vọt, và nguyên nhân chỉ đến từ một đoạn script thu thập dữ liệu chạy vòng lặp vô hạn? Hay một tình huống rủi ro hơn: một tệp script tự động hóa vô tình mang theo dependency chứa mã độc, âm thầm đọc toàn bộ file .env và SSH private key trên máy chủ VPS của bạn?
Chạy các tác vụ tự động hóa (automation scripts, cronjobs, data pipelines) trực tiếp trên hệ điều hành chủ là thói quen thường thấy vì nó mang lại sự nhanh gọn. Tuy nhiên, đó cũng là con đường ngắn để một lỗi nhỏ kéo theo sự cố cho toàn bộ các dịch vụ đang hoạt động chung hạ tầng. Đó là lý do giới kỹ sư hệ thống và DevSecOps chuyển sang một phương pháp kiểm soát khắt khe hơn.
Trong bài viết này, chúng ta sẽ đi sâu vào kỹ thuật cấu hình Execution Containers VPS Linux sử dụng Podman, giải pháp giúp bạn cô lập các đoạn script vào một không gian thực thi độc lập, không đặc quyền, dùng một lần rồi xóa. Cách làm này đảm bảo an toàn cho lõi hệ thống và giúp bạn quản lý tài nguyên máy chủ hiệu quả.
Nỗi đau của developer khi không cô lập script tự động hóa
Execution Container (hay Ephemeral Container) là những container được thiết kế để hoạt động với vòng đời ngắn. Chúng sinh ra để chạy đúng một tác vụ, không duy trì trạng thái (stateless) và sẽ tự hủy (--rm) ngay khi tiến trình hoàn tất lệnh. Khác với các Service Container chạy nền liên tục (như database, web server), Execution Container giống như một phòng thí nghiệm vô trùng dùng một lần.
Nếu vẫn giữ thói quen đưa file script lên VPS và chạy thẳng bằng lệnh node script.js hoặc python3 crawl.py, bạn đang đặt hệ thống trước 3 rủi ro nghiêm trọng sau đây:
Xung đột thư viện (Dependency Hell)
Khi cài đặt các gói thư viện trực tiếp lên hệ điều hành (global scope), bạn đang làm ô nhiễm môi trường toàn cục. Hôm nay bạn cần thư viện Python phiên bản A cho một công cụ thu thập dữ liệu (crawl data), ngày mai bạn lại cần phiên bản B cho một script xử lý hình ảnh. Sự giẫm chân lên nhau của các dependency này sẽ tạo ra tình trạng Dependency Hell. Một bản cập nhật vô tình có thể làm gãy các ứng dụng khác đang hoạt động ổn định.
Rò rỉ tài nguyên hệ thống (Resource leak)
Một tiến trình chạy trực tiếp trên host OS không bị áp đặt rào cản tài nguyên cụ thể nào. Nếu developer quên giải phóng bộ nhớ, hoặc script vướng vào một vòng lặp vô tận (infinite loop), tiến trình đó sẽ bắt đầu tiêu thụ dần RAM và CPU. Khi tài nguyên VPS cạn kiệt, hệ điều hành sẽ kích hoạt cơ chế OOM Killer (Out Of Memory Killer) và tự động buộc dừng các tiến trình ngẫu nhiên để tự vệ. Hậu quả là database hoặc web server quan trọng của bạn có thể bị tắt đột ngột, gây gián đoạn dịch vụ diện rộng.
Lỗ hổng rò rỉ dữ liệu nhạy cảm
Mã nguồn ứng dụng và các gói thư viện mã nguồn mở (npm, pip) không mang thuộc tính an toàn mặc định. Nếu một script vô tình chứa mã độc, và nó được chạy trực tiếp trên host bằng user của bạn, mã độc đó sẽ có quyền đọc các tệp tin trong hệ thống. Kẻ tấn công có thể trích xuất các thông tin nhạy cảm như SSH key (~/.ssh/id_rsa), file cấu hình môi trường chứa mật khẩu database, hoặc các API token quan trọng.
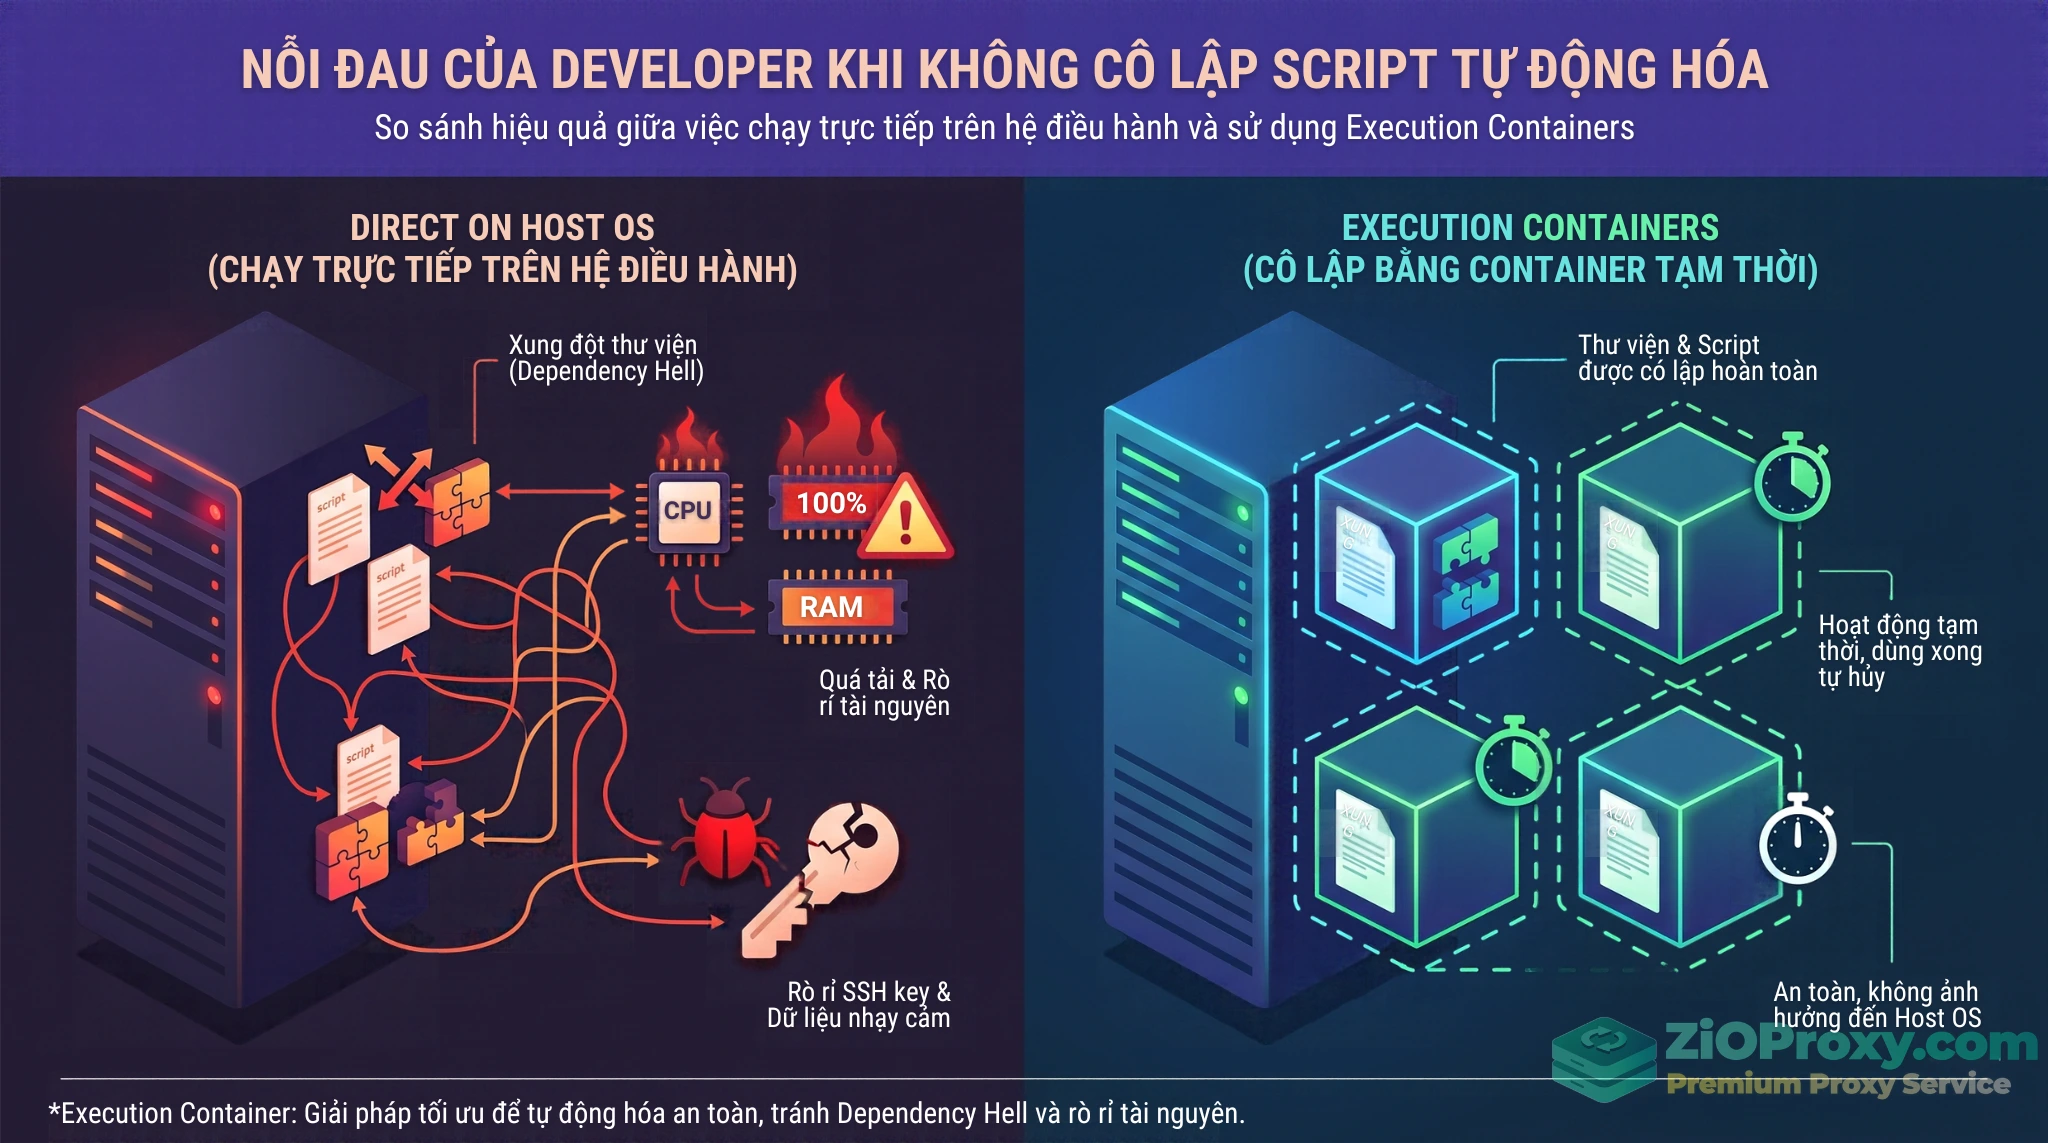
Chạy script trực tiếp trên Host OS tiềm ẩn rủi ro xung đột thư viện và cạn kiệt tài nguyên so với việc cô lập bằng Execution Container.
Vì sao chọn Podman cho cấu hình Execution Containers VPS Linux?
Trước đây, giới kỹ thuật thường dùng Docker cho mọi bài toán container. Tuy nhiên, khi đào sâu vào vấn đề cô lập tự động hóa, cấu trúc của Docker lộ ra những rủi ro về bảo mật do phụ thuộc vào một Docker Daemon chạy ngầm bằng quyền root (rootful). Việc để một tiến trình có đặc quyền hệ thống cao xử lý các thao tác tạo container mang lại bề mặt tấn công rộng. Nếu hacker chiếm được quyền điều khiển qua lỗ hổng của Docker API hoặc truy cập được vào file /var/run/docker.sock, họ gần như nắm quyền điều khiển toàn bộ VPS.
Mặc dù Docker sau này đã bổ sung tính năng Rootless, nhưng nó được thiết kế dưới dạng một lớp phủ (overlay) lên kiến trúc cũ, dẫn đến việc cài đặt khá phức tạp và đôi khi phát sinh lỗi về mạng hoặc không gian lưu trữ.
Đó là lý do Podman trở thành một tiêu chuẩn hiện đại. Podman mang nhiều ưu điểm phù hợp cho bài toán bảo mật:
- Kiến trúc Daemonless: Podman không cần bất kỳ tiến trình nền (daemon) nào để hoạt động. Mỗi container được tạo ra như một tiến trình con trực tiếp của user chạy lệnh. Nếu tiến trình của user đó ngừng hoạt động, container cũng sẽ ngừng hoạt động. Không có một daemon trung tâm nào để hacker nhắm tới.
- Rootless-first (Sinh ra để chạy không đặc quyền): Podman hỗ trợ thiết lập chế độ rootless một cách tự nhiên. Bạn có thể cho phép một user bình thường trên VPS chạy container mà không cần quyền quản trị hệ thống.
- Tương thích với Docker CLI: Lệnh của Podman tương đồng Docker. Bạn chỉ cần cấu hình
alias docker=podman và các đoạn script cũ vẫn có thể hoạt động trơn tru.
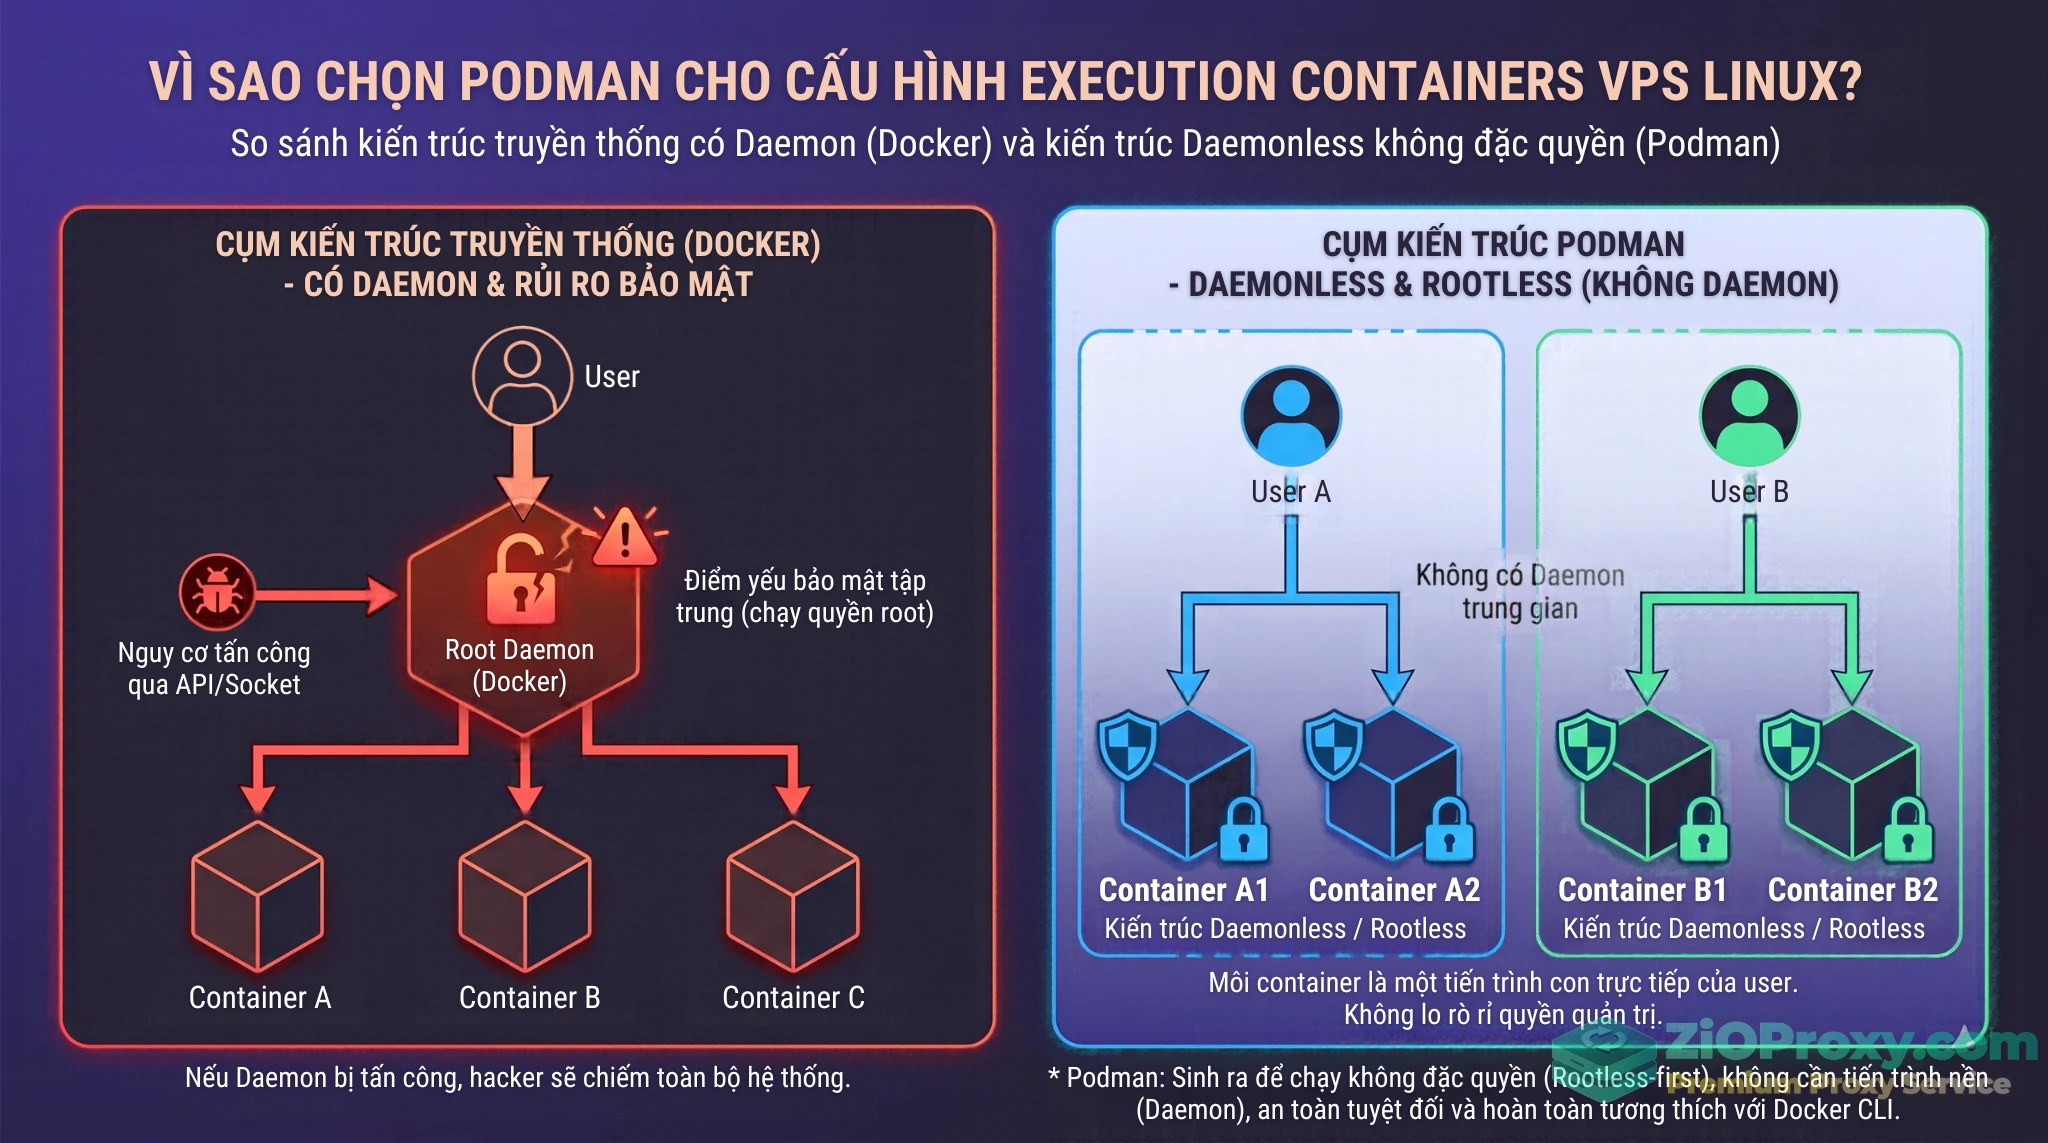
Kiến trúc Daemonless của Podman cho phép mỗi user giao tiếp trực tiếp với container của họ, loại bỏ nguy cơ bị khai thác đặc quyền quản trị.
Chuẩn bị nền tảng phần cứng và hệ điều hành
Để thiết lập một môi trường thực thi đạt chuẩn DevSecOps bằng Podman, VPS Linux của bạn cần đáp ứng các điều kiện về nhân hệ điều hành (Kernel). Trọng tâm ở đây là hai cơ chế: User Namespaces và cgroup v2.
Kiểm tra Kernel Linux
User Namespaces cho phép ánh xạ UID bên trong container thành một user không có đặc quyền bên ngoài host. cgroup v2 cho phép user thường tự thiết lập trần tài nguyên (CPU, RAM) mà không cần xin quyền quản trị từ hệ thống.
Kiểm tra hệ thống đã hỗ trợ cgroup v2 hay chưa bằng lệnh:
stat -fc %T /sys/fs/cgroup
(Nếu hệ thống trả về cgroup2fs, VPS của bạn đã sẵn sàng sử dụng cấu trúc control group mới).
Tiếp theo, kiểm tra User Namespaces:
cat /proc/sys/kernel/unprivileged_userns_clone
(Giá trị trả về lớn hơn 0 xác nhận Kernel đã mở khóa tính năng này).
Cài đặt Podman, công cụ mạng passt và thiết lập rootless
Hãy tạo một user chuyên dụng để chạy tự động hóa, ví dụ đặt tên là runner. Tránh cấp quyền sudo cho user này.
Chúng ta cần khai báo một dải ID phụ (subuid/subgid) cho user runner để Podman có thể thực hiện ánh xạ quyền. Chạy lệnh sau (bằng quyền quản trị viên của VPS):
sudo usermod --add-subuids 100000-165535 --add-subgids 100000-165535 runner
Sau đó, tiến hành cài đặt Podman và các công cụ bổ trợ (ví dụ trên hệ điều hành Ubuntu/Debian mới).
Cập nhật danh sách gói phần mềm:
sudo apt-get update
Cài đặt Podman và các công cụ bổ trợ:
sudo apt-get install -y podman passt uidmap
(Lưu ý: passt là công cụ mạng rootless hiện đại, giúp tối ưu hiệu suất mạng và hỗ trợ IPv6 mượt mà hơn cho container).
Để các container hoặc cronjob của user runner có thể tiếp tục chạy ngầm ngay cả khi user này đã thoát khỏi phiên đăng nhập SSH (log out), bạn cần kích hoạt tính năng Linger của systemd:
sudo loginctl enable-linger runner
Bước này đóng vai trò quan trọng để hệ điều hành không tự động dọn dẹp các tiến trình ngầm của user.
Năm lớp khóa chặt cho một Execution Container
Một Execution Container không thể tự an toàn chỉ bằng việc khởi tạo nó lên. Để chống lại các kỹ thuật container escape (thoát khỏi sandbox để tấn công host), bạn cần cấu hình khắt khe thông qua các tham số (flags) lúc khởi chạy. Đây là 5 lớp phòng thủ kỹ thuật định hình một hệ thống bảo mật.
Lớp 1: Xây dựng image distroless & UID Mapping
Bề mặt tấn công đầu tiên là Docker/Podman Image. Việc dùng các image chứa hệ điều hành đầy đủ như ubuntu hoặc node vô tình cung cấp cho hacker các shell (/bin/sh, /bin/bash) và các công cụ tiện ích (curl, wget) để khai thác nếu ứng dụng bị lỗi.
Hãy chọn các Base Image chuyên dụng như distroless. Điểm mấu chốt của distroless là nó loại bỏ hoàn toàn các shell. Dù hacker có khai thác được lỗ hổng ứng dụng, chúng cũng không có công cụ nền tảng để thực thi lệnh hệ thống (pivot) hay tải thêm payload.
Hơn nữa, nhờ cơ chế User Namespaces (quy tắc ánh xạ quyền), ngay cả khi script chạy bằng quyền root (UID 0) bên trong container, hệ điều hành máy chủ vẫn chỉ nhìn thấy nó dưới dạng một user unprivileged (ví dụ: UID 100000). Điều này đảm bảo rằng việc thoát ra khỏi container không đe dọa trực tiếp đến host.
# Sử dụng base image distroless không chứa shell
FROM gcr.io/distroless/static-debian12:nonroot
WORKDIR /app

# Copy tệp thực thi đã build từ stage trước
COPY --from=builder /app/runner-app /app/runner-app

# Ép tiến trình chạy dưới UID/GID 10001
USER 10001:10001

# Chạy ứng dụng bằng Exec Form để chặn shell injection
ENTRYPOINT ["/app/runner-app"]
Lớp 2: Đóng băng filesystem (–read-only) & cờ SELinux
Mọi script đều cần ghi dữ liệu lưu tạm, file log. Tuy nhiên, nếu bạn cho phép tiến trình có quyền ghi vào thư mục gốc (/), hacker có thể thay đổi các tệp cấu hình. Hãy biến toàn bộ filesystem thành một khối chỉ đọc, và cấp cho ứng dụng một vùng nhớ tạm trên RAM (tmpfs).
Đồng thời, nếu script cần mount một thư mục cấu hình từ host vào container, hãy nhớ thêm cờ :Z hoặc :z. Cờ này giúp Podman và SELinux tự động gắn nhãn (label) bảo mật, đảm bảo container có quyền đọc file mà không bị hệ thống chặn lại.
podman run -d --rm \
  --read-only \
  --tmpfs /tmp:rw,noexec,nosuid,size=64m \
  -v /host/path:/container/path:ro,Z \
Tham số --read-only khóa hệ thống tệp. Tham số --tmpfs cấp 64MB RAM cho /tmp. Đặc biệt, cờ noexec đóng vai trò rào chắn thép: dù hacker tải được một file thực thi vào /tmp, hệ điều hành bên trong container sẽ từ chối cấp quyền chạy file đó.
Lớp 3: Tước bỏ đặc quyền Kernel & kích hoạt Seccomp
Kernel Linux cấp sẵn cho các container một lượng đặc quyền (capabilities) để thực hiện các thao tác quản trị mạng, đổi quyền file. Đối với script thông thường, tiến trình không cần dùng đến các quyền đó.
  --cap-drop ALL \
  --security-opt no-new-privileges:true \
Lệnh --cap-drop ALL loại bỏ các quyền tương tác với Kernel. Cùng lúc đó, tham số no-new-privileges ngăn chặn các kỹ thuật leo thang đặc quyền từ bên trong.
Bên cạnh đó, Podman mặc định đã áp dụng một Seccomp profile khắt khe, chặn hàng chục system call nguy hiểm (như lệnh khởi động lại hệ thống hoặc can thiệp module kernel) từ cấp độ nhân. Đây là lớp phòng thủ kỹ thuật hiệu quả.
Lớp 4: Cấm tiêu thụ cạn kiệt tài nguyên VPS để chống DoS cục bộ
Đây là lớp phòng vệ thiết yếu để bảo vệ sự ổn định cho các dịch vụ khác trên VPS. Nhờ cơ chế cgroup v2, user runner có thể tự đặt trần phần cứng khắt khe.
  --memory="512m" --memory-swap="512m" \
  --cpus="0.5" \
  --pids-limit 64 \
- Giới hạn RAM và tắt Swap: Khi
--memory-swap được đặt bằng với --memory (512MB), bạn đang cấm tiến trình sử dụng bộ nhớ ảo trên ổ cứng. Nếu script chạm ngưỡng RAM, Kernel sẽ ngắt tiến trình đó thay vì làm chậm thao tác đọc/ghi I/O.
- Giới hạn CPU: Tham số
--cpus="0.5" khóa hiệu suất tối đa của container ở mức 50% của một lõi CPU.
- Chống Fork Bomb (
--pids-limit): Kỹ thuật tấn công làm tràn bảng tiến trình sẽ bị chặn đứng nhờ lệnh --pids-limit 64, yêu cầu Kernel từ chối mọi nỗ lực tạo thêm tiến trình khi chạm mốc 64.
Lớp 5: Cách ly mạng (Network Isolation) chống rò rỉ dữ liệu
Nhiều script automation chỉ làm nhiệm vụ tính toán nội bộ, dọn dẹp file log. Nếu script của bạn thuộc nhóm này, không có lý do gì để cấp quyền truy cập Internet. Việc mở kết nối mạng tạo điều kiện để dữ liệu nhạy cảm bị tuồn ra ngoài (data exfiltration).
--network none \
Tham số --network none tước bỏ toàn bộ card mạng ảo ngoại trừ card loopback nội bộ (lo). Tiến trình sẽ không có gateway, không thể phân giải DNS, và mất liên lạc với thế giới bên ngoài.
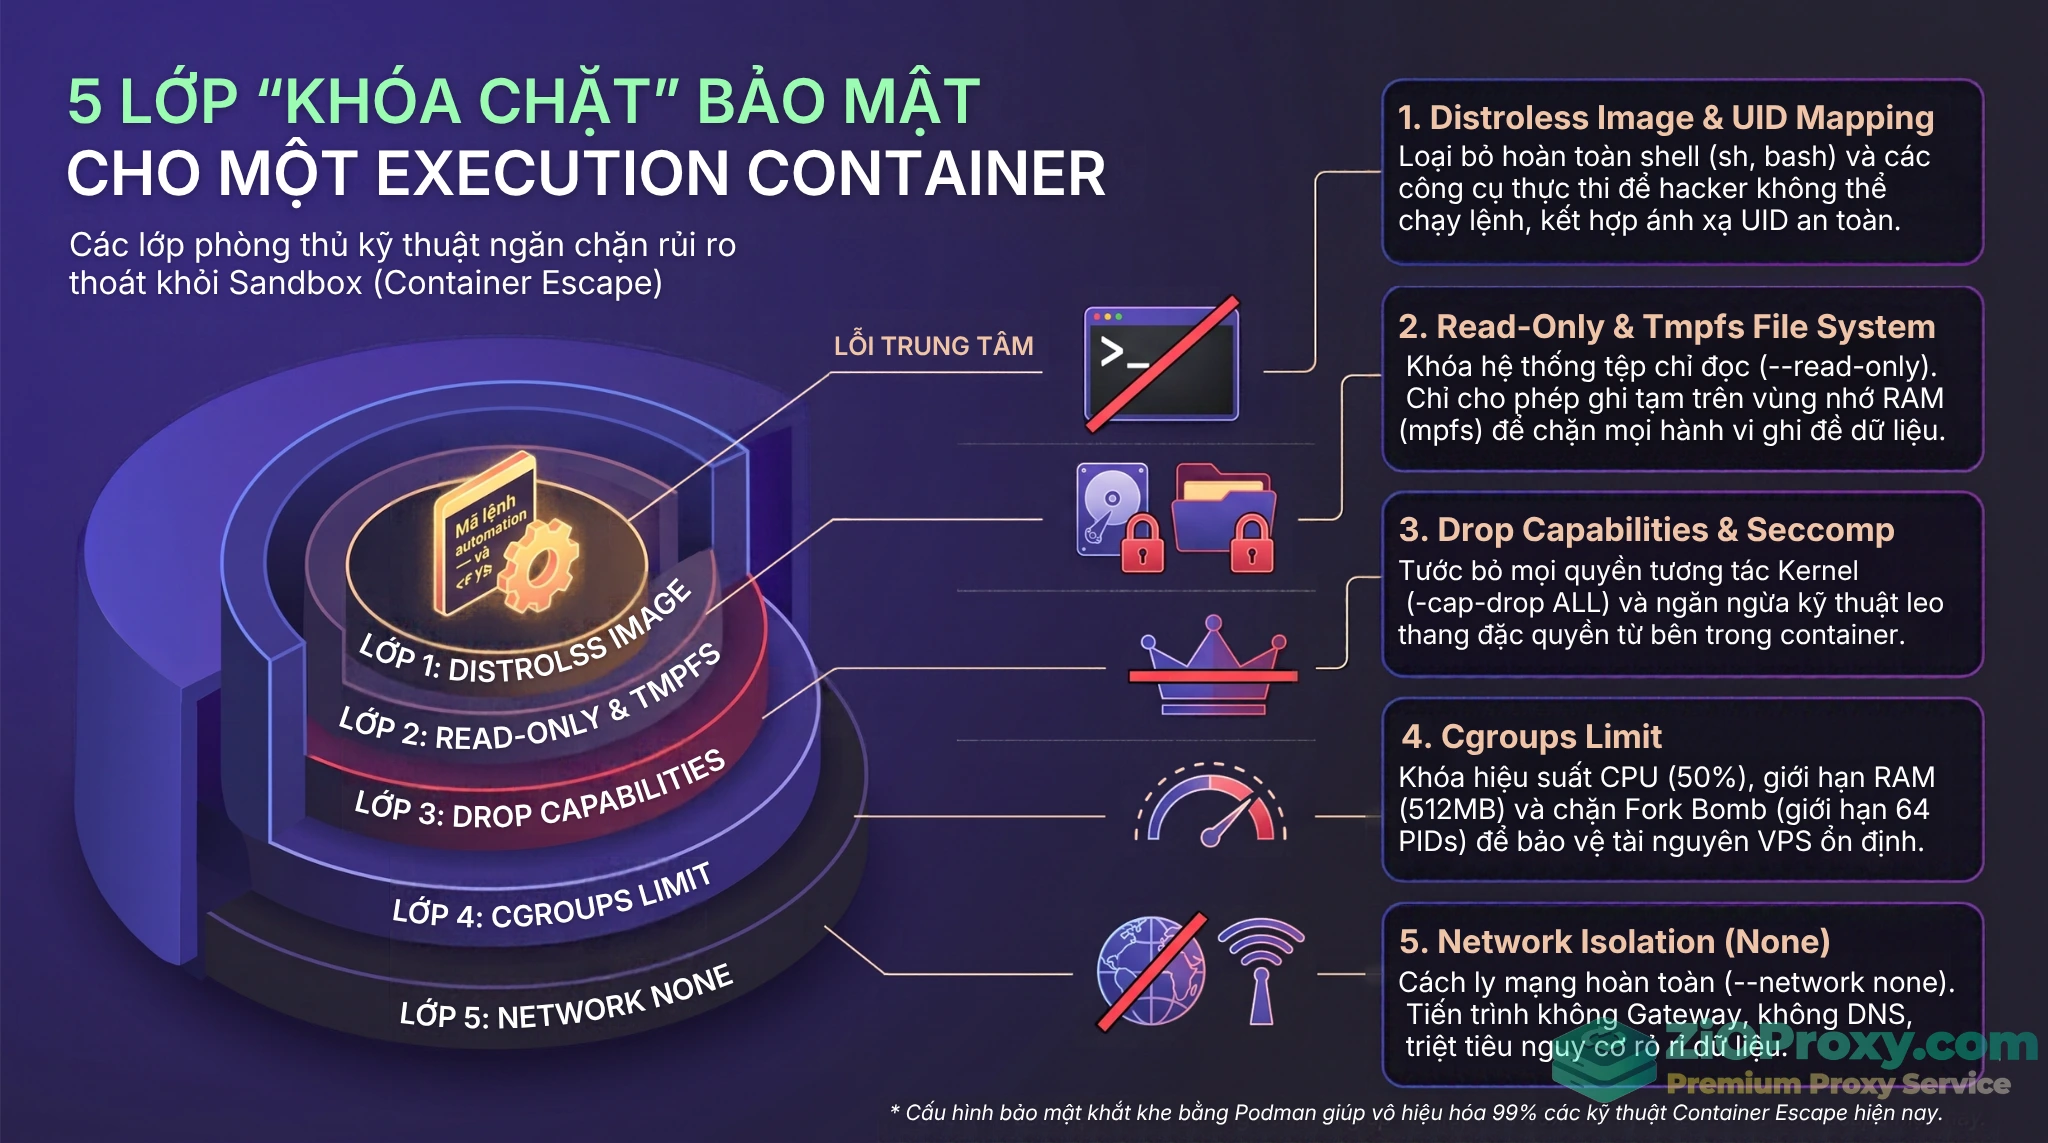
5 rào chắn kỹ thuật phối hợp hoạt động để giam lỏng tiến trình tự động hóa bên trong một không gian vô trùng.
Hiện đại hóa tự động hóa với Podman Quadlet và systemd
Quản lý các Execution Containers bằng cronjob truyền thống dễ dẫn đến tình trạng khó giám sát. Thay vì tự viết các file .service dài dòng với lệnh ExecStart=/usr/bin/podman run..., Podman cung cấp một công cụ mang tên Quadlet.
Quadlet cho phép bạn tích hợp vòng đời container trực tiếp vào systemd một cách tự nhiên (native). Bạn chỉ cần viết một file .container với cú pháp đơn giản, Quadlet sẽ tự động biên dịch nó thành file service chuẩn chỉnh của systemd.
Dưới đây là ví dụ file cấu hình Quadlet đặt tại ~/.config/containers/systemd/my-script.container (đăng nhập bằng user runner):
[Unit]
Description=Chạy Automation Script trong môi trường cô lập

[Container]
Image=localhost/my-secure-script:latest
RunInit=true
ReadOnly=true
Tmpfs=/tmp:rw,noexec,nosuid,size=64m
DropCapability=ALL
NoNewPrivileges=true
Memory=512m
MemorySwap=512m
CPUS=0.5
PidsLimit=64
Network=none

[Service]
Restart=on-failure
Để systemd nhận diện cấu hình này, bạn chạy lệnh tải lại daemon:
systemctl --user daemon-reload
Lúc này, Quadlet đã tự động sinh ra một file service tên là my-script.service. Bạn có thể dùng nó kết hợp với file .timer để chạy định kỳ:
systemctl --user start my-script.service
Sử dụng Quadlet giúp cấu hình hạ tầng trở nên gọn gàng, có hệ thống và dễ dàng kiểm tra log qua lệnh journalctl --user -u my-script.service.
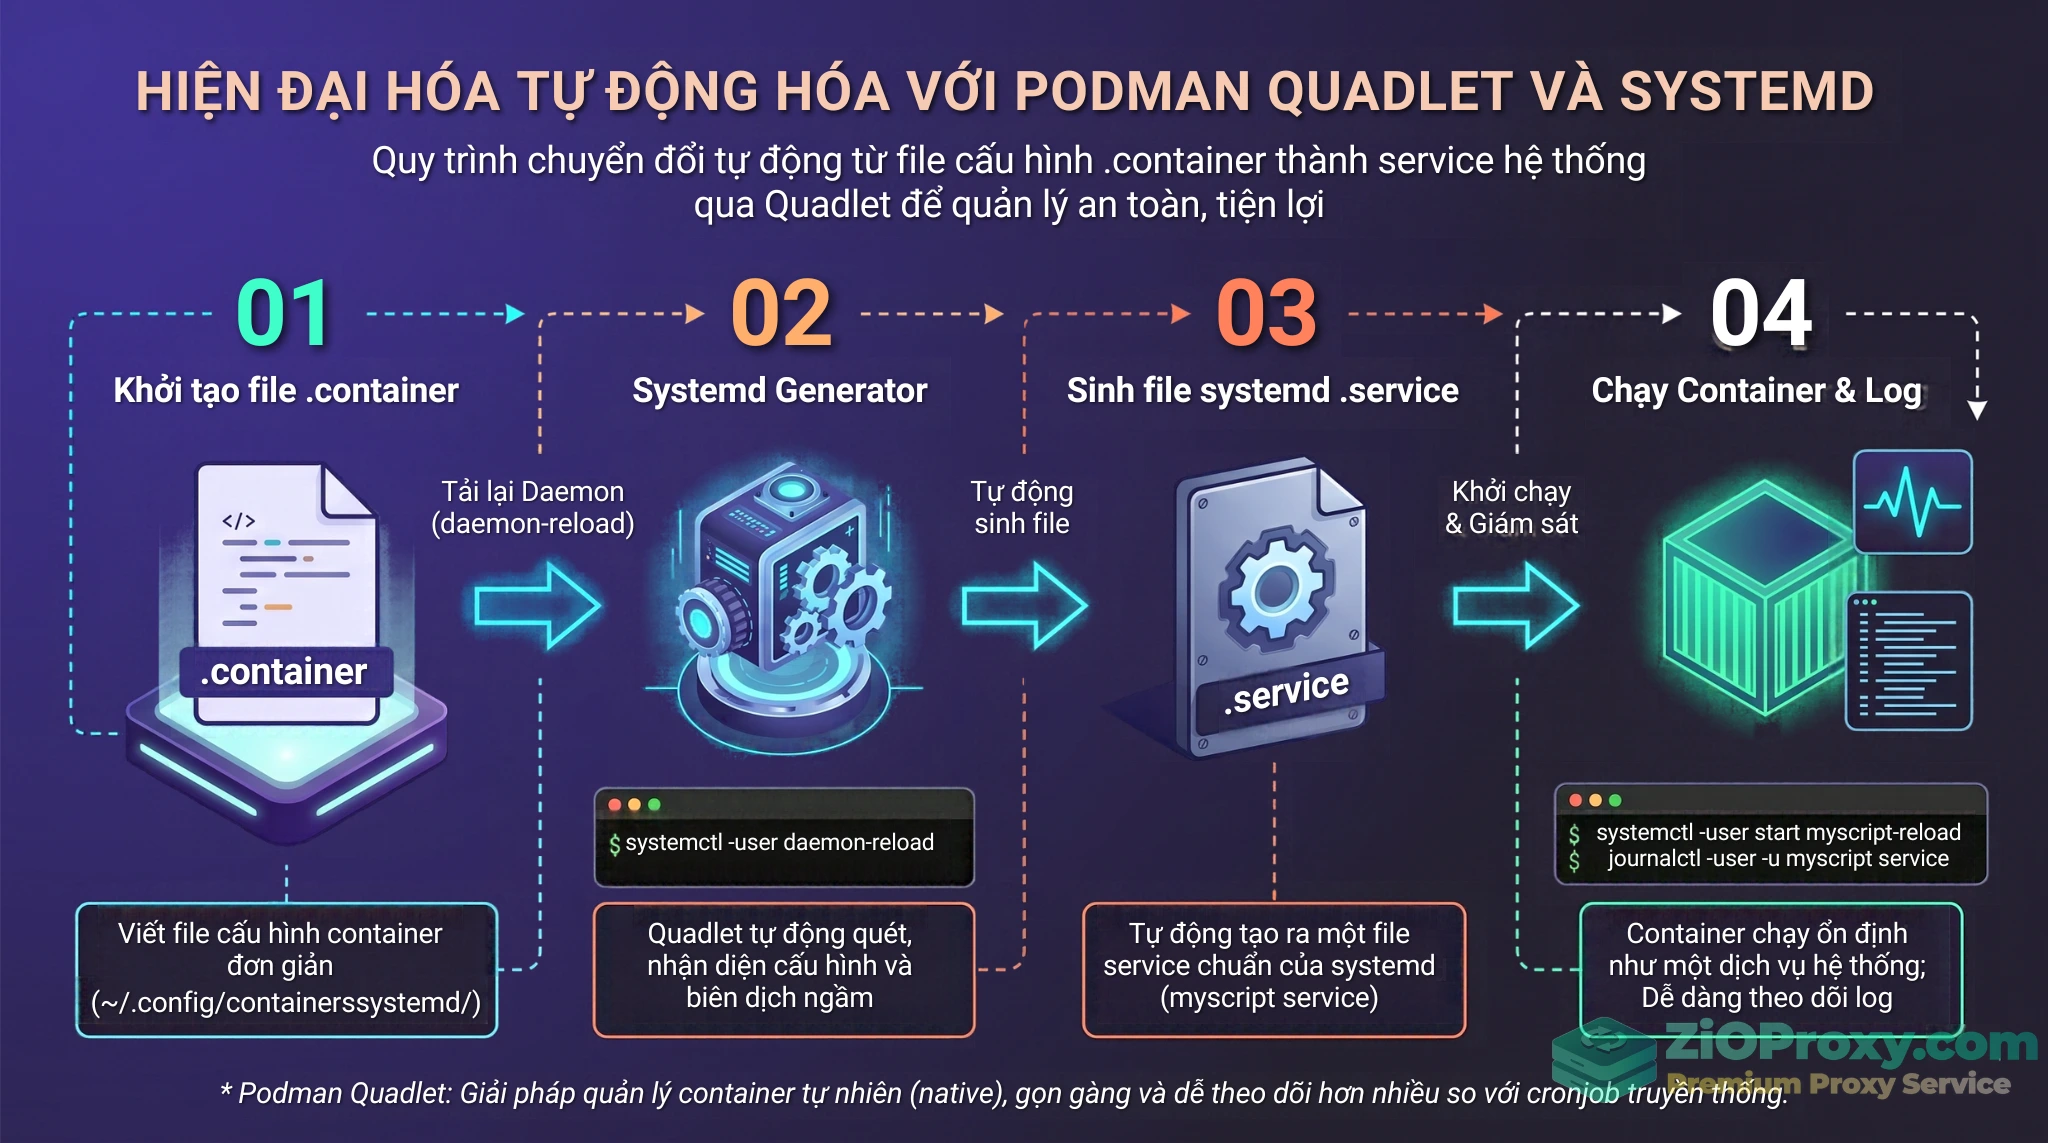
Luồng hoạt động của Quadlet: tự động biên dịch cấu hình container thành file service chuẩn của hệ thống để quản lý vòng đời.
Kiểm thử (Verification): Tự kiểm tra hệ thống của bạn
Một chuyên gia hạ tầng cần đảm bảo quá trình cấu hình Execution Containers VPS Linux đã hoàn thành thông qua các bài kiểm tra thực chiến lên chính container vừa tạo.
Khởi chạy script của bạn và thử thực thi 3 lệnh kiểm chứng sau:
1. Kiểm tra tính năng đóng băng filesystem (Read-only rootfs):
Thử tạo một file vào thư mục cấu hình hệ thống:
podman exec <container_id> touch /etc/hacked_file
Kết quả mong đợi: Hệ điều hành từ chối với thông báo Read-only file system.
2. Kiểm tra tính cô lập mạng (Network Isloation):
Thử gửi gói tin ping ra Internet:
podman exec <container_id> ping -c 1 8.8.8.8
Kết quả mong đợi: Thông báo trả về ping: connect: Network is unreachable.
3. Xác minh tước bỏ đặc quyền Kernel (Capabilities):
Đọc trạng thái tiến trình để xem các quyền:
podman exec <container_id> cat /proc/1/status | grep CapEff
Kết quả mong đợi: Dãy số nhận được là toàn bộ số 0 (0000000000000000), chứng tỏ không còn quyền hệ thống nào lọt qua.
Câu hỏi thường gặp (FAQ)
1. Podman khác gì Docker trong bài toán tự động hóa này?
Podman chạy không cần tiến trình nền (daemonless) và thiết kế thân thiện với chế độ rootless. Điều này giúp loại bỏ điểm yếu bảo mật tập trung, ngăn chặn rủi ro hacker chiếm quyền điều khiển toàn bộ máy chủ VPS.
2. Có cần VPS cấu hình mạnh để chạy Execution Containers không?
Không cần. Execution Containers rất nhẹ, đặc biệt khi dùng Base Image distroless. Điều kiện cần thiết là hệ điều hành Linux đủ mới (như Ubuntu 22.04 hoặc 24.04) để Kernel hỗ trợ cgroup v2 và user namespaces.
3. Làm sao đảm bảo container không chiếm rác ổ cứng sau khi chạy xong?
Chỉ cần thêm cờ --rm vào lệnh podman run. Ngay khi script thực thi xong lệnh, container và toàn bộ dữ liệu tạm thời của nó sẽ tự động bị tiêu hủy.
4. Nếu script cần gọi API ra ngoài thì xử lý mạng thế nào thay vì dùng --network none?
Bạn tạo một mạng ảo riêng biệt (bridge network) cho container, sau đó định tuyến luồng dữ liệu đi qua một Egress Proxy (Proxy kiểm soát luồng ra) để chỉ cho phép script gọi đến đúng các tên miền API đã được duyệt.
5. Giải pháp cô lập này có bảo vệ máy chủ khỏi DDoS không?
Không. Đây là giải pháp tạo không gian thực thi cô lập (sandbox) để chống lỗi rò rỉ tài nguyên từ script và ngăn chặn leo thang đặc quyền. Để chống DDoS, bạn cần cấu hình Firewall hoặc Reverse Proxy ở vòng ngoài.
Kết luận
Việc cấu hình Execution Containers VPS Linux bằng công nghệ Podman đòi hỏi sự am hiểu về cơ chế phân quyền của hệ điều hành. Đây là sự xếp chồng logic của nhiều lớp bảo mật: từ kiến trúc daemonless, cấp phát UID Mapping, đóng băng hệ thống tệp bằng distroless, giới hạn phần cứng, cho đến ngắt kết nối mạng và quản lý tự động hóa qua Quadlet.
Bằng việc thay đổi tư duy từ chạy trực tiếp trên VPS sang cô lập trong Sandbox dùng một lần, bạn đang bảo vệ tài sản số của doanh nghiệp và đảm bảo độ ổn định xuyên suốt cho hạ tầng. Những rủi ro phát sinh từ script tự động hóa sẽ bị cô lập trong một vòng đời ngắn hạn, giữ cho hệ thống máy chủ của bạn hoạt động bền bỉ và đáng tin cậy.
Tài liệu tham khảo